Netskope wird erneut als Leader im Gartner® Magic Quadrant™ für SASE-Plattformen und Security Service Edge anerkannt

Report herunterladen

Schließen
Schließen
""
Das AI Security Playbook
In diesem Playbook werden sechs zentrale Sicherheitsherausforderungen untersucht, mit denen Unternehmen bei der Einführung von KI konfrontiert sind, sowie bewährte, praxisnahe Strategien, um diese zu bewältigen.
Erleben Sie Netskope
Machen Sie sich mit der Netskope-Plattform vertraut
Hier haben Sie die Chance, die Single-Cloud-Plattform Netskope One aus erster Hand zu erleben. Melden Sie sich für praktische Übungen zum Selbststudium an, nehmen Sie an monatlichen Live-Produktdemos teil, testen Sie Netskope Private Access kostenlos oder nehmen Sie an Live-Workshops teil, die von einem Kursleiter geleitet werden.
MQ für SASE und SSE 2026
Netskope wird erneut als Leader im Gartner® Magic Quadrant™ für SASE-Plattformen und Security Service Edge anerkannt
Entdecken Sie, warum Gartner® Netskope 2026 in den Magic Quadrant™-Berichten für SASE-Plattformen und Security Service Edge (SSE) als Leader eingestuft hat.
AI Risk and Readiness Report
Vergleichen Sie Ihre Organisation mit den Forschungsergebnissen von Cybersecurity Insiders zu Herausforderungen und Strategien im Bereich der KI-Sicherheit.
AI Risk and Readiness Report
Vergleichen Sie Ihre Organisation mit den Forschungsergebnissen von Cybersecurity Insiders zu Herausforderungen und Strategien im Bereich der KI-Sicherheit.
Moderne Data Loss Prevention (DLP) für Dummies – E-Book
Moderne Data Loss Prevention (DLP) für Dummies
Hier finden Sie Tipps und Tricks für den Übergang zu einem cloudbasierten DLP.
Modernes SD-WAN für SASE Dummies-Buch
Modernes SD-WAN für SASE-Dummies
Hören Sie auf, mit Ihrer Netzwerkarchitektur Schritt zu halten
Verstehen, wo die Risiken liegen
Advanced Analytics verändert die Art und Weise, wie Sicherheitsteams datengestützte Erkenntnisse anwenden, um bessere Richtlinien zu implementieren. Mit Advanced Analytics können Sie Trends erkennen, sich auf Problembereiche konzentrieren und die Daten nutzen, um Maßnahmen zu ergreifen.
The Lens
""
Lesen Sie die neuesten Nachrichten und Meinungen des Teams von Netskope. The Lens vereint unsere Blogs, unsere Podcasts und Fallstudien; jede Woche kommen New Inhalte hinzu.
Technischer Support von Netskope
Überall auf der Welt sorgen unsere qualifizierten Support-Ingenieure mit verschiedensten Erfahrungen in den Bereichen Cloud-Sicherheit, Netzwerke, Virtualisierung, Content Delivery und Software-Entwicklung für zeitnahen und qualitativ hochwertigen technischen Support.
""
KI auf der Überholspur
Die Netskope-Roadshow „AI in the Fast Lane“ bringt Sicherheitsexperten zusammen, um zu diskutieren, wie Unternehmen KI heute einsetzen und wie eine umfassende Sicherheitsstrategie ein intelligenteres, sichereres und zukunftssicheres Modell schaffen kann.
Netskope-Video
Netskope-Schulung
Netskope-Schulungen helfen Ihnen, ein Experte für Cloud-Sicherheit zu werden. Wir sind hier, um Ihnen zu helfen, Ihre digitale Transformation abzusichern und das Beste aus Ihrer Cloud, dem Web und Ihren privaten Anwendungen zu machen.

Dieser Bericht untersucht vier wichtige Trends bei Cybersicherheitsrisiken für französische Unternehmen, darunter KI-Datenrisiken, Verstöße gegen Datenrichtlinien und die Verbreitung von Malware über beliebte Cloud-Anwendungen.

11 Min. Lektüre

Wichtigste Erkenntnisse Link Link

Dieser Bericht untersucht, wie KI in französischen Organisationen Fuß fasst und welche Sicherheitsherausforderungen mit diesem Wandel einhergehen. Er befasst sich mit dem Trend zu verwalteter KI, der wachsenden Rolle von KI in alltäglichen Anwendungen und agentenbasierten Arbeitsabläufen sowie den Daten- und Malware-Risiken, die mit dieser Einführung einhergehen.

KI ist in französischen Organisationen fest verankert: Aktive KI-Nutzer stiegen im vergangenen Jahr von 43 % auf 69 %, und die von Organisationen verwaltete Einführung kletterte von 28 % auf 66 %, während die persönliche KI-Nutzung von 80 % auf 51 % sank. Aber KI reicht inzwischen weit über eigenständige Tools hinaus: 96 % der Mitarbeiter nutzen Anwendungen mit integrierten KI-Funktionen, und 89 % interagieren mit Systemen, die Kunden- oder Benutzerdaten für das Training verwenden.

Sensible Daten folgen der KI in das Unternehmen: Regulierte Daten machen 58 % der KI-bezogenen Datenschutzverstöße in Frankreich aus, gefolgt von Quellcode mit 26 %, geistigem Eigentum mit 9 % sowie Passwörtern und API-Schlüsseln mit 6 %. Die Aktivität von Remoteverbindungen über MCP ist seit Mai rasant gestiegen: Die Benutzerzahlen nahmen um rund 5000 % und die Ereignisse um etwa 2800 % zu. Unternehmen müssen nicht nur verstehen, welche KI-Anwendungen Mitarbeiter nutzen, sondern auch, worauf diese Anwendungen und Agenten zugreifen können.

Angreifer folgen dem KI-Trend: Die Aktivität rund um KI-Lockmittel hat sich seit August 2025 bei etwa 80 Benutzern pro 100.000 eingependelt, wodurch das Nachahmen vertrauenswürdiger KI-Marken zu einer dauerhaften Taktik statt zu einer gelegentlichen Kampagne wird. Die Kontakte mit bösartigen KI-Links sind von mehr als 100 pro Woche und 100.000 Benutzern auf etwa 35 gesunken, wobei das verbleibende Volumen dennoch Aufmerksamkeit erfordert. Bekannte KI-Dienste sind zunehmend Teil der Angriffskette.


KI-Nutzung Link Link

KI: Trends bei Einführung und Nutzung

Da Unternehmen immer zuversichtlicher bei der Einführung von KI werden, entwickelt sich die Technologie zu einem routinemäßigen Bestandteil des täglichen Geschäftsbetriebs. Die KI-Nutzung in Frankreich ist im vergangenen Jahr weiter gestiegen: Der Anteil der Benutzer, die aktiv mit KI-Anwendungen arbeiten, erhöhte sich von 43 % auf 69 %, was im Einklang mit den globalen Trends steht.

Diagramm: Median des prozentualen Anteils von KI-Nutzern pro Monat in Frankreich mit schattiertem Bereich für das 1. und 3. Quartil

Parallel dazu haben Unternehmen in Frankreich stetige Fortschritte bei der Reduzierung des Risikos durch Schatten-KI erzielt, indem sie Benutzer von persönlichen KI-Konten zu unternehmensverwalteten Tools migriert haben. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 80 % auf 51 %, während die Einführung unternehmensverwalteter KI-Lösungen von 28 % auf 66 % stieg. Gleichzeitig wuchs der Anteil der Benutzer, die zwischen persönlichen und Unternehmens-Accounts wechseln, von 8 % auf 18 %, was darauf hindeutet, dass einige Mitarbeiter beim Erkunden New Tools weiterhin zwischen verwalteten und persönlichen Accounts wechseln. Dies verdeutlicht die Notwendigkeit für Unternehmen, die Überprüfung und Genehmigung New KI-Anwendungen zu optimieren und gleichzeitig strengere Kontrollen auf Instanzebene beizubehalten.

Insgesamt zeigen diese Änderungen, że französische Unternehmen bedeutende Fortschritte in Richtung verwalteter KI-Bereitstellungen gemacht und den Datenschutz sowie die Compliance verbessert haben, ohne die Produktivität zu beeinträchtigen. Diese Fortschritte haben sich jedoch nicht im selben Tempo fortgesetzt. Seit dem Frühjahr ist die Abkehr von der privaten KI-Nutzung größtenteils ins Stocken geraten, und die Überschneidung zwischen privater und unternehmerischer Nutzung bleibt bestehen. Schatten-KI scheint schwieriger zu beseitigen zu sein, sobald Unternehmen einen bestimmten Reifegrad erreichen, weshalb langfristige Leitplanken, klare Richtlinien und einfache Prozesse zur Einführung New KI-Tools zu einem wichtigen Bestandteil der KI-Strategie jedes französischen Unternehmens werden.

Diagramm mit der Aufschlüsselung der KI-Nutzung nach privaten vs. Unternehmenskonten in Frankreich

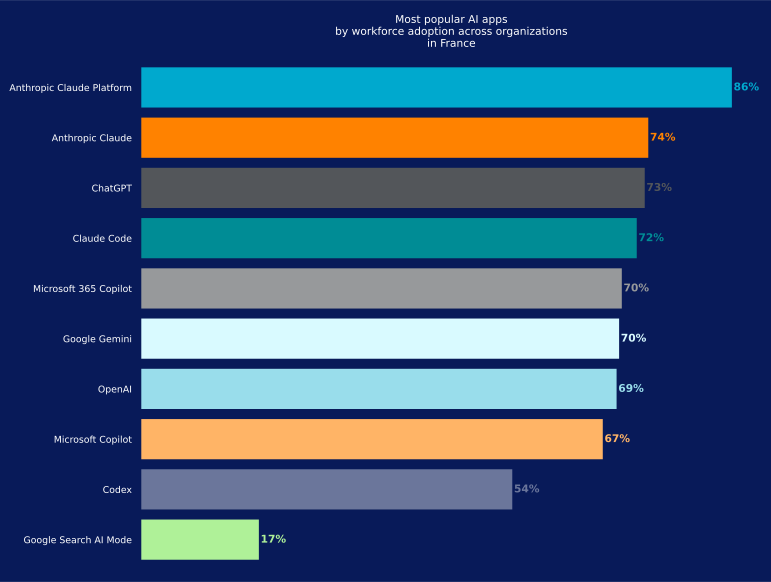
Die Akzeptanzmuster von KI in Frankreich weichen spürbar von den globalen Trends ab. Die Anthropic Claude Platform hat ChatGPT als am weitesten verbreitete KI-Anwendung überholt und wird von 86 % der Unternehmen genutzt. Claude Code, das spezialisierte Codierungstool von Anthropic, folgt mit 74 %, während ChatGPT mit 73 % dicht dahinter liegt. Die breitere Präsenz von Anthropic spiegelt die unterschiedlichen Rollen seiner Produkte wider: Claude Code unterstützt die Softwareentwicklung, während die Claude Platform die APIs und Tools bereitstellt, die Unternehmen nutzen, um Claude in ihre eigenen Anwendungen zu integrieren. Diese starke Akzeptanz über die Produkte von Anthropic hinweg deutet auf eine wachsende KI-Nutzung hin, die über Konversationstools hinausgeht und in Unternehmens- und Entwicklungsworkflows vordringt.

Diagramm mit den beliebtesten KI-Apps nach Einführung in der Belegschaft in Unternehmen in ganz Frankreich

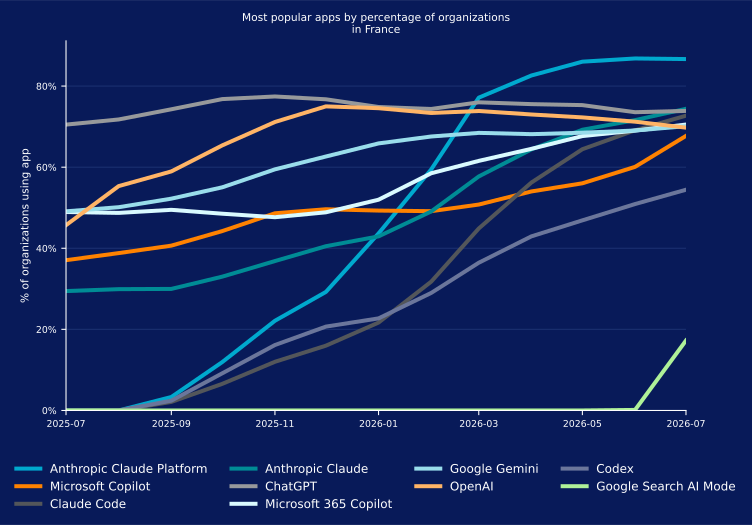
Das folgende Diagramm zeigt, wie sich die Einführung der führenden KI-Anwendungen in Frankreich im vergangenen Jahr entwickelt hat, und verdeutlicht einen klaren Wandel bei den bevorzugten Anwendungen. ChatGPT blieb über den gesamten Zeitraum relativ stabil und behielt eine konstant hohe Einführung bei. Die Anthropic Claude Platform hingegen begann im September 2025 zu steigen und gewann in den folgenden Monaten weiter an Boden, bevor sie ChatGPT überholte und ab Mai 2026 den ersten Platz einnahm. Google Gemini folgte einem anderen Trend und fiel ab März 2026 allmählich zurück. Insgesamt deuten die Veränderungen auf eine wachsende Präferenz für die Plattform von Anthropic hin, während ChatGPT stabil bleibt und Gemini an Boden verliert.

Diagramm mit den beliebtesten Apps nach Prozentsatz der Organisationen in Frankreich

KI: Verstoß gegen die App-Nutzungs- und Datenschutzrichtlinien

Da die KI-Adoption in Frankreich weiter zunimmt, gewinnen Bedenken hinsichtlich der Offenlegung von Daten an Relevanz. Französische Unternehmen nutzen KI-Tools, um Dokumente zusammenzufassen, Berichte zu erstellen, Mitarbeiter zu unterstützen und alltägliche Geschäftsprozesse zu begleiten. Diese Anwendungsfälle können sensible Kunden-, Geschäfts- und Betriebsinformationen umfassen, wodurch zusätzliche Risiken für eine Offenlegung von Daten entstehen. Der Schutz sensibler Informationen bleibt daher eine Hauptpriorität, insbesondere da Unternehmen daran arbeiten, die mit Schatten-KI verbundenen Risiken zu erkennen und zu kontrollieren.

Die Analyse von KI-bezogenen Richtlinienverstößen in Frankreich zeigt, dass regulierte Daten den größten Anteil der Versuche ausmachen, sensible Informationen einzubeziehen, und 58 % der beobachteten Aktivitäten ausmachen. Quellcode folgt mit 26 %, während geistiges Eigentum 9 % und Passwörter sowie API-Schlüssel die verbleibenden 6 % ausmachen.

Diagramm zu den Arten von Datenrichtlinienverstößen in Frankreich

Die meisten blockierten KI-Apps

Unternehmen in Frankreich verfolgen einen abwägenden Ansatz bei der Einführung von KI, wobei viele bestimmte Anwendungen aus Sicherheits-, Datenschutz- und Compliance-Bedenken einschränken. Die spezifischen Richtlinien unterscheiden sich zwar von Unternehmen zu Unternehmen, doch die am häufigsten blockierten Anwendungen zeigen, wo französische Unternehmen die größten Risiken sehen.

Tolk.ai ist die am häufigsten blockierte KI-Anwendung, die von 34 % der Unternehmen eingeschränkt wird. Als französische No-Code-Plattform zum Erstellen generativer KI-Chatbots und Live-Chat-Agenten für den Kundenservice stellt sie in der Regel eine Verbindung zu internen Wissensdatenbanken sowie CRM- oder Ticketing-Systemen her. Bestimmte Zielgruppen folgen mit 33 % und DeepSeek mit 30 %. Zusammen decken diese Anwendungen eine Reihe von KI-Anwendungsfällen ab – von kundenorientierten Chatbots und Personalisierung bis hin zu KI-Diensten für allgemeine Zwecke. Wenn diese Tools mit Geschäftsinformationen, Kundendaten oder internen Systemen interagieren, können sie zusätzliche Möglichkeiten schaffen, dass sensible Informationen das Unternehmen verlassen.

Insgesamt legt das Muster nahe, dass französische Unternehmen einen vorsichtigeren Ansatz bei der KI-Governance verfolgen, insbesondere bei Anwendungen, die sensible Daten offenlegen oder außerhalb etablierter Sicherheits- und Compliance-Kontrollen betrieben werden könnten.

Diagramm mit den am häufigsten blockierten KI-Apps nach Prozentsatz der Organisationen, die ein pauschales Verbot für die App in Frankreich erlassen haben


Einführung von Agentic AI Link Link

Nutzerakzeptanz von KI

Die Einführung von KI ist inzwischen in mehreren Bereichen des französischen Geschäftsumfelds zu finden. In Frankreich nutzen 66 % der Mitarbeiter KI-Anwendungen direkt, während 96 % Anwendungen nutzen, die KI-gestützte Funktionen beinhalten. Darüber hinaus interagieren 89 % mit KI-Systemen, die Kunden- oder Benutzerdaten zum Trainieren von Modellen verwenden.

Diese Zahlen zeigen, wie stark KI zu einem Teil der täglichen Arbeit geworden ist, oft durch Funktionen, die in Anwendungen integriert sind, die Mitarbeiter bereits verwenden, statt durch eigenständige KI-Tools. Da die Einführung weiter zunimmt, stehen französische Organisationen vor der größeren Herausforderung zu verstehen, wo sensible Informationen geteilt werden und wie sie verwendet werden können – sowohl durch direkte Interaktionen mit KI-Tools als auch durch KI-Funktionen, die im Hintergrund ablaufen.

Diagramm mit dem durchschnittlichen Prozentsatz der Benutzer in Frankreich


MCP: Schnell zunehmende Vernetzung Link Link

MCP, der Open-Source-Standard, der es KI-Modellen ermöglicht, sich mit externen Datenquellen und Tools zu verbinden, verzeichnet in Frankreich einen rasanten Anstieg der Einführung. Das Wachstum begann im Mai und beschleunigte sich von da an, wobei die Zahl der Benutzer, die mit Remote-MCP-Servern interagierten, um etwa 5000 % und die Zahl der MCP-bezogenen Ereignisse um rund 2800 % anstieg.

Dieses Wachstum ist von Bedeutung, da Remote-MCP-Verbindungen zusätzliche Pfade für die Bewegung von Daten zwischen KI-Anwendungen und externen Systemen eröffnen. Für französische Unternehmen macht dies Transparenz und Kontrolle über diese Interaktionen zunehmend wichtiger, insbesondere dort, wo KI-Agenten auf Geschäftsdaten oder andere sensible Ressourcen zugreifen können.

Diese Zahlen beziehen sich speziell auf die Remote-MCP-Nutzung, bei der sich KI-Agenten mit MCP-Servern verbinden, die im Internet gehostet werden, anstatt lokal oder im eigenen Netzwerk des Unternehmens. Das Ausmaß des Anstiegs deutet darauf hin, dass sich agentische KI über die Experimentierphase hinausbewegt und enger in die täglichen geschäftlichen Arbeitsabläufe integriert wird, wodurch MCP-Aktivitäten zu einem Bereich werden, den Unternehmen zunehmend überwachen und steuern müssen.

Diagramm zur Darstellung des Anstiegs der MCP-Nutzung im Laufe der Zeit in Frankreich


KI-nahe Bedrohungen Link Link

Kategorisierung von KI-Risiken

Effektive KI-Sichtbarkeit, -Governance und -Schutz beginnen mit einem klaren Verständnis der Risiken, denen Organisationen ausgesetzt sind. In Frankreich machen Verstöße gegen Upstream-Datenrichtlinien 86 % der KI-bezogenen Verstöße aus, womit sie die am weitesten verbreitete Risikokategorie darstellen. Auch Verstöße gegen Downstream-Datenrichtlinien sind weit verbreitet und spiegeln das Risiko wider, sensible Informationen sowohl bei der Eingabe in KI-Tools als auch bei der Weitergabe oder anderweitigen Nutzung von KI-generierten Inhalten preiszugeben.

Malware-bezogene Verstöße bleiben zwar seltener, stellen jedoch nach wie vor ein potenziell risikoreiches Problem dar, da sie Systeme, Anwendungen und sensible Unternehmensdaten gefährden können.

Diagramm: Aufschlüsselung von KI-Verstößen pro 10.000 Warnungen in Frankreich


KI-nahe Bedrohungen Link Link

Bösartige KI lockt an

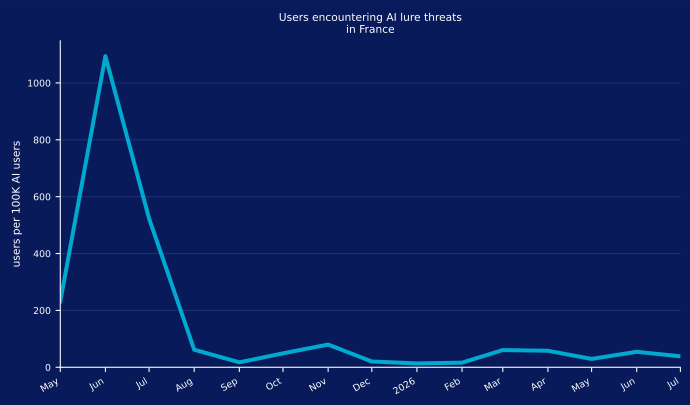
Ein bösartiger KI-Köder soll Benutzer dazu bringen, Malware herunterzuladen oder eine bösartige Website zu besuchen, indem er sich als vertrauenswürdige KI-Marke oder ein solches Tool ausgibt. In Frankreich stieg diese Aktivität im Juni 2025 stark an und erreichte mehr als 1.000 Benutzer pro 100.000, bevor sie wieder zurückging und sich ab August 2025 bei etwa 80 Benutzern pro 100.000 einpendelte.

Beide Teile dieses Musters sind wichtig. Der Anstieg im Juni zeigt, wie schnell eine einzige wirksame Kampagne einen großen Teil der Belegschaft erreichen kann, während sich das darauffolgende Niveau als beständig statt vorübergehend erwiesen hat und eine anhaltende Bedrohung darstellt, da Mitarbeiter weiterhin New AI-Tools nutzen und nach ihnen suchen.

Zu den jüngsten Kampagnen gehörten gefälschte Installer für KI-Anwendungen, mit Trojanern versehene Entwicklertools und andere KI-bezogene Köder, die darauf ausgelegt sind, das wachsende Interesse an KI auszunutzen. Da sich die Einführung von KI weiter ausdehnt, werden Angreifer diese Techniken wahrscheinlich weiterhin anpassen – unter anderem, indem sie Software-Lieferketten ins Visier nehmen und schädliche Pakete verbreiten, die die KI-gestützte Entwicklung ausnutzen.

Diagramm zeigt Benutzer, die in Frankreich auf Bedrohungen durch KI-Köder stoßen


Bösartige KI-Links

Ein bösartiger KI-Link ist ein schädlicher Link, der von einer KI-Application zurückgegeben wird und auf den ein Benutzer klickt oder den ein KI-Agent aufruft. Sie ähneln den bösartigen Links, die Angreifer in den Ergebnissen von Suchmaschinen platzieren, wo Benutzer sie in dem Glauben anklicken, sie würden zu legitimen Websites führen. Angreifer können dies durch SEO-Techniken, bezahlte Werbung oder durch die Kompromittierung ansonsten legitimer Infrastrukturen erreichen.

Der Ansatz ist in der KI-Umgebung ähnlich, auch wenn schädliche Inhalte die Benutzer auf andere Weise erreichen. Techniken wie die Optimierung von Engines für künstliche Intelligenz (AIEO) tauchen auf, da Angreifer nach Wegen suchen, die von KI-Modellen ausgegebenen Inhalte zu beeinflussen, während in KI-Anwendungen auch vermehrt Werbung auftaucht.

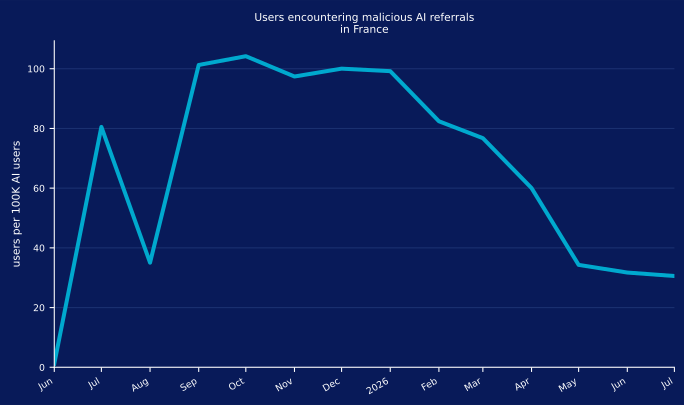
In Frankreich ist die Rate, mit der Benutzer auf schädliche KI-Links stoßen, im Berichtszeitraum von mehr als 100 Vorfällen pro Woche und 100.000 Benutzern im Zeitraum von August 2025 bis Januar 2026 auf ca. 35 gesunken und hat sich dort stabilisiert. Der Rückgang ist ermutigend, doch das Volumen weist nach wie vor auf die Notwendigkeit hin, von KI-Anwendungen zurückgegebene Links zu überwachen, insbesondere da sich Mitarbeiter für alltägliche Aufgaben zunehmend auf KI-Tools verlassen.

Diagramm mit Benutzern, die in Frankreich auf bösartige KI-Verweise stoßen


Empfehlungen Link Link

Mit dem zunehmenden Einsatz von KI-Tools, sowohl verwalteten als auch privaten, sowie dem Missbrauch persönlicher Cloud-Apps ist es unerlässlich, die Sichtbarkeit zu stärken, Richtlinien zu verbessern und proaktive Verteidigungen zu priorisieren, um Ihre Organisation in dieser sich schnell verändernden Bedrohungslandschaft zu schützen.

Basierend auf den in diesem Bericht aufgedeckten Trends ermutigt Netskope Threat Labs Unternehmen in ganz Frankreich nachdrücklich, ihre allgemeine Sicherheitslage neu zu bewerten:

  • Überprüfen Sie alle HTTP- und HTTPS-Downloads, einschließlich aller Web- und Cloud-Daten, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope Kunden können ihre Netskope One Next Gen Secure Web Gateway mit einer Bedrohungsschutzrichtlinie konfigurieren, die für Downloads in allen Kategorien und Dateitypen gilt.
  • Blockieren Sie den Zugriff auf Apps, die keinem legitimen Geschäftszweck dienen oder ein unverhältnismäßiges Risiko für die Organisation darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die seriöse Apps, die derzeit verwendet werden, zulässt, während alle anderen blockiert werden.
  • Nutzen Sie DLP-Richtlinien , um potenziell sensible Informationen, einschließlich Quellcode, regulierten Daten, Passwörtern und Schlüsseln, geistigem Eigentum und verschlüsselten Daten, zu erkennen, die an persönliche App-Instanzen, KI-Apps oder andere unautorisierte Orte gesendet werden.
  • Nutzen SieRemote Browser Isolation (RBI)- Technologie, um zusätzlichen Schutz beim Besuch von Websites in Kategorien zu bieten, die ein höheres Risiko darstellen können, wie neu beobachtete oder neu registrierte Domains.
  • Nutzen Sie das Netskope Skylight AI Gateway, um Transparenz und Kontrolle über KI-Anwendungen und API-Interaktionen zu erlangen und so die Datensicherung zwischen Benutzern, Anwendungen und LLMs zu unterstützen.
  • Setzen Sie Netskope Skylight AI Guardrails ein, um einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Eingabeaufforderungen und Richtlinienverstößen in verwalteten und nicht verwalteten KI-Umgebungen durchzusetzen.
  • Verwenden Sie Netskope Skylight AI App Security, um genehmigte und nicht genehmigte KI-Anwendungen zu entdecken, Echtzeit-Steuerelemente anzuwenden und Governance-Richtlinien für die private und unternehmensweite KI-Nutzung durchzusetzen.
  • Nutzen Sie Netskope Skylight AI Analytics, um KI-Adoptions-Trends, Benutzeraktivitäten und DLP-Vorfälle zu überwachen, damit Organisationen ihre KI-bezogene Risikoexposition besser verstehen und reduzieren können.
  • Erwägen Sie Netskope Skylight AI Red Teaming, um Schwachstellen und Fehlkonfigurationen in privaten KI-Bereitstellungen aktiv zu erkennen, bevor sie in Produktionsumgebungen ausgenutzt werden können.


Netskope Threat Labs Link Link

Das Team der Netskope Threat Labs besteht aus den branchenweit führenden Cloud-Bedrohungs- und Malware-Forschern und entdeckt, analysiert und entwickelt Abwehrmaßnahmen gegen die neuesten Cloud-Bedrohungen, die Unternehmen betreffen. Unsere Forscher sind regelmäßig als Referenten und Freiwillige auf führenden Sicherheitskonferenzen tätig, darunter DEF CON, Black Hat und RSA.


Über diesen Bericht Link Link

Netskope bietet Millionen von Nutzern weltweit Bedrohungsschutz. Die in diesem Bericht präsentierten Informationen basieren auf aggregierten Nutzungsdaten, die von der Netskope One-Plattform für eine Untergruppe von Netskope-Kunden in Frankreich erfasst wurden.

Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Juli 2025 bis zum 30. Juli 2026. Statistiken spiegeln Angräfertaktiken, das Benutzerverhalten und Unternehmensrichtlinien wider.