chiudere
chiudere
""
Il manuale della "AI Security"
Questo manuale esplora sei sfide fondamentali per la sicurezza che le organizzazioni devono affrontare quando adottano l'intelligenza artificiale, insieme a strategie comprovate e concrete per affrontarle.
Experience Netskope
Prova direttamente la piattaforma Netskope
Ecco la tua occasione per sperimentare in prima persona la piattaforma single-cloud di Netskope One. Iscriviti a laboratori pratici e a ritmo autonomo, unisciti a noi per dimostrazioni mensili di prodotti dal vivo, fai un test drive gratuito di Netskope Private Access o partecipa a workshop dal vivo guidati da istruttori.
MQ per SASE e SSE 2026
Netskope è nuovamente riconosciuto come Leader nel Quadrante™ Magico di Gartner® per le piattaforme SASE e il Security Service Edge
Scopri perché Gartner® ha nominato Netskope un Leader in entrambi i Magic Quadrant™, sia per le piattaforme Secure Access Service Edge, sia per Security Service Edge.
""
AI Risk and Readiness Report
Confronta la tua organizzazione utilizzando ricerche sulle sfide e strategie di sicurezza dell'IA, condotte da Cybersecurity Insiders.
""
AI Risk and Readiness Report
Confronta la tua organizzazione utilizzando ricerche sulle sfide e strategie di sicurezza dell'IA, condotte da Cybersecurity Insiders.
eBook sulla Modern Data Loss Prevention (DLP) for Dummies
Modern Data Loss Prevention (DLP) for Dummies
Ricevi consigli e trucchi per passare a un DLP fornito dal cloud.
Modern SD-WAN for SASE Dummies Book
Modern SD-WAN for SASE Dummies
Smettila di inseguire la tua architettura di rete
Comprendere dove risiede il rischio
Advanced Analytics trasforma il modo in cui i team di operazioni di sicurezza applicano insight basati sui dati per implementare policy migliori. Con l'Advanced Analytics, puoi identificare tendenze, concentrarti sulle aree di interesse e utilizzare i dati per agire.
The Lens
""
Leggi le ultime notizie e opinioni della squadra su Netskope. The Lens combina i nostri blog, i nostri podcast e casi di studio, con New contenuti aggiunti ogni settimana.
Supporto tecnico Netskope
I nostri ingegneri di supporto qualificati sono dislocati in tutto il mondo e possiedono competenze diversificate in sicurezza cloud, networking, virtualizzazione, content delivery e sviluppo software, garantendo un'assistenza tecnica tempestiva e di qualità.
""
IA nella corsia veloce
Il roadshow AI in the Fast Lane di Netskope riunisce professionisti della sicurezza per discutere di come le organizzazioni utilizzano oggi l'IA e di come una strategia di sicurezza completa possa creare un modello più intelligente, sicuro e a prova di futuro.
Video Netskope
Formazione Netskope
La formazione Netskope ti aiuterà a diventare un esperto di sicurezza cloud. Siamo qui per aiutarti a proteggere il tuo percorso di trasformazione digitale e a sfruttare al meglio le tue applicazioni cloud, web e private.

Il panorama delle minacce del 2026 è andato oltre la scoperta dell'IA ombra a una fase di rischio bidirezionale e agente. Non monitoriamo più solo i prompt che i dipendenti inviano ai modelli di terze parti; ora stiamo governando l'integrità della catena di approvvigionamento guidata dall'IA. La rapida integrazione del Model Context Protocol (MCP) collega efficacemente i nostri archivi dati interni con gli agenti esterni, mentre l'aumento degli strumenti di codifica autonoma come Cursor e Claude Code ha drasticamente abbassato la barriera per l'esecuzione automatizzata e dannosa del codice. Per i team di sicurezza, questo richiede un passaggio da semplici dati a ispezioni bidirezionali. Dobbiamo trattare ogni interazione agentica come un potenziale vettore di esecuzione, non solo come una richiesta di dati.

20 minuti di lettura

Riassunto esecutivo e risultati chiave collegamento collegamento

Nel 2026, la strategia di sicurezza dell'IA aziendale si è spostata dalla scoperta reattiva dell'IA ombra alla governance attiva e transazionale degli agenti di IA autonomi. La rapida proliferazione dell'IA agente, unita all'ampia adozione del Model Context Protocol (MCP) per collegare i dati interni con i modelli esterni, ha ampliato la superficie di rischio aziendale oltre la semplice esfiltrazione dati basata su prompt. Questo rapporto analizza il conseguente panorama di sicurezza dell'IA, caratterizza i rischi operativi che vanno dalle violazioni delle politiche di dati a valle all'esecuzione autonoma di codice malevolo e stabilisce il mandato tecnico per l'ispezione del traffico IA e un'architettura IA zero-trust. Tra i principali risultati di questo rapporto vi sono:

  • Rischi per la sicurezza dei dati: un aumento delle violazioni delle politiche a valle
    Le violazioni della politica sui dati a valle, in cui un servizio di IA restituisce dati sensibili a cui un utente o un agente non è autorizzato ad accedere, stanno aumentando drasticamente, spinte da un incremento di 4 volte del traffico MCP mentre le organizzazioni continuano a collegare sistemi di IA a archivi di dati sensibili.
  • Rischi agentici: il passaggio operativo alla codifica autonoma
    Un aumento dell'uso di agenti di codifica sta guidando un aumento del volume di traffico dell'IA, una maggiore interconnessione MCP e maggiori rischi di esecuzione di codice dannoso, con il 75% delle organizzazioni che utilizza Claude Code e il 58% che utilizza Codex oggi, un aumento drammatico rispetto all'adozione trascurabile di un anno fa.
  • Rischi avversariali: codice malevolo, link e esche
    Con l'aumento dell'adozione dell'IA, gli avversari continuano a usare esche IA per ingannare le vittime facendole scaricare malware o visitare pagine web malevole. Allo stesso tempo, gli avversari stanno diventando sempre più abili nel far sì che le app IA mettano in mostra codice malevolo alle loro vittime, aumentando il rischio che agenti di codifica autonomi eseguino tale codice o lo integrino in codebase più ampie.


Introduzione

Con la maturazione dell'adozione dell'IA generativa all'interno dell'azienda, la leadership della sicurezza è passata dalla sfida iniziale della scoperta dell'IA ombra al requisito più complesso di una governance granulare e transazionale. Una governance efficace ora richiede che i team di sicurezza vadano oltre la semplice politica focalizzata principalmente sulla limitazione del flusso di dati verso piattaforme IA di terze parti e adottino invece un quadro strutturato di valutazione del rischio che valuti le interazioni con l'IA in quattro dimensioni critiche: volume, direzionalità, gravità e intento.

Il panorama delle minacce aziendali è cambiato radicalmente, poiché gli stessi strumenti che sbloccano la produttività (chatbot IA, assistenti AI, agenti AI autonomi, server MCP, ecc.) espandono contemporaneamente la superficie di attacco. Sebbene le violazioni delle Policy sui dati a monte (in cui utenti e agenti inviano dati sensibili a terzi in violazione delle Policy organizzative) rimangano il punto di guasto più frequente, i rischi critici per gli adversari, inclusi l'iniezione rapida, il jailbreak e l'esecuzione a valle di codice dannoso, sono in aumento, così come le violazioni delle Policy a valle derivanti dall'aumento della interconnessione dei sistemi di IA. Questo rapporto fornisce una panoramica dettagliata del panorama del rischio dell'IA aziendale e delle basi tecniche per implementare la visibilità, la governance e la protezione necessarie a garantire correttamente le implementazioni dell'IA aziendale.


Categorizzazione dei rischi dell'IA collegamento collegamento

La visibilità, la governance e la protezione dell'IA iniziano con la comprensione dell'attuale panorama del rischio. Il grafico qui sotto classifica i rischi più diffusi in base alla frequenza delle violazioni osservate all'interno delle organizzazioni. In cima a questa lista ci sono le violazioni della politica dei dati a monte, che un tempo rappresentavano quasi il 100% degli allerti ma sono scese sotto il 90% man mano che altri tipi di violazioni sono aumentati di volume. All'estremo opposto ci sono le violazioni del codice dannoso (dove un sistema IA restituisce codice malevole), che sono le meno numerose ma anche le più gravi.

grafico che mostra la suddivisione delle violazioni dell'IA con 10k avvisi


Nel seguente elenco, esploriamo ciascuno di questi rischi in modo più dettagliato, inclusa direzione, intento e gravità.

Violazione della politica sui dati a monte
Regia: A monte
Profilo dell'intento: Insider/produttività/negligenza
Gravità: Cumulativo
Cos'è una violazione della politica dei dati a monte?
Il rischio più comune dell'IA è che un utente o un agente tenti di inviare dati a un sistema IA in violazione della Politica sull'uso dei dati dell'organizzazione, incluso l'invio di informazioni riservate o codice sorgente a servizi non approvati. Le organizzazioni tipicamente utilizzano questa Politica per indirizzare i loro utenti lontano dall'IA ombra e verso servizi di IA approvati, e per indirizzare i casi d'uso verso i servizi appropriati. Ad esempio, alcuni servizi di IA potrebbero essere autorizzati solo per compiti di codifica e sviluppo, mentre altri sono autorizzati esclusivamente a elaborare dati sensibili in documenti e fogli di calcolo. Le violazioni delle Politiche Dati provengono principalmente da insider di fiducia che cercano di aumentare la loro produttività ma lo fanno con negligenza (senza conoscenza delle Politiche organizzative). La gravità del rischio qui è cumulativa perché un flusso costante di esposizione di dati sensibili a terze parti può causare conformità o responsabilità normativa.


Violazione della politica sui dati a valle
Regia: A valle
Profilo dell'intento: Insider/produttività/negligenza
Gravità: Basso/moderato
Cos'è una violazione della politica sui dati a valle?
Le violazioni della Policy dei dati a valle si verificano quando un servizio IA restituisce dati che la Policy organizzativa vieta all'utente o all'agente di accedere. Tali violazioni si verificano quando un'organizzazione utilizza MCP, generazione aumentata al recupero (RAG) o modelli personalizzati addestrati su dati proprietari. In questi casi, un'app di IA potrebbe restituire dati sensibili da un sistema connesso a cui l'utente o l'agente non sono autorizzati ad accedere. Un altro esempio meno comune di violazione della politica dati a valle si verifica quando un'organizzazione autorizza un'app ma ne limita l'uso a un caso d'uso specifico. Ad esempio, utenti e agenti potrebbero essere autorizzati a usare l'app come chatbot generico, ma non a generare codice sorgente. Qualsiasi codice sorgente restituito dall'app sarebbe classificato come una violazione a valle. Come per le violazioni a monte, il profilo principale dell'intento per le violazioni a valle è un insider affidabile motivato dal guadagno di produttività, e la gravità del rischio dipende dal tipo di dati e dall'ampiezza dell'accesso.


Filtraggio dei contenuti
Regia: Bidirezionale
Profilo dell'intento: Insider/comportamento
Gravità: Basso
Cos'è il filtraggio dei contenuti nel contesto del rischio dell'IA?
Le violazioni del filtraggio dei contenuti sono bidirezionali e si verificano quando un utente o un agente invia un prompt o riceve una risposta da un sistema IA che contiene contenuti ritenuti inappropriati secondo la Politica dell'organizzazione. Questi tipi di violazioni sono simili alle violazioni del filtraggio degli URL da un gateway web sicuro (SWG): allo stesso modo in cui le organizzazioni bloccano contenuti sessuali o violenti sul web, di solito bloccano anche tali contenuti dal ritorno tramite app di IA. Le violazioni del filtraggio dei contenuti sono di bassa gravità perché rappresentano una minaccia minima per la rete o i dati dell'organizzazione. Invece, si tratta principalmente di risorse umane, conformità legale o questioni di allineamento culturale. 


Iniezione tempestiva e evasione carceraria
Regia: Bidirezionale
Profilo dell'intento: Avversaria/evasione
Gravità: Critica
Cos'è l'iniezione pronta? Cos'è il jailbreak?
Le violazioni dell'iniezione prompta e del jailbreak si verificano quando un utente o un agente tenta di bypassare i guardrail, sovvertire le istruzioni di sistema sottostanti o comunque costringere un sistema IA a eseguire un'azione limitata. Tali violazioni derivano da azioni deliberate, avversarie o evasive da parte di un insider o di un avversario esterno. In molti casi, si tratta di attacchi di iniezione prompt indiretta, in cui un avversario incorpora istruzioni malevole in fonti di dati esterne accessibili da un sistema IA. La gravità è critica perché lo sfruttamento riuscito sovverte il piano di controllo del modello, potenzialmente attivando percorsi di esecuzione a cascata tra i servizi backend connessi. 


Richieste di dati sensibili
Regia: A monte
Profilo dell'intento: Conflittuale/ricognizione/raccolta
Gravità: Alto
Cosa sono le richieste di dati sensibili nel contesto del rischio dell'IA?
Le richieste di dati sensibili sono violazioni a monte che avvengono quando un utente o un agente mostra segni di tentare deliberatamente di aggirare i controlli per accedervi. La gravità di una tale violazione è generalmente superiore a quella di una violazione della politica dati a valle a causa di un profilo di intenti diverso. Una violazione della politica dati a valle potrebbe verificarsi senza un richiesto deliberato semplicemente perché il sistema ha accesso a dati a cui l'utente non è autorizzato. Al contrario, le richieste di dati sensibili indicano che il richiedente intende accedere a tali dati. Le richieste di dati sensibili, combinate con violazioni dei dati a valle, indicano un rischio critico, poiché suggeriscono che il richiedente sta avendo successo nei propri sforzi.


Pirateria e copyright
Regia: A valle
Profilo dell'intento: Conformità/accidentale
Gravità: Basso
Quali sono i rischi di copyright associati all'IA?
Una violazione di pirateria e copyright è una violazione a valle che si verifica quando un'applicazione di IA restituisce materiale protetto, protetto da copyright o registrato senza una valida licenza di terze parti o senza l'attribuzione di permessi da parte di terzi. Tali materiali rappresentano un rischio legale e finanziario per l'organizzazione se utilizzati in modo inappropriato. Tuttavia, rappresenta una minaccia minima per la rete o i beni dati dell'organizzazione ed è quindi considerata a basso rischio.


Codice malevolo
Regia: A valle
Profilo dell'intento: Avversaria/armamento
Gravità: Critica
Che cos'è il codice malevolo nel contesto dell'IA?
Una violazione del codice malevolo si verifica quando un'applicazione IA restituisce codice malevolo nella sua risposta. Il codice malevolo potrebbe essere comandi shell che l'utente o l'agente può eseguire direttamente o qualche frammento di codice malevolo incorporato in una base di codice più ampia. Gli agenti di codifica autonomi, che stanno rapidamente guadagnando popolarità, amplificano questo rischio perché generano codice molto più velocemente degli umani ed eseguono autonomamente codice e comandi generati dall'IA. Un'app di IA potrebbe restituire codice malevolo a seguito di un'iniezione indiretta di prompt, di strumenti o modelli di IA trojanizzati, o addirittura in modo organico. Il codice organico malevolo potrebbe essere restituito come risultato dell'addestramento su dati vulnerabili, Disallineamento emergente, o allucinazioni. La gravità è critica perché l'esecuzione efficace di codice malevolo potrebbe portare a una compromessa diffusa del sistema. Le violazioni di codice dannose unite a violazioni di inserzione immediata e jailbreak rivelano l'intento e indicano un possibile successo.

Adozione dell'IA: crescita continua collegamento collegamento

Nell'ultimo anno, la percentuale di utenti enterprise che utilizzano attivamente app di IA su base settimanale è aumentata dal 34% al 59% per l'organizzazione mediana, con il quartile superiore di organizzazioni che ha almeno il 77% della propria base utenti che interagisce con app di IA ogni settimana. Nel frattempo, l'1% più alto delle organizzazioni con il maggior numero di utenti di IA (non mostrato nella foto) ha già raggiunto quasi il 100%. Il calo del grafico alla fine del 2025 e all'inizio del 2026 è un artefatto che appare in tutto questo rapporto e risulta da una minore attività complessiva intorno alla stagione delle festività. Il tasso di adozione dell'IA è aumentato leggermente alla fine del 2025, e questa crescita è continuata fino all'inizio del 2026, ma da allora si è rallentata. Prevediamo che questa crescita si stabilizzerà nella seconda metà del 2026, man mano che le organizzazioni diventeranno più strategiche riguardo ai loro investimenti nell'IA.

grafico che mostra la percentuale mediana degli utenti IA a settimana, con l'area ombreggiata che mostra il primo e il terzo quartili


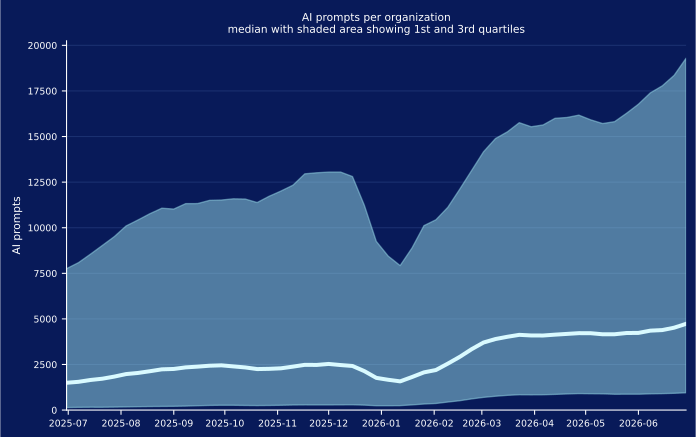
Allo stesso tempo, il volume di utilizzo dell'IA è aumentato di tre volte, passando in media da 1.498 a 4.731 prompt a settimana. Il 25% più alto delle organizzazioni ha registrato un volume settimanale significativamente più alto, di almeno 19.292 prompt, mentre l'1% più alto (non mostrato nella foto) ha registrato centinaia di migliaia di prompt a settimana. Questo aumento di volume è guidato principalmente dall'adozione crescente dell'IA agentica, che esploreremo più in dettaglio nella sezione successiva. Prevediamo inoltre che il numero di prompt per organizzazione si stabilizzerà nella seconda metà del 2026, man mano che l'adozione dell'IA agentica raggiungerà la saturazione.

grafico che mostra i prompt dell'IA per mediana organizzativa con area ombreggiata che mostra il 1° e il 3° quartile


Shadow AI: Un altopiano collegamento collegamento

Dall'inizio del boom dell'IA, abbiamo assistito a un graduale allontanamento dalle app shadow AI personali e non gestite verso app gestite dall'organizzazione. Nel 2023, quasi tutti del traffico AI che abbiamo visto nelle aziende era IA ombra, con singoli utenti che giocavano con i loro abbonamenti a ChatGPT per cercare di aumentare la propria produttività. Col tempo, le organizzazioni hanno iniziato a implementare app approvate e gestite, e la percentuale di utenti che accedevano alle app di IA personali è diminuita di conseguenza. Questa tendenza si è fermata intorno a marzo 2026, si è stabilizzata e si è leggermente ripresa nella direzione opposta. Attualmente, il 56% degli utenti di IA utilizza only Applicazioni IA gestite dall'organizzazione, 14% di utilizzo entrambi app gestite dall'organizzazione e personali, e il 30% di utilizzo only Applicazioni personali. Questa inversione di tendenza indica che l'IA ombra è destinata a restare e, invece di continuare a spostare ogni utente e caso d'uso dell'IA sulle piattaforme gestite, le organizzazioni hanno scelto di imporre dei limiti all'uso di app personali e non approvate. Allo stesso tempo, le priorità di scoperta dell'IA ombra si sono ampliate, passando dall'acquisizione di visibilità e dall'implementazione di controlli per l'uso di app IA personali a includere agenti AI, server MCP e infrastrutture locali di IA (tutte aree in cui stiamo attualmente assistendo a una rapida crescita).

Grafico che mostra l'uso dell'IA, suddivisione degli account personali vs. organizzativi


Agentic AI: un boom della programmazione collegamento collegamento

Nell'ultimo anno, l'adozione delle app AI chatbot conversazionali ha raggiunto una saturazione, con oltre il 95% delle organizzazioni nel mondo che utilizza un chatbot almeno una volta a settimana. ChatGPT, leader globale di lunga data, rimane al primo posto, ma è sfidato da Anthropic Claude, Microsoft 365 Copilot e Google Gemini. All'inizio dell'anno, Google Gemini era al secondo posto e pronto a superare ChatGPT, ma la sua adozione si è stagnata. Microsoft 365 Copilot ha superato Google Gemini a maggio, ma ha raggiunto un plateau simile. Poi, a giugno, Anthropic Claude superò entrambi e continua a crescere in popolarità. La sua popolarità è strettamente legata all'adozione di Claude Code, l'agente codificante di Anthropic, che esploreremo più avanti in questa sezione. Nella sua traiettoria attuale, Claude è pronto a superare ChatGPT nella seconda metà del 2026.

Grafico che mostra le app di conversazione più popolari


Altre categorie di app di IA registrano tassi di adozione complessivi più bassi che sono rimasti relativamente costanti dall'inizio dell'anno, con due eccezioni degne di nota:

  1. Le app di codice AI forniscono strumenti per assistere nello sviluppo software, inclusi scrittura, test, debug e ottimizzazione del codice. Le app per lo sviluppo di codice agentico hanno fatto passare la popolarità delle app dal 42% all'84%. Inoltre, sebbene l'adozione sia rallentata rispetto al ritmo rapido visto all'inizio dell'anno, è destinata a continuare ad aumentare nella seconda metà dell'anno.
  2. Le piattaforme IA semplificano il processo di sviluppo dell'IA ospitando componenti chiave come modelli di IA, permettendo agli sviluppatori di concentrarsi sulla logica applicativa principale senza gestire l'infrastruttura. L'adozione delle piattaforme di IA è aumentata rapidamente dal 51% al 92% delle organizzazioni nell'ultimo anno, ma ultimamente si è stabilizzata, con l'adozione che si prevede rimanga a questo livello per tutta la seconda metà dell'anno.

Grafico che mostra l'adozione delle categorie di app IA per organizzazione


Nel campo delle app di codice IA, GitHub Copilot e Cursor erano i protagonisti dominanti un anno fa. Entrambe le app sono editor di codice basati su IA che utilizzano un IDE tradizionale e stratificano funzionalità di IA per supportare il processo di sviluppo software. Sebbene la popolarità di questo approccio sembri essersi stabilizzata, le app di codifica agentica Claude Code e Codex stanno rapidamente aumentando di popolarità. Claude Code è ora la piattaforma di sviluppo di codice più popolare, utilizzata dal 75% delle organizzazioni, con Codex al secondo posto al 58%. Entrambe queste app avevano meno dell'1% di adozione un anno fa. La continua crescita della popolarità di queste due app sottolinea il passaggio allo sviluppo di software agentico in attori in tutto il mondo, aumentando alcuni rischi evidenziati in questo rapporto, in particolare quelli associati all'iniezione prompta e ai jailbreak, al codice malevolo e alla cattiva gestione dei dati sensibili.

Grafico che mostra le app di codice più popolari


Piattaforme di IA e sovranità dei dati

Anche le piattaforme di IA stanno vivendo una crescente popolarità, guidate dalla piattaforma Claude di Anthropic. Come evidenziato in tutto questo rapporto, il chatbot Claude di Anthropic e Claude Code sono cresciuti rapidamente in popolarità dall'inizio dell'anno. La piattaforma Claude, che consente agli utenti di sviluppare app e agenti personalizzati utilizzando i suoi modelli, ha registrato una crescita simile di popolarità e ha superato la piattaforma di OpenAI, un tempo dominante in questo ambito.

Allo stesso tempo, molte altre piattaforme hanno registrato una crescita significativa durante l'anno. Ad esempio, al terzo posto lontano (ma in costante aumento di popolarità) c'è Amazon Bedrock. Tra le ragioni per cui Bedrock continua a guadagnare popolarità ci sono la sua ampia varietà di modelli e il suo approccio alla sovranità dei dati, che garantisce che i dati organizzativi siano isolati, criptati, elaborati solo nelle regioni preferite e mai condivisi con terze parti né utilizzati per addestrare i modelli di fondazione. Detto ciò, alcuni modelli hanno termini specifici per modello, quindi le organizzazioni dovrebbero rivedere l'uso delle piattaforme, inclusa Amazon Bedrock, modello per modello. Tuttavia, ci aspettiamo di continuare a vedere un movimento verso piattaforme come Bedrock, poiché le organizzazioni danno priorità alla sovranità dei dati.

Grafico che mostra le app piattaforma più popolari


L'esecuzione di modelli localmente sta diventando sempre più popolare man mano che le organizzazioni danno sempre più priorità alla sovranità dei dati e cercano di ridurre i costi cloud. Il 41% delle organizzazioni (più di quanto usa Bedrock, ma meno di quelle che usa le piattaforme OpenAI e Claude) utilizza Ollama. Questo popolare framework open source consente alle organizzazioni di scaricare ed eseguire modelli localmente. Di seguito è riportata una panoramica della popolarità dei modelli, che mostra che Gemma4 di Google è il più popolare di gran lunga, seguito da varie versioni di Qwen di Alibaba e Llama di Meta. Ci aspettiamo un notevole cambiamento in questa classifica nella seconda metà dell'anno, poiché i modelli GLM di Z.ai stanno attualmente distinguendosi nei benchmark e guadagnando popolarità.

tabella che mostra i principali modelli di IA utilizzati a Ollama in base alla percentuale di organizzazioni


MCP: Interconnessione in rapido aumento collegamento collegamento

MCP, lo standard open-source per collegare modelli di IA a fonti di dati e strumenti esterni, ha registrato un aumento dell'utilizzo, con un aumento degli utenti del 250% e delle transazioni del 375% rispetto Le ultime 10 settimane Alone. Questo aumento è significativo perché sta guidando un cambiamento significativo nel volume e nella direzione delle violazioni delle politiche sui dati, che esploriamo nella sezione seguente. Inoltre, queste statistiche rappresentano solo l'uso remoto dell'MCP, il che significa che l'agente si collega a un server MCP ospitato su internet invece che sulla macchina locale o all'interno della rete della propria organizzazione. Tra i principali client utilizzati per connettersi a questi server MCP ci sono gli agenti di codifica AI (Claude Code e Codex) menzionati in precedenza in questo rapporto.

grafico che mostra l'aumento dell'adozione del MCP nel tempo


Violazioni della Politica Dati: volume in crescita collegamento collegamento

Nell'ultimo anno, il numero di violazioni delle politiche sui dati a monte è aumentato modestamente, con una media di 69 a settimana, rispetto alle 44 settimanali di un anno fa. Allo stesso tempo, il 25% delle organizzazioni più ricche ha registrato fluttuazioni significative durante l'anno, ma continua a registrare circa 300-400 violazioni a settimana, simili a quelle che hanno subito nello stesso periodo dell'anno scorso.

grafico che mostra la mediana dei trasferimenti di dati sensibili a monte verso le app di IA con area ombreggiata che mostra il 1° e il 3° quartili


Un'analisi dei tipi di violazioni mostra che la proprietà intellettuale, i dati regolamentati e il codice sorgente rappresentano la stragrande maggioranza delle violazioni delle politiche dei dati, con una percentuale minore che coinvolge password e chiavi (tipicamente incorporate nel codice sorgente o nei file di configurazione inviati alle app di IA).

grafico che mostra il tipo di dati a monte delle violazioni delle policy sulle app


La tendenza nelle violazioni della politica dei dati a valle nell'ultimo anno è piuttosto diversa da quella delle violazioni a monte. Le violazioni a valle si verificano a un tasso inferiore rispetto alle violazioni della politica dei dati a monte, ma sono più che raddoppiate, passando da 12 a 31 a settimana nell'ultimo anno. Tra il 25% più ricco di organizzazioni, questo tasso è aumentato da 72 a 206 a settimana. L'aumento arriva mentre l'adozione dell'IA agentica e del MCP cresce, e le app di IA diventano sempre più connesse a fonti di dati e strumenti che espongono dati sensibili. Con l'adozione di MCP in continua crescita, ci aspettiamo che la proporzione di violazioni dei dati a valle aumenti complessivamente durante la seconda metà del 2026.

grafico che mostra la mediana dei trasferimenti di dati sensibili a valle dalle app di IA con la mediana dell'area ombreggiata che mostra il 1° e il 3° quartili


Minacce adiacenti all'IA collegamento collegamento

Sebbene gran parte di questo rapporto si concentri sulle minacce New native dell'IA, che probabilmente richiederanno controlli New , è comunque importante sottolineare che l'adozione crescente dell'IA comporta rischi posti dalle minacce tradizionali e affini all'IA. In questa sezione evidenziiamo due minacce di questo tipo: le esche AI e i link AI (link IA).

Esche IA malevole

Un'IA maligna tenta di ingannare le vittime facendole scaricare malware o visitare un sito web malevolo usando un marchio falso. Nell'ultimo anno, abbiamo assistito a una pausa di sei mesi nel numero di esche AI prima che a marzo salissero e rimanessero a un ritmo simile fino a luglio. Le campagne recenti che sfruttano le esche AI includono installatori falsi di app IA e Strumenti per sviluppatori trojanizzati. Data la continua popolarità dell'IA e le pressioni organizzative per sfruttare l'IA per aumentare la produttività, ci aspettiamo che gli avversari continuino a costruire esche sofisticate per l'IA come questi installatori falsi e continuino a trovare New modi per compromettere le pipeline di sviluppo software per l'IA, inclusi i continui Stile Shai-Hulud attacchi e creazione di pacchetti dannosi per accovacciare sui nomi che i modelli di IA tendono ad allucinare.
grafico che mostra gli utenti che incontrano minacce di esche da IA


Collegamenti AI dannosi
Un link AI malevolo è un link malevolo restituito da un'app AI che un utente clicca o che un agente visita. Pensa a questo come a un link malevolo su cui gli utenti cliccano quando usano un motore di ricerca popolare come Bing o Google. Questi link appaiono nei risultati di ricerca o perché l'attaccante ha utilizzato tecniche SEO per posizionare il proprio sito malevolo in altolivello, o perché ha pagato per avere un annuncio malevolo collegato nei risultati, o perché ha compromesso infrastrutture innocue. Nel mondo dell'IA, la tecnologia è cambiata, ma le tecniche rimangono. L'AIEO sta emergendo man mano che le tecniche per far sì che i tuoi contenuti vengano trattati favorevolmente dai modelli di IA diventano noti, e gli annunci stanno iniziando a farsi strada nelle app di IA. Il volume di queste minacce è variato significativamente durante l'anno, da meno di 10 a più di 90 a settimana, e ci aspettiamo che il numero medio aumenti nella seconda metà del 2026, nonostante l'attuale calma.

grafico che mostra gli utenti che incontrano segnalazioni AI dannose


Visibilità, governance e protezione collegamento collegamento

Per gestire il rischio legato all'IA, le organizzazioni dovrebbero allineare le proprie strategie di sicurezza con framework ampiamente adottati come MITRE ATLAS e la Top 10 OWASP per gli LLM. Questi framework forniscono un contesto critico: MITRE ATLAS consente ai CISO di contestualizzare gli attacchi specifici rilevati e bloccati, mentre il Top 10 LLM OWASP chiarisce i rischi a livello applicativo. Integrando questi framework con il monitoraggio in tempo reale, i team di sicurezza possono monitorare efficacemente l'applicazione delle politiche, rilevare minacce emergenti e ottenere una visione dettagliata della loro postura di rischio IA, inclusa la suddivisione per categoria di rischio e attività degli utenti.

Partendo da questa base strategica, completiamo il rapporto mappono i principi di questi quadri in una roadmap tattica incentrata su ogni rischio definito in questo lavoro. Leggendo queste indicazioni specifiche per rischio, identificherai alcuni temi persistenti:

  • Visibilità: Implementare un gateway o proxy centralizzato per l'IA è essenziale per tutte le interazioni con l'IA, inclusa l'IA ombra, l'infrastruttura locale e il traffico MCP.
  • Governance: Le politiche devono essere allineate al rischio e granulari, incorporando l'approvazione matriciale per app e casi d'uso, la governance della sicurezza della catena di approvvigionamento e il rispetto dei requisiti di conformità regionali/legali.
  • Protezione: La postura di sicurezza deve essere stratificata, utilizzando prevenzione della perdita di dati in tempo reale (DLP), guardrail semantiche non deterministiche, validazione euristica dell'output e analisi comportamentale continua per rilevare segnali post-compromessa (ad esempio, ricognizione, C2).

Di seguito, abbiamo mappato requisiti specifici di visibilità, governance e protezione per ogni rischio, fornendo un piano operativo per mitigarli nel tuo ambiente.

Violazione della Politica Dati (a monte)
Visibilità: Usa un gateway o proxy AI per tutte le interazioni con l'IA (soprattutto l'IA ombra).
Governance: Definisci una matrice per app e casi d'uso approvati, con particolare attenzione al codice sorgente, ai dati regolamentati e alla proprietà intellettuale.
Protezione: Configurare la politica di protezione dei dati in tempo reale allineata ai casi d'uso approvati a monte.


Violazione della Politica Dati (a valle)
Visibilità: Usa un gateway o proxy AI per tutte le interazioni con l'IA (soprattutto MCP).
Governance: Definire una matrice di gruppi di utenti e livelli di accesso richiesti ai dati sensibili.
Protezione: Configurare la politica di protezione dei dati in tempo reale allineata con l'accesso approvato a valle.


Filtraggio dei contenuti
Visibilità: Usa un gateway o proxy AI per tutte le interazioni con l'IA (soprattutto l'IA ombra).
Governance: Allineare l'analisi testuale in tempo reale con la Politica Aziendale sulle Risorse Umane, i criteri di conformità legale e la Politica di Uso Accettabile a livello regionale (AUP).
Protezione: Sfrutta le barriere dell'IA con consapevolezza contestuale e filtraggio delle parole chiave.


Iniezione tempestiva e evasione carceraria
Visibilità: Usa un gateway o proxy AI per tutte le interazioni con l'IA (inclusa l'infrastruttura locale).
Governance: Imporre che tutte le infrastrutture di IA siano revisionate per un isolamento ottimale prima del dispiegamento e includere dei guardrail.
Protezione: Implementare guardrail semantiche non deterministiche, unite ad analisi comportamentali, per rilevare anche i tentativi più sottili di inserimento prompt e jailbreak, e sovrapponga questi controlli a Policy di protezione dei dati e ispezioni di codice dannoso.


Richieste di dati sensibili
Visibilità: Usa un gateway o proxy AI per tutte le interazioni AI (con registrazione di audit di tutti i prompt).
Governance: Stabilire quadri di proprietà e isolamento per limitare le risorse interconnesse.
Protezione: Implementare guardrail semantiche non deterministiche, unite a politiche di protezione dei dati e analisi comportamentali, per rilevare tentativi avversarii di accedere a dati sensibili.


Pirateria e copyright
Visibilità: Usa un gateway o proxy AI per tutte le interazioni AI (che ispeziona tutti i contenuti a valle)
Governance: Rediga linee guida formali per la conformità alla proprietà intellettuale che specifichino quali modelli e app di IA possono essere utilizzati per generare codice, asset testuali e altri contenuti sensibili.
Protezione: Incorporare controlli euristici di validazione dei risultati che analizzano il codice sorgente o la prosa generati rispetto a firme open source note e indici di marchi per le risposte dell'IA. Imposta una Policy per limitare i casi d'uso non approvati (ad esempio bloccare certi modelli dall'essere utilizzati per generare codice sorgente).


Codice malevolo
Visibilità: Usa un gateway o proxy AI per tutte le interazioni AI (che ispeziona tutti i contenuti a valle).
Governance: Imporre un'architettura di validazione zero-trust su tutte le pipeline interne CI/CD, con una solida governance del rischio nella supply chain.
Protezione: Oltre a proteggere contro l'iniezione di prompt, assicurati che tutte le risposte delle app di IA vengano ispezionate per codice dannoso, incorpora la scansione delle minacce nelle pipeline CI/CD e incorpora analisi comportamentali per rilevare segnali post-compromessa, come ricognizione, C2 ed esfiltrazione di dati.


Informazioni su questo rapporto collegamento collegamento

Le informazioni presentate in questo rapporto si basano su dati aggregati sull'utilizzo raccolti dalla piattaforma Netskope One per un sottoinsieme di clienti Netskope da giugno 2025 a luglio 2026.