Valuence Technologies Inc., responsabile dell'IT in tutto il Valuence Group e fornendo soluzioni di intelligenza artificiale, ha introdotto Netskope come piattaforma SASE (Secure Access Service Edge) per rafforzare la sicurezza del lavoro da remoto con l'espansione dell'azienda e l'aumento del numero di collaboratori. Costruendo un ambiente zero-trust tramite SASE, l'azienda mirava a raggiungere sia una solida governance IT sia una riduzione dei costi sfruttando il BYOD. Dopo l'implementazione, Valuence ha realizzato la visualizzazione e il controllo dell'IT ombra, oltre alla deterrenza attraverso una gestione completa dei log. Netskope è stato inoltre dispiegato in tutto il Valuence Group, garantendo lo stesso livello di sicurezza per le operazioni all'estero come in Giappone.
Valuence Holdings gestisce il negozio specializzato in acquisto basato sul marchio "NANBOYA" in Giappone ed espande il suo business di riutilizzo a livello globale. Valuence Technologies è responsabile dell'IT del gruppo e fornisce le tecnologie e il know-how che ha sviluppato come soluzioni. Il suo chatbot AI per semplificare le operazioni interne di help desk, "helpmeee! KEIKO" è stata ben accolta per le sue capacità di supporto complete, incluse risposte automatizzate, suggerimenti automatici di conoscenza basati sulla cronologia delle risposte degli operatori e il passaggio senza soluzione di continuità alla chat dal vivo. Di conseguenza, è stato adottato da una vasta gamma di organizzazioni, dalle società quotate a società con diverse decine di dipendenti. Inoltre, Valuence Technologies supporta i dipartimenti di sistemi informativi dei clienti attraverso servizi di consulenza e outsourcing, contribuendo alla crescita del loro business.
Valuence Technologies ha ampliato il proprio business grazie a una solida organizzazione di sviluppo guidata da ingegneri altamente qualificati. Guardando indietro a questo periodo, Keita Kido, Executive Officer del Corporate IT Department / AX Business Division, spiega che, con l'introduzione del lavoro da remoto durante la pandemia di COVID-19, gli audit esterni hanno evidenziato problemi legati alla sicurezza degli endpoint.
"Rafforzare la sicurezza del lavoro remoto richiede investimenti. Dal punto di vista del ROI (ritorno sull'investimento), abbiamo esaminato sia la riduzione dei costi sia la governance IT. Abbiamo diverse centinaia di appaltatori. Rispetto alla fornitura di PC forniti dall'azienda a tutti, la nostra analisi ha mostrato che costruire un ambiente zero-trust introducendo SASE e permettendo il BYOD con PC di proprietà personale ridurrebbe significativamente i costi. Considerando la futura espansione del personale, abbiamo concluso che distribuire PC dedicati comporterebbe un eccessivo flusso di cassa, inclusi i costi operativi. La chiave per far funzionare questo è mitigare i rischi associati al BYOD tramite la funzionalità SASE."
Rispetto ad altri prodotti, Netskope aveva chiari vantaggi nelle sue capacità CASB (Cloud Access Security Broker) per visualizzare e controllare l'uso dei servizi cloud, la sua interfaccia utente e la velocità di comunicazione.
Dopo aver valutato prodotti di diversi fornitori, Valuence Technologies ha selezionato Netskope. Kido spiega il ragionamento: "rispetto ad altri prodotti, Netskope aveva chiari vantaggi nelle sue capacità CASB (Cloud Access Security Broker) per visualizzare e controllare l'uso dei servizi cloud, la sua interfaccia utente e la velocità di comunicazione. Abbiamo inoltre molto apprezzato le capacità di supporto di Tokyo Electron Device Limited (TED), che ha presentato la proposta. Con il supporto di TED, abbiamo trascorso diversi mesi a condurre verifiche di implementazione. Siamo diventati convinti che Netskope potesse realizzare lo stato ideale per la nostra organizzazione, il che ha portato alla nostra decisione."
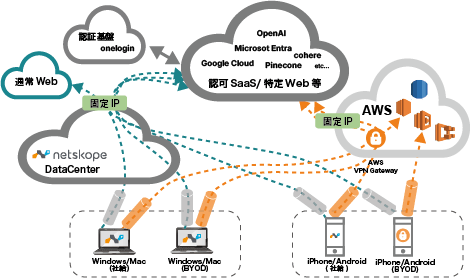
Nel maggio 2021, Netskope è stato completamente dispiegato. L'azienda iniziò a utilizzare CASB, insieme a SWG (Secure Web Gateway) per monitorare e filtrare il traffico internet, e DLP (Data Loss Prevention) per prevenire la fuga di dati sensibili. Riguardo alla separazione tra uso lavorativo e personale sui dispositivi BYOD, Kido spiega: "disattiviamo l'agente Netskope installato sui dispositivi BYOD durante l'uso privato. Per motivi di sicurezza, gli appaltatori sono tenuti ad accendere l'agente. Senza instradare il traffico attraverso Netskope, non possono accedere al nostro ambiente di sviluppo."
Riflettendo sugli effetti di cinque anni di utilizzo di Netskope, Kido osserva: "gli attacchi informatici stanno diventando sempre più sofisticati e i dipendenti possono essere attirati senza rendersene conto. Netskope rileva il malware prima che gli utenti raggiungano siti pericolosi, proteggendo sia i nostri dati che i nostri dipendenti. Allo stesso tempo, l'IT ombra—soprattutto i servizi di IA—continua a crescere. Per rafforzare il controllo, abbiamo registrato i servizi approvati nella whitelist del CASB e vietato tutto il resto. Inoltre, è importante assicurarsi che i log vengano catturati senza che gli utenti ne siano consapevoli. Comunicando questo internamente, abbiamo contribuito a favorire la consapevolezza, come evitare siti web sospetti che potrebbero causare perdite di informazioni."
Nel 2023, l'azienda ha aggiunto l'API Netskope , che si integra con i servizi cloud per visualizzare e controllare il comportamento degli utenti, consentendo la gestione unificata delle DLP Policy. "Vediamo anche valore nella piattaforma integrata di Netskope, che ci permette di utilizzare le funzioni di cui abbiamo bisogno, quando ne abbiamo bisogno", afferma Kenji Ishida, Vice Direttore della Sezione MIS, Dipartimento IT Aziendale.
Vediamo anche valore nella piattaforma integrata di Netskope, che ci permette di utilizzare le funzioni di cui abbiamo bisogno, quando ne abbiamo bisogno.
Sulla base del successo della sua implementazione interna, Valuence Technologies ha ampliato l'utilizzo di Netskope all'interno del Gruppo Valuence. CASB, SWG e DLP sono utilizzati principalmente, e all'interno del Valuence Group—dove non ci sono appaltatori—l'agente Netskope viene sempre mantenuto attivo per garantire la sicurezza degli endpoint. Poiché i servizi cloud sono accessibili tramite Netskope, le comunicazioni venivano precedentemente instradate tramite indirizzi IP della regione giapponese, causando latenza per l'uso estero. Per affrontare questo problema, dal 2025 in poi, gli indirizzi IP globali sono stati fissati su base per paese.
Inoltre, a partire da aprile 2026, il Valuence Group prevede di iniziare a utilizzare Netskope Cloud Firewall. "A volte dobbiamo usare porte diverse dall'80/443, come FTP, quindi questo serve a rafforzare ulteriormente la sicurezza," spiega Ishida.
Riceviamo rapporti trimestrali, che utilizziamo per esaminare le minacce, rafforzare le contromisure, migliorare le competenze interne e avvisare gli utenti.
L'implementazione dello zero trust tramite il SASE di Netskope richiede un monitoraggio continuo delle operazioni quotidiane e una gestione adattiva in risposta agli attacchi in evoluzione. Per gestire la sicurezza dell'intero gruppo con un piccolo team che gestisce molteplici responsabilità, Valuence Technologies utilizza il servizio MCS (Managed Cloud Security) di TED. "A volte riceviamo centinaia di allarmi di sicurezza in un solo giorno. Con il servizio MCS, questi avvisi vengono analizzati e segnalati a noi, permettendo operazioni anche con un team ridotto. Riceviamo anche rapporti trimestrali, che utilizziamo per esaminare le minacce, rafforzare le contromisure, migliorare le competenze interne e avvisare gli utenti. Questi rapporti sono utili anche per spiegare la nostra postura di sicurezza agli stakeholder," afferma Kido.
Valuence Technologies prevede di raggiungere lo zero trust tramite Netskope Private Access (NPA), una soluzione di accesso remoto basata su cloud, sostituendo le VPN vulnerabili. Tuttavia, alcuni clienti necessitano ancora di connettività VPN per comunicare. In tali casi, l'azienda rafforza l'autenticazione VPN utilizzando certificati elettronici con VPN IPSec/SSL.
Ishida aggiunge che NPA è interessante anche per le sue capacità di logging più dettagliate: "con le VPN possiamo ottenere solo log di accesso. Per catturare registri ad alto rischio — come se i dipendenti agiscono con malizia o commettono errori — stiamo considerando l'NPA. Ad esempio, vorremmo implementare meccanismi che attivino avvisi quando lo storage cloud viene condiviso, indipendentemente dall'intento. Analizzare i log accumulati da Netskope per identificare rischi precedentemente non riconosciuti e perfezionare configurazioni attraverso un ciclo di miglioramento continuo è un tema chiave per il futuro."
Kido sottolinea che non esiste un traguardo nella sicurezza: "non si sa mai dove i rischi possano nascondersi, quindi il monitoraggio e il controllo quotidiani sono essenziali. Allo stesso tempo, budget e risorse non sono illimitati. Continueremo a dare importanza al ROI evolvendo al contempo la base di sicurezza che supporta il nostro business."
Proteggendo dati e dipendenti da minacce alla sicurezza, Netskope continuerà a contribuire alla crescita ulteriore del Valuence Group.