Netskope è nuovamente riconosciuto come Leader nel Quadrante™ Magico di Gartner® per le piattaforme SASE e il Security Service Edge

Scarica il Report

chiudere
chiudere
""
Il manuale della "AI Security"
Questo manuale esplora sei sfide fondamentali per la sicurezza che le organizzazioni devono affrontare quando adottano l'intelligenza artificiale, insieme a strategie comprovate e concrete per affrontarle.
Experience Netskope
Prova direttamente la piattaforma Netskope
Ecco la tua occasione per sperimentare in prima persona la piattaforma single-cloud di Netskope One. Iscriviti a laboratori pratici e a ritmo autonomo, unisciti a noi per dimostrazioni mensili di prodotti dal vivo, fai un test drive gratuito di Netskope Private Access o partecipa a workshop dal vivo guidati da istruttori.
MQ per SASE e SSE 2026
Netskope è nuovamente riconosciuto come Leader nel Quadrante™ Magico di Gartner® per le piattaforme SASE e il Security Service Edge
Scopri perché Gartner® ha nominato Netskope un Leader in entrambi i Magic Quadrant™, sia per le piattaforme Secure Access Service Edge, sia per Security Service Edge.
AI Risk and Readiness Report
Confronta la tua organizzazione utilizzando ricerche sulle sfide e strategie di sicurezza dell'IA, condotte da Cybersecurity Insiders.
AI Risk and Readiness Report
Confronta la tua organizzazione utilizzando ricerche sulle sfide e strategie di sicurezza dell'IA, condotte da Cybersecurity Insiders.
eBook sulla Modern Data Loss Prevention (DLP) for Dummies
Modern Data Loss Prevention (DLP) for Dummies
Ricevi consigli e trucchi per passare a un DLP fornito dal cloud.
Modern SD-WAN for SASE Dummies Book
Modern SD-WAN for SASE Dummies
Smettila di inseguire la tua architettura di rete
Comprendere dove risiede il rischio
Advanced Analytics trasforma il modo in cui i team di operazioni di sicurezza applicano insight basati sui dati per implementare policy migliori. Con l'Advanced Analytics, puoi identificare tendenze, concentrarti sulle aree di interesse e utilizzare i dati per agire.
The Lens
""
Leggi le ultime notizie e opinioni della squadra su Netskope. The Lens combina i nostri blog, i nostri podcast e casi di studio, con New contenuti aggiunti ogni settimana.
Supporto tecnico Netskope
I nostri ingegneri di supporto qualificati sono dislocati in tutto il mondo e possiedono competenze diversificate in sicurezza cloud, networking, virtualizzazione, content delivery e sviluppo software, garantendo un'assistenza tecnica tempestiva e di qualità.
""
IA nella corsia veloce
Il roadshow AI in the Fast Lane di Netskope riunisce professionisti della sicurezza per discutere di come le organizzazioni utilizzano oggi l'IA e di come una strategia di sicurezza completa possa creare un modello più intelligente, sicuro e a prova di futuro.
Video Netskope
Formazione Netskope
La formazione Netskope ti aiuterà a diventare un esperto di sicurezza cloud. Siamo qui per aiutarti a proteggere il tuo percorso di trasformazione digitale e a sfruttare al meglio le tue applicazioni cloud, web e private.

Questo report analizza le principali tendenze dei rischi di cybersicurezza che interessano le organizzazioni in Asia. Esamina la crescente adozione di strumenti di intelligenza artificiale (AI) generativa e le relative sfide legate alla sicurezza dei dati. Inoltre, illustra il numero crescente di violazioni delle policy sui dati, in cui le informazioni sensibili vengono sempre più spesso divulgate tramite servizi cloud non autorizzati, applicazioni personali e piattaforme di AI.

Tempo di lettura: 12 min

Risultati chiave collegamento collegamento

I sistemi, gli strumenti e le applicazioni di intelligenza artificiale sono sempre più integrati nelle organizzazioni in Asia. Un numero maggiore di organizzazioni sta distribuendo applicazioni AI gestite, il ruolo dell'AI nelle applicazioni quotidiane e nei flussi di lavoro basati su agenti è in crescita e con questi cambiamenti stanno emergendo rischi legati a sicurezza, dati e malware.

L'utilizzo dell'AI continua a crescere: nell'ultimo anno, gli utenti di AI attivi sono passati dal 55% al 74% del totale degli utenti con sede in Asia. L'utilizzo di applicazioni di AI gestite dall'organizzazione è salito dal 41% al 74%, mentre l'uso di account di AI personali è sceso dal 71% al 46%. Tuttavia, l'attività di AI all'interno delle organizzazioni non si limita a strumenti dedicati o all'utilizzo diretto: il 98% dei dipendenti utilizza applicazioni con funzionalità di AI integrate e il 92% interagisce con sistemi che utilizzano dati di clienti o utenti per l'addestramento.

Flussi di lavoro dell'AI relativi al viaggio dei dati sensibili: i dati regolamentati rappresentano il 61% delle violazioni delle policy sui dati correlate all'AI in Asia, seguiti dalla proprietà intellettuale al 19%, dal codice sorgente al 14% e da password e chiavi API al 5%. L'attività remota del Model Context Protocol (MCP) è aumentata vertiginosamente nel periodo, con un volume di utenti in crescita fino al 398% e un volume di eventi fino al 259%. Le organizzazioni devono comprendere quali applicazioni e agenti di AI operano all'interno dei propri ambienti, ma anche quali utenti e sistemi interagiscono con essi e a cosa possono accedere.

Gli aggressori stanno sfruttando la tendenza dell'AI: le esche basate sull'AI prendono costantemente di mira gli utenti aziendali, con un'attività in costante aumento da febbraio a giugno 2026 anziché in un'unica breve ondata. Il tasso è salito a un livello sostenuto ben al di sopra della precedente linea di base in quei mesi, con un picco moderato a maggio che ha raggiunto circa 170 utenti ogni 100.000. Le interazioni dannose con i link AI hanno seguito un pattern simile, raggiungendo un picco di 250 a settimana per 100.000 utenti a febbraio 2026 prima di stabilizzarsi intorno a 50. I servizi AI più popolari fanno sempre più parte della catena di attacco.


Uso dell'IA collegamento collegamento

Trend di adozione e utilizzo

Man mano che le organizzazioni in tutta l'Asia acquisiscono maggiore sicurezza nell'adozione dell'AI, la tecnologia sta diventando parte delle operazioni aziendali quotidiane. L'uso dell'AI nella regione ha continuato a crescere nell'ultimo anno, con la percentuale di utenti che lavorano attivamente con le applicazioni di intelligenza artificiale passata dal 55% al 74%, in linea con global tendenze.


grafico che mostra la percentuale mediana di utenti di IA al mese con area colorata che mostra il 1° e il 3° quartile in Asia


Allo stesso tempo, le organizzazioni in Asia hanno compiuto progressi costanti nella riduzione del rischio di shadow AI nei propri ambienti, allontanando gli utenti dagli account di AI personali e orientandoli verso strumenti gestiti dall'organizzazione. Nell'ultimo anno, l'uso di applicazioni di AI personali è sceso dal 71% al 46%, mentre l'adozione di soluzioni di AI gestite dall'organizzazione è salita dal 41% al 74%. Allo stesso tempo, la percentuale di utenti che passano da account personali a enterprise è cresciuta dal 13% al 21%, suggerendo che alcuni dipendenti continuano a muoversi tra account gestiti e personali mentre esplorano nuovi strumenti. Ciò evidenzia la necessità per le organizzazioni di semplificare la revisione e l'approvazione di New applicazioni di AI, mantenendo al contempo controlli più rigorosi a livello di singola istanza.

Nel complesso, queste dinamiche dimostrano che le organizzazioni in Asia hanno compiuto progressi significativi verso le distribuzioni di AI gestite, migliorando la protezione dei dati e la conformità senza frenare la produttività. Tuttavia, il passaggio dall'uso personale dell'AI si è in gran parte arrestato da marzo e la sovrapposizione tra utilizzo personale e aziendale persiste. Lo Shadow AI appare più difficile da eliminare una volta che le organizzazioni raggiungono un determinato livello di maturità, rendendo i guardrail a lungo termine, le policy chiare e i processi semplici per l'adozione di New strumenti AI una parte importante della strategia AI di ogni organizzazione nella regione.


grafico che mostra l'utilizzo dell'AI con la ripartizione tra account personale e aziendale in Asia


In meno di un anno, Anthropic Claude Platform ha superato ChatGPT come l'applicazione di AI più ampiamente adottata nella regione, utilizzata dall'85% delle organizzazioni. ChatGPT e Google Gemini seguono a ruota, entrambe al 74%.

Ciò che risalta è il tipo di applicazione che guida la classifica. La piattaforma Claude non è un assistente conversazionale, bensì un insieme di API e strumenti utilizzati per integrare Claude nel software. La sua popolarità suggerisce che gran parte dell'attività di AI che si verifica all'interno delle organizzazioni con sede nella regione sia legata a lavori di sviluppo e integrazione piuttosto che a dipendenti che chattano con un assistente. Ciò presenta sfide uniche in termini di visibilità e controllo, poiché questo tipo di utilizzo tende a verificarsi all'interno di applicazioni e servizi anziché in una scheda del browser.


grafico che mostra l'adozione delle app di AI più popolari nelle organizzazioni in Asia


Il grafico sottostante mostra come l'adozione delle principali applicazioni di AI si sia evoluta in Asia nell'ultimo anno, evidenziando la rapida crescita di popolarità di Anthropic Claude Platform. ChatGPT e Google Gemini hanno entrambi mantenuto tassi di adozione costantemente elevati per tutto il periodo.


le app più popolari per percentuale di organizzazioni in Asia


Violazioni delle policy sui dati correlate all'AI

Mentre l'adozione dell'AI continua ad aumentare in Asia, le preoccupazioni relative all'esposizione dei dati stanno diventando più diffuse. I dipendenti di tutta la regione utilizzano strumenti di intelligenza artificiale per riassumere documenti, generare report, ricevere assistenza e ottimizzare i processi aziendali quotidiani. Questi casi d'uso possono coinvolgere informazioni sensibili di clienti, aziende e operazioni, creando nuove opportunità di esposizione dei dati. La protezione delle informazioni sensibili rimane quindi una priorità fondamentale, in particolare mentre le organizzazioni lavorano per identificare e controllare i rischi associati alla shadow AI.

In Asia, la nostra analisi mostra che i dati regolamentati rappresentano il tipo di informazione sensibile più frequentemente coinvolto nelle violazioni delle policy dei dati legate all'AI, rappresentando il 61% di tali eventi. La proprietà intellettuale segue al 19%, il codice sorgente al 14%, e password e chiavi API al 5%.


grafico che mostra il tipo di violazioni delle policy sui dati in Asia


La maggior parte delle app di IA bloccate

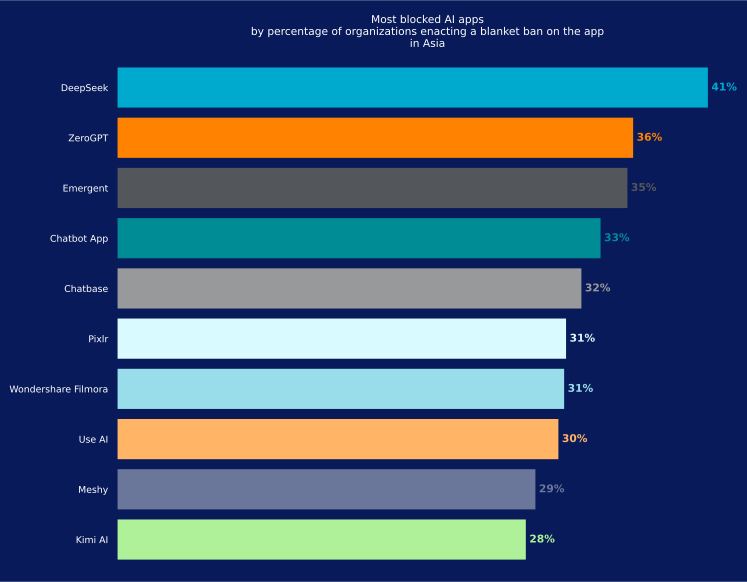
Molte organizzazioni in Asia stanno limitando determinate applicazioni a causa di preoccupazioni legate alla sicurezza, alla privacy e alla conformità. Sebbene le policy specifiche differiscano in ogni organizzazione, alcune applicazioni vengono bloccate in modo più costante rispetto ad altre, fornendo un'indicazione di dove le organizzazioni ravvisino i rischi maggiori.

DeepSeek è l'applicazione di AI più frequentemente bloccata in Asia, con il 41% delle organizzazioni che ne restringe l'accesso. I team di sicurezza indicano una trasparenza limitata, preoccupazioni relative alla sovranità dei dati e una piattaforma il cui comportamento è cambiato rapidamente, insieme alla più ampia incertezza derivante dagli ecosistemi di AI emergenti.

ZeroGPT segue al 36%. Molte organizzazioni considerano i servizi di rilevamento dell'AI ad alto rischio perché di solito richiedono agli utenti di incollare testo completo, codice sorgente o altro materiale sensibile per l'analisi, il che significa che il contenuto lascia l'organizzazione semplicemente per essere controllato.

Emergent si attesta subito dopo, al 35%. Si tratta di una piattaforma di sviluppo basata su agenti che crea e distribuisce applicazioni complete a partire da prompt in linguaggio naturale, in grado quindi di generare codice, connettersi a repository e distribuire su un'infrastruttura live con un minimo intervento umano. Questo mix di accesso ampio e supervisione limitata è il motivo per cui i team di sicurezza nutrono cautela al riguardo.

Laddove questi strumenti interagiscono con le informazioni aziendali, i dati dei clienti o i sistemi interni, creano ulteriori opportunità affinché informazioni sensibili lascino l'organizzazione.

In generale, le organizzazioni in Asia stanno adottando un approccio cauto nei confronti delle applicazioni che potrebbero esporre dati sensibili o operare al di fuori dei controlli di sicurezza e conformità stabiliti.


grafico che mostra le app di AI più bloccate in percentuale di organizzazioni che applicano un divieto totale sull'app in Asia


Adozione dell'intelligenza artificiale agentica collegamento collegamento

Adozione dell'IA da parte degli utenti

In tutta la regione, il 75% dei dipendenti utilizza direttamente le applicazioni di AI, mentre il 98% utilizza applicazioni che includono funzionalità basate sull'AI. Inoltre, il 92% interagisce con sistemi di AI che utilizzano dati di clienti o utenti per addestrare i modelli.

Questi dati mostrano che l'attività dell'AI si manifesta spesso tramite funzionalità integrate nelle applicazioni che i dipendenti già utilizzano, anziché attraverso strumenti di IA autonomi. Con la continua crescita dell'adozione, le organizzazioni in Asia affrontano una sfida maggiore nel comprendere dove vengano condivise le informazioni sensibili e come possano essere utilizzate, sia attraverso interazioni dirette con gli strumenti di IA sia tramite funzionalità di intelligenza artificiale operative in background.


grafico che mostra la percentuale media di utenti in Asia


MCP: Interconnessione in rapido aumento collegamento collegamento

MCP, lo standard open-source che consente ai modelli di intelligenza artificiale di connettersi con strumenti e fonti di dati esterne e interne, sta registrando un netto aumento dell'adozione in Asia. Nel corso del periodo, il numero di entità non umane che interagiscono con server MCP remoti è aumentato del 398%, mentre gli eventi correlati a MCP sono cresciuti del 259%.

Le connessioni MCP introducono ulteriori percorsi per il trasferimento di dati tra le applicazioni AI e i sistemi esterni. Per le organizzazioni della regione, questo rende la visibilità e il controllo su tali interazioni sempre più importanti, in particolare laddove gli agenti AI possono accedere a dati aziendali o ad altre risorse sensibili.

Questi dati si riferiscono in modo specifico all'utilizzo remoto di MCP, in cui gli agenti AI si connettono a server MCP ospitati su Internet anziché localmente o all'interno della rete della propria organizzazione. Ciò suggerisce che l'AI agentica sta superando la fase di sperimentazione per integrarsi sempre più nei flussi di lavoro aziendali quotidiani, rendendo l'attività MCP un'area che le organizzazioni dovranno monitorare e governare in misura crescente.


grafico che mostra l'aumento dell'adozione di MCP nel corso del tempo in Asia


Categorizzazione dei rischi dell'IA

Un'efficace visibilità, governance e protezione dell'AI iniziano con una chiara comprensione dei rischi che le organizzazioni stanno affrontando. In Asia, le violazioni delle policy sui dati in entrata rappresentano l'89% delle violazioni legate all'AI, rendendole la categoria di rischio più diffusa. Anche le violazioni delle policy sui dati in uscita sono diffuse e riflettono il rischio di esporre informazioni sensibili sia quando vengono inserite negli strumenti di AI sia quando i contenuti generati dall'AI vengono condivisi o utilizzati altrove.

Le violazioni correlate a codice dannoso rimangono meno comuni, ma continuano a rappresentare un rischio potenzialmente ad alto impatto perché possono compromettere sistemi, applicazioni e dati aziendali sensibili.


grafico che mostra la suddivisione delle violazioni dell'AI per 10.000 avvisi in Asia


Minacce adiacenti all'IA collegamento collegamento

Esche IA malevole

Un'esca AI dannosa è progettata per indurre gli utenti a scaricare malware o a visitare un sito web dannoso fingendosi un marchio o uno strumento AI affidabile. In Asia, questa tecnica ha colpito fino a 250 utenti su 100.000 nel mese di maggio 2025. Una seconda ondata ha avuto inizio nel febbraio 2026, quando 170 dipendenti su 100.000 si sono imbattuti in un'esca, e l'attività è rimasta al di sopra della linea di base normale fino a giugno, con un ulteriore incremento a maggio.

La forma di tale andamento conta tanto quanto i picchi. L'attività di adescamento nella regione si manifesta a ondate anziché con un ritmo costante, e la seconda ondata si è mantenuta ben al di sopra della linea di base per diversi mesi anziché esaurirsi rapidamente, suggerendo campagne che hanno continuato a operare molto tempo dopo essere state osservate per la prima volta.

Le campagne recenti hanno incluso finte applicazioni di AI installatori, Strumenti per sviluppatori trojanizzati, e altri esca a tema AI progettati per sfruttare il crescente interesse per l'intelligenza artificiale. Con il continuare dell'espansione dell'adozione dell'AI, è probabile che gli attaccanti continuino a perfezionare queste tecniche, tra cui il targeting delle catene di approvvigionamento software e la distribuzione di pacchetti malevoli che sfruttano lo sviluppo assistito dall'AI.


grafico che mostra gli utenti che incontrano minacce basate su esche di IA in Asia


Collegamenti AI dannosi

Un link AI dannoso è un link nocivo restituito da un'applicazione AI su cui un utente clicca o che un agente AI segue. Sono simili ai link dannosi inseriti dagli aggressori nei risultati dei motori di ricerca, dove gli utenti possono cliccare credendo che portino a siti web legittimi. Gli aggressori possono ottenere questo risultato attraverso tecniche SEO, annunci a pagamento o compromettendo infrastrutture altrimenti legittime.

L'approccio è simile nell'ambiente dell'IA, sebbene i contenuti malevoli raggiungano gli utenti in modo diverso. Tecniche come l'ottimizzazione per i motori di intelligenza artificiale (AIEO) stanno emergendo mentre gli attaccanti cercano modi per influenzare i contenuti proposti dai modelli di AI, mentre la pubblicità sta iniziando ad apparire anche all'interno delle applicazioni AI.

In Asia, il tasso con cui gli utenti interagiscono con link di AI dannosi è oscillato tra 50 e 120 a settimana per 100.000 utenti da giugno a febbraio, prima che un forte picco nel febbraio 2026 lo portasse a 250. Da allora si è attestato intorno a 50, a fronte di una media tipica di circa 82 per 100.000 utenti nel periodo considerato. Il livello attuale si mantiene al di sotto di tale valore e inferiore a gran parte dell'anno precedente. Tuttavia, il picco di febbraio dimostra quanto possa essere efficace questa tecnica, il che costituisce un motivo per continuare a monitorare i link restituiti dalle applicazioni di AI, man mano che i dipendenti fanno sempre più affidamento sugli strumenti di AI per gran parte del loro lavoro quotidiano.


grafico che mostra gli utenti che incontrano reindirizzamenti di AI dannosi in Asia


Raccomandazioni collegamento collegamento

Con l'uso crescente di strumenti di IA, sia gestiti che personali, e l'uso improprio delle app cloud personali, è essenziale rafforzare la visibilità, migliorare le Politiche e dare priorità a difese proattive per proteggere la propria organizzazione in questo panorama delle minacce in rapido cambiamento.

In base alle tendenze rilevate in questo rapporto, Netskope Threat Labs incoraggia vivamente le organizzazioni di tutta l'Asia a riconsiderare la propria posizione complessiva in materia di sicurezza:

  • Ispeziona tutti i download HTTP e HTTPS, inclusi tutti i traffici web e cloud, per evitare che malware possa infiltrarsi nella tua rete. I clienti Netskope possono configurare i loro Netskope One NG-SWG con una Politica di protezione contro le minacce che si applica ai download in tutte le categorie e in tutti i tipi di file.
  • Bloccare l'accesso alle app che non servono a scopi aziendali legittimi o che rappresentano un rischio sproporzionato per l'organizzazione. Un buon punto di partenza è una politica che consenta l'uso delle app affidabili attualmente in uso, bloccando tutte le altre.
  • Utilizzo DLP Politica per rilevare informazioni potenzialmente sensibili, inclusi codice sorgente, dati regolamentati, password e chiavi, proprietà intellettuale e dati criptati, inviate a istanze di app personali, app di IA o altre località non autorizzate.
  • Utilizzo Remote Browser Isolation (RBI) tecnologia per fornire protezione aggiuntiva durante la visita di siti web in categorie che possono rappresentare un rischio maggiore, come domini appena osservati o appena registrati.
  • Utilizzo Netskope Skylight AI Gateway per ottenere visibilità e controllo sulle applicazioni di IA e sulle interazioni API, aiutando a proteggere i flussi di dati tra utenti, applicazioni e LLM.
  • Deploy Netskope Skylight AI Guardrails per applicare protezioni coerenti contro l'esposizione di dati sensibili, prompt non sicuri e violazioni delle policy in ambienti AI gestiti e non gestiti.
  • Utilizzo Netskope Skylight AI App Security scoprire applicazioni di IA autorizzate e non autorizzate, applicare controlli in tempo reale e applicare politiche di governance sia per l'uso personale che aziendale dell'IA.
  • Leva Netskope Skylight AI Analytics monitorare le tendenze di adozione dell'IA, le attività degli utenti e gli incidenti DLP, facilitando alle organizzazioni una migliore comprensione e riduzione dell'esposizione ai rischi legati all'IA.
  • Considera Netskope Skylight AI Red Teaming identificare attivamente vulnerabilità e configurazioni errate nelle implementazioni private di IA prima che possano essere sfruttate negli ambienti di produzione.


Netskope Threat Labs collegamento collegamento

Con il supporto dei più importanti ricercatori del settore sulle minacce cloud e sui malware, Netskope Threat Labs scopre, analizza e progetta difese contro le ultime minacce cloud che colpiscono le imprese. I nostri ricercatori sono presentatori e volontari regolari nelle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.


Informazioni su questo rapporto collegamento collegamento

Netskope offre protezione contro le minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati aggregati sull'uso raccolti dal Piattaforma Netskope One per un sottoinsieme di clienti Netskope in Asia.

Le statistiche di questo report si basano sul periodo compreso tra il 1° maggio 2025 e il 30 luglio 2026. Le statistiche riflettono le tattiche degli aggressori, il comportamento degli utenti e le policy dell'organizzazione.