Netskope wird erneut als Leader im Gartner® Magic Quadrant™ für SASE-Plattformen und Security Service Edge anerkannt

Report herunterladen

Schließen
Schließen
""
Das AI Security Playbook
In diesem Playbook werden sechs zentrale Sicherheitsherausforderungen untersucht, mit denen Unternehmen bei der Einführung von KI konfrontiert sind, sowie bewährte, praxisnahe Strategien, um diese zu bewältigen.
Erleben Sie Netskope
Machen Sie sich mit der Netskope-Plattform vertraut
Hier haben Sie die Chance, die Single-Cloud-Plattform Netskope One aus erster Hand zu erleben. Melden Sie sich für praktische Übungen zum Selbststudium an, nehmen Sie an monatlichen Live-Produktdemos teil, testen Sie Netskope Private Access kostenlos oder nehmen Sie an Live-Workshops teil, die von einem Kursleiter geleitet werden.
MQ für SASE und SSE 2026
Netskope wird erneut als Leader im Gartner® Magic Quadrant™ für SASE-Plattformen und Security Service Edge anerkannt
Entdecken Sie, warum Gartner® Netskope 2026 in den Magic Quadrant™-Berichten für SASE-Plattformen und Security Service Edge (SSE) als Leader eingestuft hat.
AI Risk and Readiness Report
Vergleichen Sie Ihre Organisation mit den Forschungsergebnissen von Cybersecurity Insiders zu Herausforderungen und Strategien im Bereich der KI-Sicherheit.
AI Risk and Readiness Report
Vergleichen Sie Ihre Organisation mit den Forschungsergebnissen von Cybersecurity Insiders zu Herausforderungen und Strategien im Bereich der KI-Sicherheit.
Moderne Data Loss Prevention (DLP) für Dummies – E-Book
Moderne Data Loss Prevention (DLP) für Dummies
Hier finden Sie Tipps und Tricks für den Übergang zu einem cloudbasierten DLP.
Modernes SD-WAN für SASE Dummies-Buch
Modernes SD-WAN für SASE-Dummies
Hören Sie auf, mit Ihrer Netzwerkarchitektur Schritt zu halten
Verstehen, wo die Risiken liegen
Advanced Analytics verändert die Art und Weise, wie Sicherheitsteams datengestützte Erkenntnisse anwenden, um bessere Richtlinien zu implementieren. Mit Advanced Analytics können Sie Trends erkennen, sich auf Problembereiche konzentrieren und die Daten nutzen, um Maßnahmen zu ergreifen.
The Lens
""
Lesen Sie die neuesten Nachrichten und Meinungen des Teams von Netskope. The Lens vereint unsere Blogs, unsere Podcasts und Fallstudien; jede Woche kommen New Inhalte hinzu.
Technischer Support von Netskope
Überall auf der Welt sorgen unsere qualifizierten Support-Ingenieure mit verschiedensten Erfahrungen in den Bereichen Cloud-Sicherheit, Netzwerke, Virtualisierung, Content Delivery und Software-Entwicklung für zeitnahen und qualitativ hochwertigen technischen Support.
""
KI auf der Überholspur
Die Netskope-Roadshow „AI in the Fast Lane“ bringt Sicherheitsexperten zusammen, um zu diskutieren, wie Unternehmen KI heute einsetzen und wie eine umfassende Sicherheitsstrategie ein intelligenteres, sichereres und zukunftssicheres Modell schaffen kann.
Netskope-Video
Netskope-Schulung
Netskope-Schulungen helfen Ihnen, ein Experte für Cloud-Sicherheit zu werden. Wir sind hier, um Ihnen zu helfen, Ihre digitale Transformation abzusichern und das Beste aus Ihrer Cloud, dem Web und Ihren privaten Anwendungen zu machen.

Dieser Bericht analysiert die wichtigsten Cybersicherheitsrisikotrends, die Unternehmen in Asien betreffen. Er befasst sich mit der zunehmenden Einführung generativer KI-Tools (KI) und den damit verbundenen Herausforderungen für die Datensicherheit. Darüber hinaus veranschaulicht er die wachsende Zahl von Verstößen gegen Datenrichtlinien, bei denen sensible Informationen zunehmend über nicht autorisierte Clouddienste, persönliche Anwendungen und KI-Plattformen durchsickern.

12 Min. Lesezeit

Wichtigste Erkenntnisse Link Link

KI-Systeme, Tools und Anwendungen sind in Unternehmen in ganz Asien zunehmend integriert. Immer mehr Unternehmen setzen verwaltete KI-Anwendungen ein, die Rolle von KI in alltäglichen Anwendungen und agentenbasierten Workflows wächst, und mit diesen Veränderungen treten Sicherheits-, Daten- und Malware-Risiken zutage.

KI-Nutzung wächst weiter: Im vergangenen Jahr stieg der Anteil aktiver KI-Benutzer von 55 % auf 74 % aller in Asien ansässigen Benutzer. Die Nutzung von unternehmensverwalteten KI-Anwendungen stieg von 41 % auf 74 %, während die Nutzung persönlicher KI-Konten von 71 % auf 46 % sank. Die KI-Aktivität innerhalb von Unternehmen beschränkt sich jedoch nicht auf dedizierte Tools oder die direkte Nutzung: 98 % der Mitarbeiter verwenden Anwendungen mit integrierten KI-Funktionen, und 92 % interagieren mit Systemen, die Kunden- oder Benutzerdaten zum Training verwenden.

Weitergabe sensibler Daten in KI-Workflows: Regulierte Daten machen 61 % der KI-bezogenen Verstöße gegen Datenrichtlinien in Asien aus, gefolgt von geistigem Eigentum mit 19 %, Quellcode mit 14 % sowie Passwörtern und API-Schlüsseln mit 5 %. Die Aktivität von Remote-Model Context Protocol-Servern (MCP) ist in diesem Zeitraum stark gestiegen: Das Volumen der Benutzer nahm um bis zu 398 % und das Volumen der Ereignisse um bis zu 259 % zu. Unternehmen müssen verstehen, welche KI-Anwendungen und -Agenten in ihren Umgebungen operieren, aber auch, mit welchen Benutzern und Systemen sie interagieren und worauf sie zugreifen können.

Angreifer machen sich den KI-Trend zunutze: KI-Lockmittel zielen kontinuierlich auf Unternehmensanwender ab, wobei die Aktivitäten von Februar bis Juni 2026 kontinuierlich ansteigen und nicht nur einen kurzen Peak aufweisen. Die Rate kletterte in diesen Monaten auf ein anhaltendes Niveau deutlich über der vorherigen Baseline, mit einem moderaten Höchstwert im Mai von rund 170 Benutzern pro 100.000. Schädliche Interaktionen mit KI-Links wiesen ein ähnliches Muster auf und erreichten im Februar 2026 einen Höchststand von 250 pro Woche und 100.000 Benutzer, bevor sie sich wieder bei rund 50 einpendelten. Beliebte KI-Dienste sind zunehmend Teil der Angriffs喏kette.


KI-Nutzung Link Link

Einführungs- und Nutzungstrends

Da Unternehmen in ganz Asien immer zuversichtlicher bei der Einführung von KI werden, wird die Technologie Teil des täglichen Geschäftsbetriebs. Die KI-Nutzung in der Region ist im vergangenen Jahr weiter gestiegen: Der Anteil der Anwender, die aktiv mit KI-Anwendungen arbeiten, stieg von 55 % auf 74 %, im Einklang mit weltweit Trends.


Diagramm mit monatlichen KI-Nutzern als Medianprozentsatz, wobei der schattierte Bereich das 1. und 3. Quartil in Asien darstellt


Parallel dazu haben Unternehmen in Asien stetige Fortschritte bei der Verringerung des Risiken durch Schatten-KI in ihrer Umgebung erzielt, indem sie Benutzer von persönlichen KI-Konten zu unternehmensverwalteten Tools geleitet haben. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 71 % auf 46 %, während die Einführung von unternehmensverwalteten KI-Lösungen von 41 % auf 74 % stieg. Gleichzeitig stieg der Anteil der Benutzer, die zwischen persönlichen und Unternehmens-Konten wechseln, von 13 % auf 21 %, was darauf hindeutet, dass sich einige Mitarbeiter beim Erkunden neuer Tools weiterhin zwischen verwalteten und persönlichen Konten bewegen. Dies unterstreicht die Notwendigkeit für Unternehmen, die Überprüfung und Genehmigung New KI-Anwendungen zu optimieren und gleichzeitig strengere Kontrollen auf Instanzebene aufrechtzuerhalten.

Insgesamt zeigen diese Dynamiken, dass Unternehmen in Asien bedeutende Fortschritte auf dem Weg zu verwalteten KI-Bereitstellungen gemacht und den Datenschutz sowie die Compliance verbessert haben, ohne dabei die Produktivität zu beeinträchtigen. Die Abkehr von der persönlichen KI-Nutzung ist seit März jedoch weitgehend ins Stocken geraten, und die Überschneidung zwischen privater und unternehmerischer Nutzung besteht fort. Shadow-AI scheint schwieriger zu eliminieren zu sein, sobald Unternehmen einen bestimmten Reifegrad erreichen, weshalb langfristige Leitlinien, klare Richtlinien und einfache Prozesse für die Einführung neuer KI-Tools zu einem wichtigen Bestandteil der KI-Strategie jedes Unternehmens in der Region werden.


Diagramm zur Aufschlüsselung der KI-Nutzung nach persönlichen und Unternehmens-Konten in Asien


In weniger als einem Jahr hat die Anthropic Claude Platform ChatGPT als die am weitesten verbreitete KI-Anwendung in der Region überholt und wird von 85 % der Unternehmen genutzt. ChatGPT und Google Gemini folgen dicht dahinter mit jeweils 74 %.

Was auffällt, ist die Art der Anwendung, die die Liste anführt. Die Claude-Plattform ist kein Konversationsassistent, sondern eine Reihe von APIs und Tools, mit denen Claude in Software integriert werden kann. Ihre Beliebtheit lässt darauf schließen, dass ein Großteil der KI-Aktivitäten in Organisationen in dieser Region eher mit Entwicklungs- und Integrationsarbeiten als mit dem Chatten von Mitarbeitern mit einem Assistenten zusammenhängt. Dies stellt eine besondere Herausforderung in Bezug auf Transparenz und Kontrolle dar, da diese Art der Nutzung eher innerhalb von Anwendungen und Diensten als in einem Browser-Tab stattfindet.


Diagramm mit den beliebtesten KI-App-Adoptionen in Unternehmen in Asien


Die folgende Abbildung zeigt, wie sich die Einführung führender KI-Anwendungen in Asien im vergangenen Jahr entwickelt hat, und hebt dabei die rasch steigende Beliebtheit der Anthropic Claude Platform hervor. ChatGPT und Google Gemini wiesen im gesamten Zeitraum konstant hohe Nutzungsraten auf.


die beliebtesten Apps nach dem Prozentsatz der Unternehmen in Asien


KI-bezogene Datenrichtlinienverstöße

Da die Einführung von KI in Asien weiter zunimmt, werden Bedenken hinsichtlich der Datengefährdung immer verbreiteter. Mitarbeiter in der gesamten Region nutzen KI-Tools, um Dokumente zusammenzufassen, Berichte zu erstellen, sie zu unterstützen und alltägliche Geschäftsprozesse zu optimieren. Diese Anwendungsfälle können sensible Kunden-, Geschäfts- und Betriebsinformationen umfassen, wodurch New Möglichkeiten für die Datengefährdung entstehen. Der Schutz sensibler Informationen bleibt daher eine Hauptpriorität, insbesondere da Unternehmen daran arbeiten, die mit Schatten-KI verbundenen Risiken zu erkennen und zu kontrollieren.

In Asien zeigt unsere Analyse, dass regulierte Daten die Art von sensiblen Informationen sind, die am häufigsten an KI-bezogenen Verstößen gegen Datenrichtlinien beteiligt sind, wobei 61 % solcher Vorfälle auf sie entfallen. Geistiges Eigentum folgt mit 19 %, Quellcode mit 14 % sowie Passwörter und API-Schlüssel mit 5 %.


Diagramm zu den Arten von Datenrichtlinienverstößen in Asien


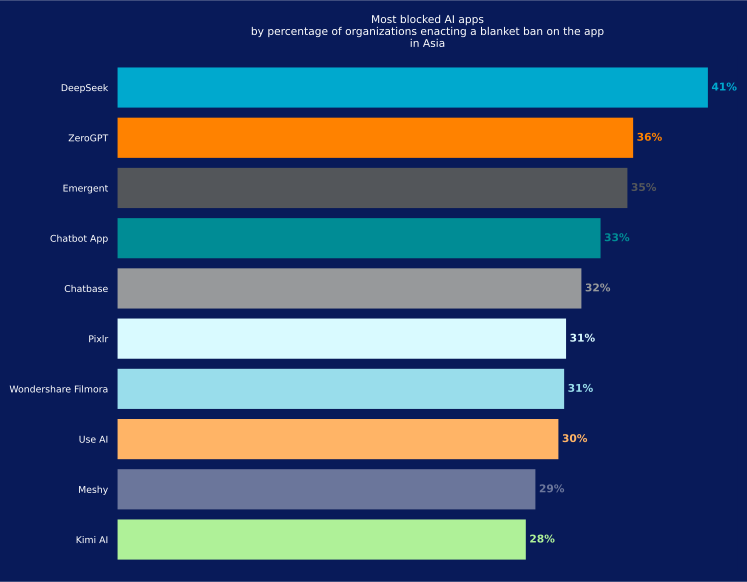
Die meisten blockierten KI-Apps

Viele Organisationen in Asien schränken bestimmte Anwendungen aufgrund von Sicherheits-, Datenschutz- und Compliance-Bedenken ein. Zwar unterscheiden sich die spezifischen Richtlinien in den einzelnen Organisationen, jedoch werden einige Anwendungen konsequenter blockiert als andere, was einen Hinweis darauf gibt, wo Organisationen die größten Risiken sehen.

DeepSeek ist die am häufigsten blockierte KI-Anwendung in Asien; 41 % der Unternehmen schränken den Zugriff ein. Sicherheitsteams verweisen auf eine begrenzte Transparenz, Bedenken hinsichtlich der Datensouveränität und eine Plattform, deren Verhalten sich schnell verändert hat, zusammen mit der allgemeinen Unsicherheit, die mit aufkommenden KI-Ökosystemen einhergeht.

ZeroGPT folgt mit 36 %. Viele Unternehmen stufen KI-Erkennungsdienste als hochriskant ein, da sie von Benutzern in der Regel die Eingabe von vollständigem Text, Quellcode oder anderem sensiblen Material zur Analyse erfordern, was bedeutet, dass Inhalte das Unternehmen einfach zu Überprüfungszwecken verlassen.

Emergent liegt mit 35 % dicht dahinter. Es handelt sich um eine agentenbasierte Entwicklungsplattform, die vollständige Anwendungen aus Natural-Language-Prompts erstellt und bereitstellt. So kann sie Code generieren, eine Verbindung zu Repositorys herstellen und ihn mit nur geringer menschlicher Überprüfung in der Live-Infrastruktur bereitstellen. Diese Mischung aus umfassendem Zugriff und begrenzter Überwachung sorgt dafür, dass Sicherheitsteams diesem Thema gegenüber skeptisch eingestellt sind.

Dort, wo diese Tools mit Geschäftsinformationen, Kundendaten oder internen Systemen interagieren, schaffen sie zusätzliche Möglichkeiten für den Abfluss sensibler Informationen aus dem Unternehmen.

Insgesamt gehen Unternehmen in Asien vorsichtig mit Anwendungen um, die sensible Daten offenlegen oder außerhalb etablierter Sicherheits- und Compliance-Kontrollen arbeiten könnten.


Diagramm, das die am häufigsten blockierten KI-Apps nach dem Prozentsatz der Unternehmen anzeigt, die ein pauschales Verbot für die App in Asien erlassen haben


Einführung von Agentic AI Link Link

Nutzerakzeptanz von KI

In der gesamten Region nutzen 75 % der Mitarbeiter KI-Anwendungen direkt, während 98 % Anwendungen mit integrierten KI-Funktionen verwenden. Darüber hinaus interagieren 92 % mit KI-Systemen, die Kunden- oder Benutzerdaten zum Trainieren von Modellen verwenden.

Diese Zahlen zeigen, dass sich KI-Aktivitäten oft durch Funktionen manifestieren, die in Anwendungen integriert sind, die Mitarbeiter bereits verwenden, statt durch eigenständige KI-Tools. Da die Einführung weiter wächst, stehen Unternehmen in Asien vor der größeren Herausforderung zu verstehen, wo sensible Informationen geteilt werden und wie sie verwendet werden können – sowohl durch direkte Interaktionen mit KI-Tools als auch durch KI-Funktionen, die im Hintergrund ausgeführt werden.


Diagramm mit dem durchschnittlichen Prozentsatz der Benutzer in Asien


MCP: Schnell zunehmende Vernetzung Link Link

MCP, der Open-Source-Standard, der es KI-Modellen ermöglicht, sich mit externen und internen Datenquellen und Tools zu verbinden, verzeichnet in Asien eine stark steigende Akzeptanz. Im Laufe des Zeitraums stieg die Zahl der nicht-menschlichen Entitäten, die mit Remote-MCP-Servern interagierten, um 398 %, während die MCP-bezogenen Ereignisse um 259 % zunahmen.

MCP-Verbindungen schaffen zusätzliche Wege für die Datenübertragung zwischen KI-Anwendungen und externen Systemen. Für Unternehmen in der Region ist dies ein Grund, warum Transparenz und Kontrolle über diese Interaktionen immer wichtiger werden, insbesondere dort, wo KI-Agenten auf Geschäftsdaten oder andere sensible Ressourcen zugreifen können.

Diese Zahlen beziehen sich speziell auf die Remote-MCP-Nutzung, bei der sich KI-Agenten mit MCP-Servern verbinden, die im Internet und nicht lokal oder im eigenen Netzwerk des Unternehmens gehostet werden. Sie weisen darauf hin, dass agentische KI über das Stadium des Experimentierens hinausgeht und enger in die täglichen Geschäftsworkflows integriert wird, wodurch MCP-Aktivitäten zu einem Bereich werden, den Unternehmen zunehmend überwachen und steuern müssen.


Diagramm zur Zunahme der MCP-Nutzung im Laufe der Zeit in Asien


Kategorisierung von KI-Risiken

Effektive Transparenz, Governance und Schutz im Bereich KI beginnen mit einem klaren Verständnis der Risiken, denen sich Unternehmen ausgesetzt sehen. In Asien machen Verstöße gegen vorgelagerte Datenrichtlinien 89 % der KI-bezogenen Verstöße aus, womit sie die am weitesten verbreitete Risikokategorie darstellen. Verstöße gegen nachgelagerte Datenrichtlinien sind ebenfalls weit verbreitet und spiegeln das Risiko wider, sensible Informationen sowohl bei der Eingabe in KI-Tools als auch bei der Weitergabe oder anderweitigen Nutzung von KI-generierten Inhalten preiszugeben.

Verstöße im Zusammenhang mit bösartigem Code kommen nach wie vor seltener vor, stellen jedoch nach wie vor ein potenzielles Risiko mit großen Auswirkungen dar, da sie Systeme, Anwendungen und sensible Unternehmensdaten gefährden können.


Diagramm zur Aufschlüsselung von KI-Verstößen pro 10.000 Warnungen in Asien


KI-nahe Bedrohungen Link Link

Bösartige KI lockt an

Ein bösartiger KI-Köder soll Benutzer dazu bringen, Malware herunterzuladen oder eine bösartige Website zu besuchen, indem er sich als vertrauenswürdige KI-Marke oder ein solches Tool ausgibt. In Asien betraf diese Technik im Mai 2025 bis zu 250 von jeweils 100.000 Benutzern. Eine zweite Welle begann im Februar 2026, als 170 von jeweils 100.000 Mitarbeitern auf einen Köder trafen, und die Aktivität blieb bis einschließlich Juni über dem normalen Ausgangswert, mit einem weiteren Anstieg im Mai.

Die Form dieses Musters ist ebenso wichtig wie die Höhepunkte. Die Köderaktivität in der Region tritt in Wellen statt mit einer konstanten Rate auf, und die zweite Welle blieb mehrere Monate lang deutlich über dem Ausgangswert, anstatt schnell abzuklingen, was darauf hindeutet, dass Kampagnen noch lange nach ihrer ersten Beobachtung weitergeführt wurden.

Zu den jüngsten Kampagnen gehörten gefälschte KI-Anwendungen Installationsprogramme, Trojanisierte Entwicklertools, und andere auf KI basierende Köder, die darauf ausgelegt sind, das wachsende Interesse an KI auszunutzen. Da die Einführung von KI weiter zunimmt, werden Angreifer diese Techniken wahrscheinlich weiter verfeinern, unter anderem durch die Anvisierung von Software-Lieferketten und die Verbreitung von Bösartige Pakete die die Vorteile der KI-gestützten Entwicklung nutzen.


Diagramm zu Benutzern, die in Asien auf KI-Köderbedrohungen stoßen


Bösartige KI-Links

Ein bösartiger KI-Link ist ein schädlicher Link, der von einer KI-Application zurückgegeben wird und auf den ein Benutzer klickt oder den ein KI-Agent aufruft. Sie ähneln den bösartigen Links, die Angreifer in den Ergebnissen von Suchmaschinen platzieren, wo Benutzer sie in dem Glauben anklicken, sie würden zu legitimen Websites führen. Angreifer können dies durch SEO-Techniken, bezahlte Werbung oder durch die Kompromittierung ansonsten legitimer Infrastrukturen erreichen.

Der Ansatz ist in der KI-Umgebung ähnlich, auch wenn schädliche Inhalte die Benutzer auf andere Weise erreichen. Techniken wie die Optimierung von Engines für künstliche Intelligenz (AIEO) tauchen auf, da Angreifer nach Wegen suchen, die von KI-Modellen ausgegebenen Inhalte zu beeinflussen, während in KI-Anwendungen auch vermehrt Werbung auftaucht.

In Asien lag die Rate, mit der Benutzer mit bösartigen KI-Links interagierten, von Juni bis Februar zwischen 50 und 120 pro Woche und 100.000 Benutzern, bevor ein abrupter Anstieg im Februar 2026 den Wert auf 250 ansteigen ließ. Seither hat sich der Wert bei etwa 50 eingependelt, verglichen mit einem typischen wöchentlichen Durchschnitt von rund 82 pro 100.000 Benutzern im gesamten Zeitraum. Das aktuelle Niveau liegt darunter und auch unter dem der meisten Monate des Vorjahres. Dennoch zeigt der Anstieg im Februar, wie effektiv diese Technik sein kann. Dies ist ein Grund, die von KI-Anwendungen bereitgestellten Links weiterhin zu überwachen, da Mitarbeiter bei ihrer täglichen Arbeit zunehmend auf KI-Tools angewiesen sind.


Diagramm mit Nutzern, die in Asien auf bösartige KI-Empfehlungen stößt


Empfehlungen Link Link

Mit dem zunehmenden Einsatz von KI-Tools, sowohl verwalteten als auch privaten, sowie dem Missbrauch persönlicher Cloud-Apps ist es unerlässlich, die Sichtbarkeit zu stärken, Richtlinien zu verbessern und proaktive Verteidigungen zu priorisieren, um Ihre Organisation in dieser sich schnell verändernden Bedrohungslandschaft zu schützen.

Basierend auf den in diesem Bericht aufgedeckten Trends empfiehlt Netskope Threat Labs Unternehmen in ganz Asien dringend, ihre allgemeine Sicherheitslage neu zu bewerten:

  • Überprüfen Sie alle HTTP- und HTTPS-Downloads, einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihre Netskope One Next Gen Secure Web Gateway mit einer Bedrohungsschutzrichtlinie, die für Downloads in allen Kategorien und Dateitypen gilt.
  • Blockieren Sie den Zugriff auf Apps, die keinem legitimen Geschäftszweck dienen oder ein unverhältnismäßiges Risiko für die Organisation darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die seriöse Apps, die derzeit verwendet werden, zulässt, während alle anderen blockiert werden.
  • Verwenden DLP Richtlinien zur Erkennung potenziell sensibler Informationen, einschließlich Quellcode, regulierter Daten, Passwörter und Schlüssel, geistiges Eigentum und verschlüsselter Daten, die an persönliche App-Instanzen, KI-Apps oder andere nicht autorisierte Orte gesendet werden.
  • Verwenden Remote Browser Isolation (RBI) Technologie, die zusätzlichen Schutz beim Besuch von Websites in Kategorien bietet, die ein höheres Risiko darstellen können, wie neu beobachtete oder neu registrierte Domains.
  • Verwenden Netskope Skylight AI Gateway um Transparenz und Kontrolle über KI-Anwendungen und API-Interaktionen zu gewinnen und so Datenflüsse zwischen Nutzern, Anwendungen und LLMs zu sichern.
  • Einsetzen Netskope Skylight AI Guardrails um einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Prompts und Richtlinienverstößen in verwalteten und nicht verwalteten KI-Umgebungen durchzusetzen.
  • Verwenden Netskope Skylight AI App Security um genehmigte und nicht genehmigte KI-Anwendungen zu entdecken, Echtzeitkontrollen anzuwenden und Governance-Richtlinien sowohl im privaten als auch im Unternehmen KI-Nutzung durchzusetzen.
  • Hebelwirkung Netskope Skylight AI Analytics um KI-Adoptionstrends, Nutzeraktivitäten und DLP-Vorfälle zu überwachen, um Organisationen zu helfen, KI-bezogene Risiken besser zu verstehen und zu reduzieren.
  • In Betracht ziehen Netskope Skylight AI Red Teaming um Schwachstellen und Fehlkonfigurationen in privaten KI-Deployments aktiv zu identifizieren, bevor sie in Produktionsumgebungen ausgenutzt werden können.


Netskope Threat Labs Link Link

Besetzt mit den führenden Forschern der Branche für Cloud-Bedrohungs- und Malware-Bedrohungen, Netskope Threat Labs entdeckt, analysiert und entwirft Abwehrmaßnahmen gegen die neuesten Cloud-Bedrohungen für Unternehmen. Unsere Forscher sind regelmäßig als Referenten und Freiwillige auf führenden Sicherheitskonferenzen tätig, darunter DEF CON, Black Hat und RSA.


Über diesen Bericht Link Link

Netskope bietet Millionen von Nutzern weltweit Bedrohungsschutz. Die in diesem Bericht präsentierten Informationen basieren auf aggregierten Nutzungsdaten, die von der Netskope One-Plattform für eine Untergruppe von Netskope-Kunden in Asien.

Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Mai 2025 bis zum 30. Juli 2026. Die Statistiken spiegeln Angängertaktiken, das Benutzerverhalten und die Unternehmensrichtlinien wider.