Netskope est de nouveau reconnu comme un leader dans le Magic Quadrant™ de Gartner® pour les plateformes SASE et Security Service Edge

Télécharger le rapport

fermer
fermer
«  »
Le guide stratégique pour sécuriser l'IA
Ce guide explore les six principaux défis de sécurité auxquels les organisations sont confrontées lorsqu'elles adoptent l'IA, ainsi que des stratégies éprouvées et concrètes pour les relever.
Essayez Netskope
Mettez la main à la pâte avec la plateforme Netskope
C'est l'occasion de découvrir la plateforme Netskope One single-cloud de première main. Inscrivez-vous à des laboratoires pratiques à votre rythme, rejoignez-nous pour des démonstrations mensuelles de produits en direct, faites un essai gratuit de Netskope Private Access ou participez à des ateliers dirigés par un instructeur.
MQ pour SASE et SSE 2026
Netskope est de nouveau reconnu comme un leader dans le Magic Quadrant™ de Gartner® pour les plateformes SASE et Security Service Edge
Découvrez pourquoi Gartner® a nommé Netskope Leader du Magic Quadrant™ 2026 pour les plateformes Secure Access Service Edge (SASE) et pour le Security Service Edge
Rapport sur les risques et la maturité face à l'IA
Comparez votre organisation à l'aide d'une étude sur les défis et les stratégies de sécurité de l'IA, menée par Cybersecurity Insiders.
Rapport sur les risques et la maturité face à l'IA
Comparez votre organisation à l'aide d'une étude sur les défis et les stratégies de sécurité de l'IA, menée par Cybersecurity Insiders.
Prévention des pertes de données (DLP) pour les Nuls eBook
La prévention moderne des pertes de données (DLP) pour les Nuls
Obtenez des conseils et des astuces pour passer à un système de prévention des pertes de données (DLP) dans le nuage.
Réseau SD-WAN moderne avec SASE pour les nuls
SD-WAN moderne pour les nuls en SASE
Cessez de rattraper votre retard en matière d'architecture de réseau
Identification des risques
Advanced Analytics transforme la façon dont les équipes chargées des opérations de sécurité utilisent les données pour mettre en œuvre de meilleures politiques. Avec Advanced Analytics, vous pouvez identifier les tendances, cibler les domaines préoccupants et utiliser les données pour prendre des mesures.
The Lens
«  »
Découvrez les dernières nouvelles et opinions de l'équipe de Netskope. La lentille combine nos blogs, nos podcasts et nos études de cas, avec New contenu ajouté chaque semaine.
Support technique de Netskope
Nos ingénieurs d'assistance qualifiés sont répartis dans le monde entier et possèdent des expériences diverses dans les domaines de la sécurité du cloud, des réseaux, de la virtualisation, de la diffusion de contenu et du développement de logiciels, afin de garantir une assistance technique rapide et de qualité
«  »
L'IA sur la voie rapide
Le roadshow AI in the Fast Lane de Netskope réunit des professionnels de la sécurité pour discuter de la façon dont les organisations utilisent l'IA aujourd'hui et de la manière dont une stratégie de sécurité globale peut créer un modèle plus intelligent, plus sûr et à l'épreuve du temps.
Vidéo Netskope
Formation Netskope
Grâce à Netskope, devenez un expert de la sécurité du cloud. Nous sommes là pour vous aider à achever votre transformation digitale en toute sécurité, pour que vous puissiez profiter pleinement de vos applications cloud, Web et privées.

Ce rapport examine quatre tendances clés en matière de cyberrisques auxquels sont confrontées les organisations en France, notamment les risques liés aux données d'IA, les violations des politiques relatives aux données et la distribution de malwares via des applications cloud populaires.

11 minutes de lecture

Principales conclusions lien lien

Ce rapport examine la manière dont l'IA s'intègre au sein des organisations françaises et les défis de sécurité qui découlent de cette évolution. Il examine l'évolution vers l'IA gérée, le rôle croissant de l'IA dans les applications du quotidien et les workflows d'agents, ainsi que les risques liés aux données et aux logiciels malveillants qui émergent avec cette adoption.

L'IA s'implante profondément au sein des organisations françaises : le nombre d'utilisateurs actifs de l'IA est passé de 43 % à 69 % au cours de l'année écoulée, et l'adoption gérée par l'organisation est passée de 28 % à 66 %, tandis que l'utilisation personnelle de l'IA est tombée de 80 % à 51 %. Mais l'IA va aujourd'hui bien au-delà des outils autonomes : 96 % des employés utilisent des applications dotées de fonctionnalités d'IA intégrées, et 89 % interagissent avec des systèmes qui utilisent des données clients ou utilisateurs à des fins d'apprentissage.

Les données sensibles suivent l'IA dans l'entreprise : Les données réglementées représentent 58 % des violations de politiques de données liées à l'IA en France, suivies par le code source à 26 %, la propriété intellectuelle à 9 %, et les mots de passe et clés API à 6 %. L'activité MCP à distance a connu une forte hausse depuis le mois de mai, avec une augmentation des utilisateurs d'environ 5 000 % et des événements d'environ 2 800 %. Les organisations doivent comprendre non seulement quelles applications d'IA les employés utilisent, mais aussi ce à quoi ces applications et agents peuvent accéder.

Les cybercriminels suivent la tendance de l'IA : l'activité de pièges liés à l'IA s'est stabilisée à environ 80 utilisateurs pour 100 000 depuis août 2025, ce qui fait de l'usurpation de marques d'IA de confiance une tactique persistante plutôt qu'une campagne occasionnelle. Les expositions à des liens d'IA malveillants ont chuté de plus de 100 par semaine pour 100 000 utilisateurs à environ 35, bien que le volume résiduel mérite toujours qu'on y prête attention. Les services d'IA familiers font de plus en plus partie de la chaîne d'attaque.


Utilisation de l’IA lien lien

IA : tendances en matière d'adoption et d'utilisation

À mesure que les organisations gagnent en assurance dans l'adoption de l'IA, cette technologie devient un élément routinier des activités commerciales quotidiennes. L'utilisation de l'IA en France a continué de progresser au cours de l'année écoulée, la part des utilisateurs travaillant activement avec des applications d'IA étant passée de 43 % à 69 %, conformément aux tendances mondiales.

diagram showing ai users per month median percentage with shaded area showing 1st and 3rd quartiles in France

En parallèle, les organisations en France ont progressé régulièrement dans la réduction des risques liés au shadow AI en incitant les utilisateurs à délaisser les comptes d'IA personnels au profit d'outils gérés par l'organisation. Au cours de l'année écoulée, l'utilisation d'applications d'IA personnelles est tombée de 80 % à 51 %, tandis que l'adoption de solutions d'IA gérées par l'organisation est passée de 28 % à 66 %. Dans le même temps, la proportion d'utilisateurs alternant entre des comptes personnels et d'entreprise est passée de 8 % à 18 %, ce qui suggère que certains employés continuent de basculer entre des comptes gérés et personnels lors de l'exploration de New outils. Cela met en évidence la nécessité pour les organisations de simplifier l'examen et l'approbation de New applications d'IA tout en maintenant des contrôles plus stricts au niveau des instances.

Globalement, ces évolutions montrent que les organisations françaises ont progressé de manière significative vers des déploiements d’IA gérés, améliorant la protection des données et la mise en conformité sans entraver la productivité. Cette progression ne s’est toutefois pas poursuivie au même rythme. Depuis le printemps, le recul de l’utilisation personnelle de l’IA s’est largement essoufflé, et le chevauchement entre usage personnel et usage professionnel persiste. L’IA fantôme semble plus difficile à éliminer une fois qu’une organisation atteint un certain niveau de maturité, ce qui fait des garde-fous à long terme, de politiques claires et de processus simples pour l’adoption de New outils d’IA des éléments clés de la stratégie d’IA de toute organisation française.

graphique montrant la répartition de l'utilisation de l'IA entre compte personnel et compte d'organisation en France

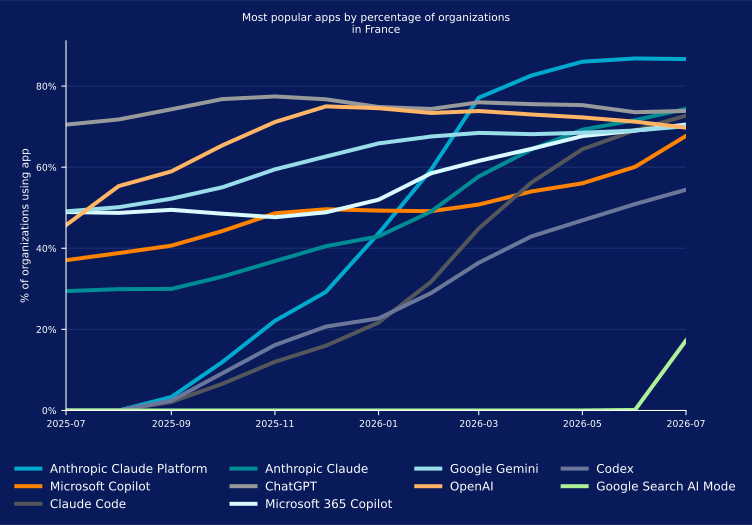
Les schémas d’adoption de l’IA en France diffèrent sensiblement des tendances mondiales. La plateforme Anthropic Claude a devancé ChatGPT en tant qu'application d'IA la plus largement adoptée, utilisée par 86 % des organisations. Claude Code, l'outil de codage spécialisé d'Anthropic, suit à 74 %, ChatGPT arrivant juste derrière à 73 %. La présence élargie d'Anthropic reflète les différents rôles de ses produits : Claude Code prend en charge le développement de logiciels, tandis que la plateforme Claude fournit les API et les outils que les entreprises utilisent pour intégrer Claude dans leurs propres applications. Cette forte adoption des produits d'Anthropic témoigne d'une utilisation croissante de l'IA au-delà des outils conversationnels, s'étendant aux workflows d'entreprise et de développement.

graphique montrant les applications d'IA les plus populaires par adoption au sein des effectifs dans les organisations en France

Le graphique ci-dessous montre comment l'adoption des principales applications d'IA a évolué en France au cours de l'année écoulée, mettant en évidence une nette évolution des préférences en matière d'applications. ChatGPT est resté relativement stable sur toute la période, maintenant un niveau d'adoption constamment élevé. La plateforme Anthropic Claude, en revanche, a commencé à progresser en septembre 2025 et a continué à gagner du terrain au cours des mois suivants avant de dépasser ChatGPT et de s'installer à la première place à partir de mai 2026. Google Gemini a suivi une tendance différente, reculant progressivement à partir de mars 2026. Dans l'ensemble, ces changements témoignent d'une préférence croissante pour la plateforme d'Anthropic, tandis que ChatGPT reste stable et que Gemini perd du terrain.

graphique montrant les applications les plus populaires par pourcentage d'organisations en France

AI : Utilisation de l'application et violation de la politique en matière de données

Alors que l'adoption de l'IA continue d'augmenter en France, les inquiétudes concernant l'exposition des données prennent de plus en plus d'importance. Les organisations françaises utilisent des outils d'IA pour résumer des documents, générer des rapports, assister les employés et soutenir les processus métier quotidiens. Ces cas d'usage peuvent impliquer des informations sensibles sur les clients, les entreprises et les opérations, créant ainsi des opportunités supplémentaires d'exposition des données. La protection des informations sensibles reste donc une priorité absolue, en particulier alors que les organisations s'efforcent d'identifier et de maîtriser les risques associés à l'IA fantôme.

L'analyse des violations de politiques de données liées à l'IA en France montre que les données réglementées représentent la plus grande part des tentatives d'inclusion d'informations sensibles, comptant pour 58 % de l'activité observée. Le code source arrive ensuite à 26 %, tandis que la propriété intellectuelle représente 9 % et que les mots de passe et clés API constituent les 6 % restants.

graphique illustrant les types de violations des politiques de données en France

Les applications d'IA les plus bloquées

Les organisations en France adoptent une approche mesurée face à l'IA, beaucoup d'entre elles restreignant certaines applications en raison de préoccupations liées à la sécurité, à la confidentialité et à la conformité. Bien que les politiques spécifiques varient d'une organisation à l'autre, les applications les plus bloquées indiquent où les organisations françaises perçoivent les risques les plus importants.

Tolk.ai est l'application d'IA la plus fréquemment bloquée, restreinte par 34 % des organisations. Plateforme française sans code (no-code) permettant de créer des chatbots d'IA générative et des agents de chat en direct pour le service client, elle se connecte généralement à des bases de connaissances internes et à des systèmes CRM ou de gestion de tickets. Particular Audience suit avec 33 %, et DeepSeek avec 30 %. Ensemble, ces applications couvrent un large éventail de cas d'utilisation de l'IA, allant des chatbots et de la personnalisation destinés aux clients aux services d'IA polyvalents. Lorsque ces outils interagissent avec des informations commerciales, des données clients ou des systèmes internes, ils peuvent multiplier les occasions pour les données sensibles de quitter l'organisation.

Globalement, le modèle suggère que les organisations françaises adoptent une approche plus prudente en matière de gouvernance de l'IA, en particulier concernant les applications susceptibles d'exposer des données sensibles ou de fonctionner en dehors des contrôles de sécurité et de conformité établis.

graphique montrant les applications d'IA les plus bloquées par pourcentage d'organisations appliquant une interdiction générale de l'application en France


Adoption de l'IA agentique lien lien

Adoption de l'IA par les utilisateurs

L’adoption de l’IA est désormais présente à plusieurs niveaux de l’environnement professionnel français. En France, 66 % des employés utilisent directement des applications d’IA, tandis que 96 % utilisent des applications comprenant des fonctionnalités propulsées par l’IA. En outre, 89 % interagissent avec des systèmes d’IA qui utilisent des données clients ou utilisateurs pour entraîner des modèles.

Ces chiffres montrent à quel point l'IA est désormais ancrée dans le travail quotidien, souvent par le biais de fonctionnalités intégrées aux applications que les employés utilisent déjà plutôt que par des outils d'IA autonomes. Alors que l'adoption continue de croître, les organisations françaises font face à un défi accru pour comprendre où les informations sensibles sont partagées et comment elles peuvent être utilisées, que ce soit par le biais d'interactions directes avec des outils d'IA ou de fonctionnalités d'IA s'exécutant en arrière-plan.

graphique montrant le pourcentage moyen d'utilisateurs en France


MCP : Interconnexion croissante lien lien

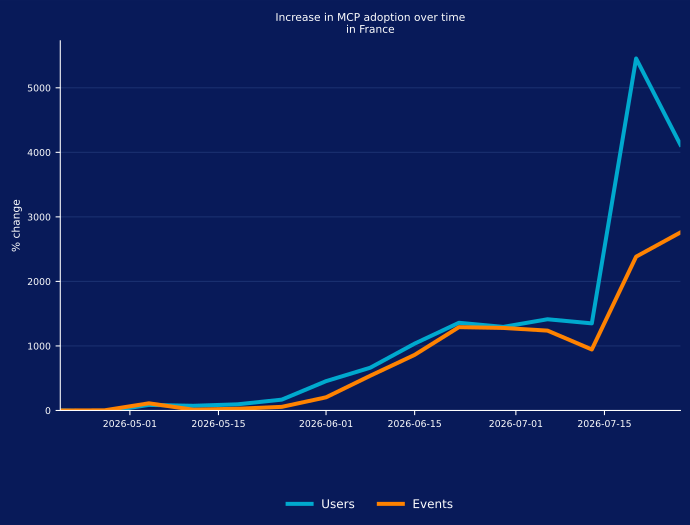
Le MCP, la norme open source qui permet aux modèles d'IA de se connecter à des sources de données et à des outils externes, connaît une forte augmentation de son adoption en France. La croissance a débuté en mai pour s'accélérer ensuite, le nombre d'utilisateurs interagissant avec des serveurs MCP distants ayant augmenté d'environ 5 000 % et les événements liés au MCP d'environ 2 800 %.

Cette croissance est importante, car les connexions MCP à distance introduisent des voies supplémentaires permettant aux données de circuler entre les applications d'IA et les systèmes externes. Pour les organisations françaises, cela confère une importance accrue à la visibilité et au contrôle de ces interactions, en particulier là où les agents d'IA peuvent accéder à des données commerciales ou à d'autres ressources sensibles.

Ces chiffres concernent spécifiquement l'utilisation du MCP à distance, où les agents d'IA se connectent à des serveurs MCP hébergés sur Internet plutôt que localement ou au sein du propre réseau d'une organisation. L'ampleur de cette augmentation suggère que l'IA agentique dépasse le stade de l'expérimentation pour s'intégrer plus étroitement dans les workflows professionnels quotidiens, faisant de l'activité MCP un domaine que les organisations devront surveiller et gouverner de plus en plus.

graphique montrant l'augmentation de l'adoption de MCP au fil du temps en France


Menaces proches de l’IA lien lien

Catégorisation des risques liés à l'IA

Une visibilité, une gouvernance et une protection efficaces de l'IA commencent par une compréhension claire des risques auxquels les organisations sont confrontées. En France, les violations des politiques de données en amont représentent 86 % des violations liées à l'IA, ce qui en fait la catégorie de risque la plus fréquente. Les violations des politiques de données en aval sont également répandues, ce qui reflète le risque d'exposer des informations sensibles à la fois lorsqu'elles sont saisies dans des outils d'IA et lorsque le contenu généré par l'IA est partagé ou utilisé ailleurs.

Les violations liées aux logiciels malveillants restent moins fréquentes, mais elles représentent toujours un risque à fort impact potentiel, car elles peuvent compromettre les systèmes, les applications et les données commerciales sensibles.

chart showing ai violation breakdown per 10k alerts in france


Menaces proches de l’IA lien lien

Leurres d’IA malveillants

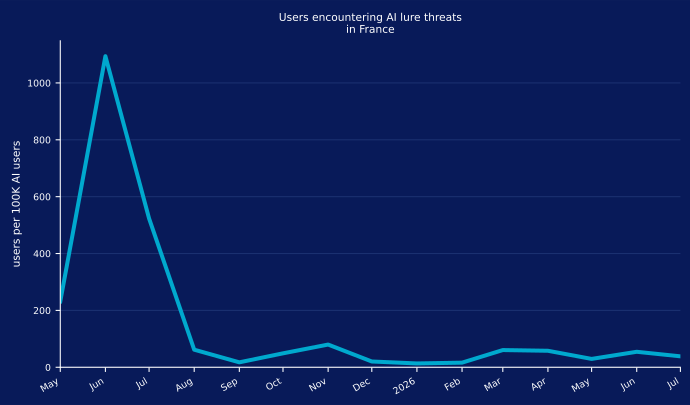
Un piège d’IA malveillant est conçu pour inciter les utilisateurs à télécharger des malwares ou à visiter un site web malveillant en se faisant passer pour une marque ou un outil d’IA de confiance. En France, cette activité a connu une forte hausse en juin 2025, atteignant plus de 1 000 utilisateurs pour 100 000, avant de redescendre pour se stabiliser à environ 80 utilisateurs pour 100 000 à partir d'août 2025.

Ces deux aspects de ce modèle ont leur importance. Le pic de juin montre à quelle vitesse une seule campagne efficace peut atteindre une large part des effectifs, tandis que le niveau qui a suivi s'est avéré persistant plutôt que transitoire, constituant une menace continue alors que les salariés continuent d'utiliser et de rechercher de New outils d'IA.

Les campagnes récentes ont notamment inclus de faux programmes d’installation d’applications d’IA, des outils de développement piégés par des chevaux de Troie et d’autres leurres sur le thème de l’IA conçus pour exploiter l’intérêt croissant pour cette technologie. À mesure que l’adoption de l’IA continue de se développer, les attaquants continueront probablement d’adapter ces techniques, notamment en ciblant les chaînes d’approvisionnement logiciel et en distribuant des paquets malveillants qui tirent parti du développement assisté par l’IA.

graphique montrant les utilisateurs rencontrant des menaces de leurres d'IA en France


Liens d’IA malveillants

Un lien d'IA malveillant est un lien nuisible renvoyé par une application d'IA sur lequel clique un utilisateur ou qu'un agent d'IA suit. Ils sont similaires aux liens malveillants que les attaquants placent dans les résultats des moteurs de recherche, sur lesquels les utilisateurs peuvent cliquer en pensant qu'ils mènent à des sites Web légitimes. Les attaquants peuvent y parvenir grâce à des techniques de référencement (SEO), à des publicités payantes ou en compromettant une infrastructure par ailleurs légitime.

L’approche est similaire dans l’environnement de l’IA, bien que le contenu malveillant parvienne différemment aux utilisateurs. Des techniques telles que l’optimisation des moteurs d’intelligence artificielle (AIEO) voient le jour alors que les attaquants cherchent des moyens d’influencer le contenu présenté par les modèles d’IA, tandis que la publicité commence également à apparaître dans les applications d’IA.

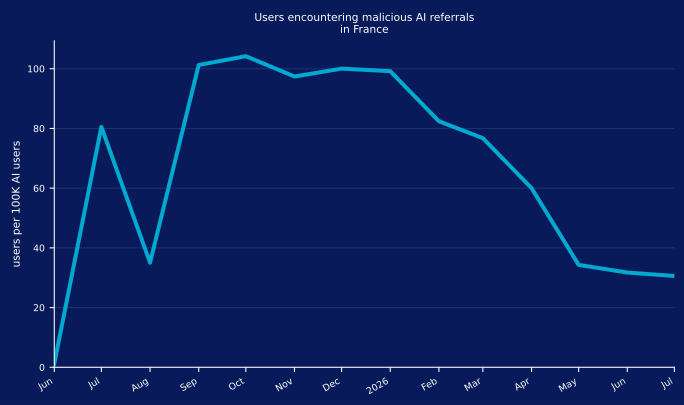
En France, le taux auquel les utilisateurs rencontrent des liens d'IA malveillants a diminué sur la période, passant de plus de 100 occurrences par semaine pour 100 000 utilisateurs entre août 2025 et janvier 2026, pour se stabiliser autour de 35. Cette baisse est encourageante, mais le volume indique toujours la nécessité de surveiller les liens renvoyés par les applications d'IA, en particulier à mesure que les employés s'appuient de plus en plus sur des outils d'IA pour leurs tâches quotidiennes.

graphique illustrant les utilisateurs confrontés à des références d'IA malveillantes en France


Recommandations lien lien

Avec l’utilisation croissante des outils d’IA, tant gérés que personnels, et l’abus des applications cloud personnelles, il est essentiel de renforcer la visibilité, d’améliorer les politiques et de prioriser des défenses proactives pour protéger votre organisation dans ce paysage de menaces en rapide évolution.

Sur la base des tendances révélées dans ce rapport, Netskope Threat Labs encourage vivement les organisations de toute la France à porter un regard neuf sur leur posture de sécurité globale :

  • Inspectez tous les téléchargements HTTP et HTTPS, y compris tout le trafic web et cloud, afin d’empêcher les malwares d’infiltrer votre réseau. Netskope clients peuvent configurer leur Netskope One Next Gen Secure Web Gateway avec une politique de protection contre les menaces qui s’applique aux téléchargements dans toutes les catégories et tous types de fichiers.
  • Bloquez l'accès aux applications qui n'ont pas d'utilité professionnelle légitime ou qui présentent un risque disproportionné pour l'organisation. Un bon point de départ consiste à autoriser les applications réputées actuellement utilisées et à bloquer toutes les autres.
  • Utilisez les politiques DLP (Prévention des pertes de données) pour détecter des informations potentiellement sensibles, y compris le code source, les données régulées, les mots de passe et clés, la propriété intellectuelle et les données chiffrées, envoyées vers des instances d’applications personnelles, des applications d’IA ou d’autres emplacements non autorisés.
  • Utilisez la technologie Remote Browser Isolation (RBI) pour offrir une protection supplémentaire lors de la visite de sites web dans des catégories pouvant présenter un risque plus élevé, comme les domaines nouvellement observés ou nouvellement enregistrés.
  • Utilisez Netskope Skylight AI Gateway pour obtenir de la visibilité et un contrôle sur les applications d’IA et les interactions d’API, ce qui contribue à sécuriser les flux de données entre les utilisateurs, les applications et les grands modèles de langage (LLM).
  • Déployez Netskope Skylight AI Guardrails pour appliquer des protections cohérentes contre l'exposition de données sensibles, les requêtes non sécurisées et les violations de politiques dans les environnements d'IA gérés et non gérés.
  • Utilisez Netskope Skylight AI App Security pour découvrir les applications d'IA autorisées et non autorisées, appliquer des contrôles en temps réel et faire respecter les politiques de gouvernance dans le cadre de l'utilisation personnelle et professionnelle de l'IA.
  • Tirez parti de Netskope Skylight AI Analytics pour surveiller les tendances d'adoption de l'IA, les activités des utilisateurs et les incidents DLP, permettant ainsi aux organisations de mieux comprendre et réduire leur exposition aux risques liés à l'IA.
  • Envisagez Netskope Skylight AI Red Teaming pour identifier activement les vulnérabilités et les erreurs de configuration dans les déploiements d'IA privés avant qu'elles ne soient exploitées dans des environnements de production.


Netskope Threat Labs lien lien

Composé des meilleurs chercheurs du secteur en matière de menaces et de logiciels malveillants, Netskope Threat Labs découvre, analyse et conçoit des défenses contre les dernières menaces qui pèsent sur les entreprises. Nos chercheurs présentent régulièrement des exposés et participent bénévolement aux principales conférences sur la sécurité, notamment DEF CON, Black Hat et RSA.


A propos de ce rapport lien lien

Netskope protège des millions d'utilisateurs dans le monde contre les menaces. Les informations présentées dans ce rapport reposent sur des données d'utilisation agrégées collectées par la plate-forme Netskope One pour un sous-ensemble de clients de Netskope en France.

Les statistiques de ce rapport reposent sur la période du 1er juillet 2025 au 30 juillet 2026. Les statistiques reflètent les tactiques des attaquants, le comportement des utilisateurs et la politique de l’organisation.