












このレポートでは、AIがフランスの組織にどのように浸透しているか、またその移行に伴うセキュリティ上の課題について検証します。マネージドAIへの移行、日常的なアプリケーションやエージェントベースのワークフローにおけるAIの役割の拡大、そしてこの導入に伴い浮上するデータやマルウェアのリスクについて考察しています。
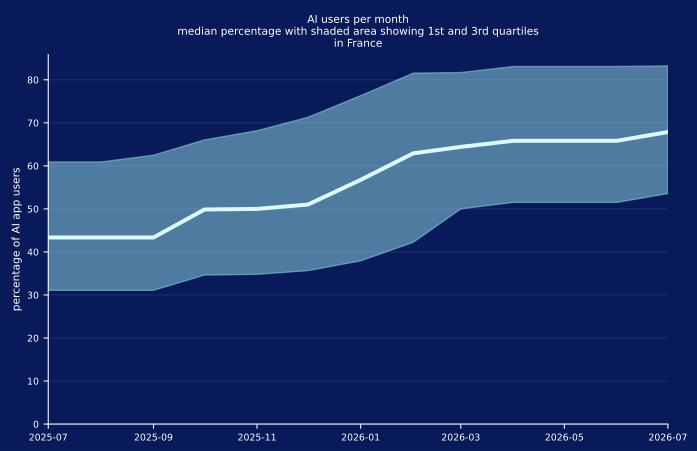
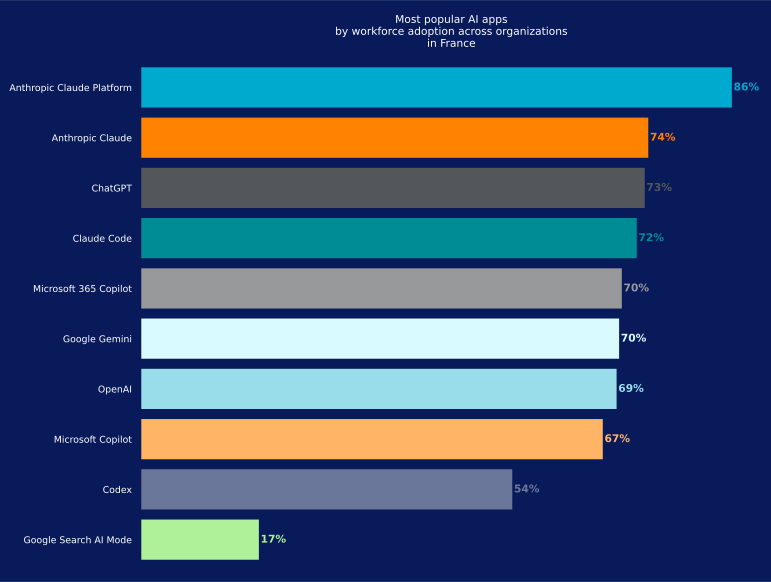
AIがフランスの組織に深く浸透しています:過去1年間でアクティブなAIユーザーは43%から69%に増加し、組織管理下の採用は28%から66%に上昇した一方、個人によるAIの利用は80%から51%に減少しました。しかし、AIは今や単体ツールの枠をはるかに超えています。従業員の96%がAI組み込み機能を持つアプリケーションを使用しており、89%がトレーニングに顧客やユーザーのデータを使用するシステムとやり取りしています。
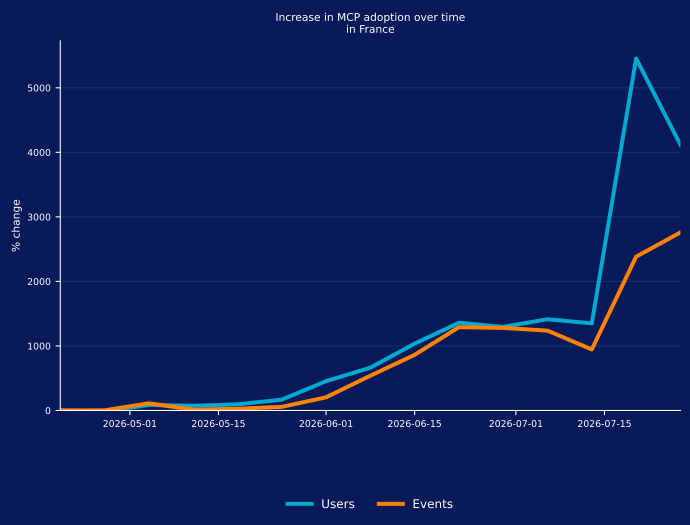
機密データもAIとともに企業に流入しています:フランスにおけるAI関連のデータポリシー違反の58%を規制対象データが占め、次いでソースコードが26%、知的財産が9%、パスワードとAPIキーが6%となっています。5月以降、リモートMCPアクティビティが急増しており、ユーザー数は約5,000%増、イベント数は約2,800%増となっています。組織は、従業員がどのAIアプリケーションを使用しているかだけでなく、それらのアプリケーションやエージェントが何にアクセスできるかを把握する必要があります。
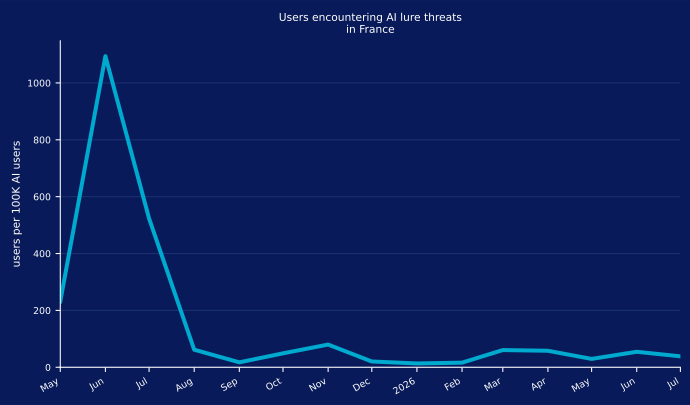
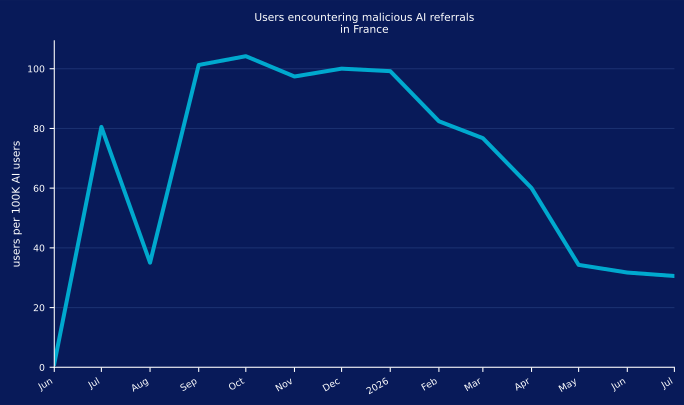
攻撃者はAIのトレンドに追随しています:AIを悪用した誘導行為は2025年8月以降、10万人あたり約80ユーザーで安定しており、信頼できるAIブランドのなりすましが一過性のキャンペーンではなく永続的な戦術となっています。悪意のあるAIリンクに遭遇する割合は、10万人あたり毎週100件以上から約35件へと減少しましたが、残存するボリュームには依然として注意が必要です。身近なAIサービスが、攻撃チェーンの一部としてますます利用されるようになっています。