A Netskope é novamente reconhecida como Líder no Quadrante Mágico do Gartner® para Plataformas SASE e Security Service Edge.

Baixe o relatório

fechar
fechar
""
O AI Security Playbook
Este manual explora os seis principais desafios de segurança que as organizações enfrentam ao adotar a IA, juntamente com estratégias comprovadas e reais para enfrentá-los.
Experimente a Netskope
Coloque a mão na massa com a plataforma Netskope
Esta é a sua chance de experimentar a plataforma de nuvem única do Netskope One em primeira mão. Inscreva-se em laboratórios práticos e individualizados, junte-se a nós para demonstrações mensais de produtos ao vivo, faça um test drive gratuito do Netskope Private Access ou participe de workshops ao vivo conduzidos por instrutores.
MQ para SASE e SSE 2026
A Netskope é novamente reconhecida como Líder no Quadrante Mágico do Gartner® para Plataformas SASE e Security Service Edge.
Veja por que o Gartner® nomeou a Netskope Líder no Magic Quadrant™ 2026 para Secure Access Service Edge Platforms e para Security Service Edge
Relatório de Riscos e Prontidão para a IA
Compare o desempenho da sua organização com base em pesquisas sobre desafios e estratégias de segurança em IA, conduzidas pela Cybersecurity Insiders.
Relatório de Riscos e Prontidão para a IA
Compare o desempenho da sua organização com base em pesquisas sobre desafios e estratégias de segurança em IA, conduzidas pela Cybersecurity Insiders.
E-book moderno sobre prevenção de perda de dados (DLP) para leigos
Prevenção Contra Perda de Dados (DLP) Moderna para Leigos
Obtenha dicas e truques para fazer a transição para um DLP fornecido na nuvem.
Livro SD-WAN moderno para SASE Dummies
SD-WAN moderno para leigos em SASE
Pare de brincar com sua arquitetura de rede
Compreendendo onde estão os riscos
O Advanced Analytics transforma a maneira como as equipes de operações de segurança aplicam insights orientados por dados para implementar políticas melhores. Com o Advanced Analytics, o senhor pode identificar tendências, concentrar-se em áreas de preocupação e usar os dados para tomar medidas.
The Lens
""
Leia as últimas notícias e opiniões da equipe da Netskope. O Lens combina nossos blogs, podcasts e estudos de caso, com conteúdo New adicionado toda semana.
Suporte Técnico Netskope
Nossos engenheiros de suporte qualificados estão localizados em todo o mundo e têm diversas experiências em segurança de nuvem, rede, virtualização, fornecimento de conteúdo e desenvolvimento de software, garantindo assistência técnica de qualidade e em tempo hábil.
""
Inteligência Artificial na Pista Rápida
O roadshow AI in the Fast Lane da Netskope reúne profissionais de segurança para discutir como as organizações estão usando IA atualmente e como uma estratégia de segurança abrangente pode criar um modelo mais inteligente, seguro e preparado para o futuro.
Vídeo da Netskope
Treinamento Netskope
Os treinamentos da Netskope vão ajudar você a ser um especialista em segurança na nuvem. Conte conosco para ajudá-lo a proteger a sua jornada de transformação digital e aproveitar ao máximo as suas aplicações na nuvem, na web e privadas.

O que é SSE? Borda do serviço de segurança

Última atualização: 11 de janeiro de 2026

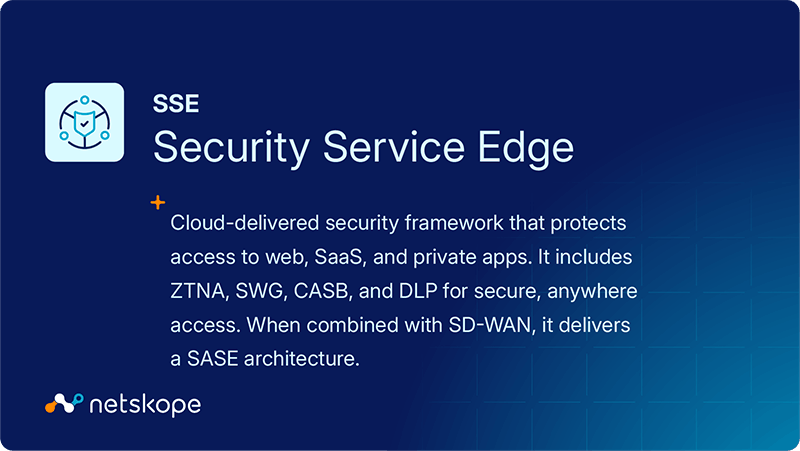
O SSE, ou Security Service Edge, é uma estrutura que integra vários serviços de segurança, como gateways seguros da Web, agentes de segurança de acesso à nuvem e acesso à rede de confiança zero. Seu objetivo é proteger o acesso do usuário à Internet, aos serviços em nuvem e aos aplicativos privados, independentemente da localização do usuário.

Qual é a definição de Security Service Edge (SSE)? link link

A SSE, como definida pela Gartner, é uma pilha em evolução de diferentes ferramentas de segurança baseadas na nuvem, inclusive:

Essas ferramentas são uma metade de uma arquitetura SASE, que é a convergência de ferramentas de rede e de segurança dentro de uma infraestrutura na nuvem.

Definição de borda de serviço de segurança (sse)


Qual é a diferença entre SASE e SSE? link link


Mas vamos diminuir um pouco o zoom e entender o que precisa acontecer com a segurança SSE além da discussão dos principais requisitos de tecnologia. Adoramos nossos acrônimos em tecnologia e vemos os olhos rolarem e ouvirmos os suspiros quando nos encontramos com clientes e parceiros e somos solicitados a descrever a posição da Netskope em relação a outro acrônimo - SSE - e sua relevância para as histórias maiores sobre SASE e Zero Trust. Gostamos de transformar esta conversa SSE em uma discussão útil sobre o que os serviços SSE nos permitirão fazer, quando implementados adequadamente.


Blog: Entendendo Security Service Edge e SASE


Quais são os quatro principais componentes da borda de serviço de segurança? link link

  1. A segurança deve rastrear dados de várias fontes
  2. A segurança deve poder decodificar e analisar o tráfego na nuvem
  3. A segurança deve proporcionar um acesso adaptável aos dados
  4. A segurança não pode prejudicar o desempenho da rede

A era inicial da segurança cibernética dependia de firewalls, proxies da Web no local, sandboxing, SIEMs e segurança de endpoint, todos não equipados para um espaço dominado pela nuvem. Atualmente, mais e mais dados estão se movendo para fora do perímetro da rede, além do alcance dos firewalls que não estão equipados para ler o tráfego da nuvem de qualquer maneira. Junte isso ao crescente número de endpoints que se conectam a redes corporativas que são BYOD. Na totalidade, você tem uma receita para uma supervisão extremamente não confiável dos dados da empresa.

Por exemplo, o uso seguro de IA generativa, como o popular aplicativo ChatGPT, requer um conector de aplicativo para permitir o treinamento do usuário em tempo real, proteção de dados do que é carregado e controles de atividade do aplicativo.

Se organizarmos de forma útil como a plataforma SSE resolve o que a segurança deve fazer neste novo mundo de manter os dados seguros na nuvem, vários princípios guiam nossa discussão.

Componente nº 1 da SSE: Segurança deve rastrear dados de várias fontes

Agora temos uma quantidade de tráfego que um web proxy ou firewall tradicional não consegue entender e nem mesmo ver. Temos usuários que agora podem estar em qualquer parte, aplicativos que estão em várias nuvens e dados sendo acessados de qualquer lugar. Por isso, é preciso ter um ponto de inspeção de segurança que acompanhe os dados onde quer que estejam. E se esse ponto de inspeção precisar seguir os dados de maneira inegociável, o que significa que ele deve estar na nuvem para que seus benefícios possam alcançar os usuários e os aplicativos.

Componente nº 2 da SSE: Segurança deve poder decodificar e analisar o tráfego na nuvem

Decodificar o tráfego na nuvem significa que a segurança deve ser capaz de ver e interpretar o tráfego API JSON, algo que os web proxies e firewalls não podem fazer.

Componente nº 3 da SSE: Segurança deve fornecer acesso adaptável aos dados

Devemos ir além de simplesmente controlar quem tem acesso às informações e começar a implementar controles de acesso e políticas contínuos e em tempo real que se adaptem regularmente com base em diversos fatores, como os próprios usuários, os dispositivos que usam, os aplicativos que acessam, a atividade, a instância do aplicativo (empresa ou pessoal), a confidencialidade dos dados, os sinais ambientais, como a geolocalização e a hora do dia, e as ameaças presentes. Tudo isso faz parte da compreensão, em tempo real, do contexto com o qual tentam acessar os dados.

Componente nº4 da SSE: A segurança não pode prejudicar o desempenho da rede

O usuário precisa obter seus dados rapidamente, e a rede tem que ser confiável. Se a segurança diminui o acesso ou o funcionamento, a produtividade é prejudicada e as equipes começam a trocar perigosamente os controles de segurança por velocidade e confiabilidade da rede. Pode-se pensar que isso é tão simples quanto mover os controles de segurança para a nuvem. Mas não é bem assim. Em última análise, a nuvem acaba atravessando um lugar muito perigoso, chamado internet, que pode causar uma série de problemas no roteamento e na exposição. É aqui que as redes privadas entram em ação, para que possamos garantir um caminho suave e eficiente do usuário final até seu destino e vice-versa.


Saiba mais: O que é CASB?


Segurança SSE tem tudo a ver com obter alavancagem de volta link link

Devido a todas essas necessidades, seu perímetro tradicional desapareceu e você precisa mudar seu ponto de inspeção. Uma arquitetura SSE fornece esse ponto de inspeção — ou melhor, muitos pontos de inspeção distribuídos que chegam o mais próximo possível de onde e como os dados são acessados, seja na nuvem ou em um aplicativo privado.

Isso tem implicações importantes no design da segurança e da infraestrutura e nos motivos pelos quais agora precisamos do SSE e do SASE para nos ajudar a nos organizar. Pense desta forma: se 90% dos seus gastos com segurança se destinarem à segurança on-premise, mas 50% dos aplicativos e 90% dos usuários estiverem off-premises, essa segurança deixa de ser suficiente. Você tentaria usar a segurança de um modelo on-premise para todas essas outras coisas para as quais esse modelo não foi projetado, criando tensão para os negócios que, mais cedo ou mais tarde, levaria a uma falta de segurança. E isso não é o que queremos.
Você também notará que, nos quatro princípios mencionados acima, o último faz referência à rede. Já aconteceu diversas vezes de termos tido conversas sobre a rede para resolver problemas de segurança. Isso porque muitas vezes presumimos que nossos dados estivessem na nossa rede e que a rede fosse segura. Mas agora os dados não estão na nossa rede, nem nossos usuários. Isso não elimina a necessidade de segurança de rede nem marginaliza a importância de coisas como o controle de acesso. Significa apenas que algumas das limitações estão um pouco confusas e é algo que precisamos levar em conta.
Com a segurança cibernética do Netskope SSE, seus pontos de inspeção na Internet estão em vigor, você está consolidando seus recursos de nuvem, web e inspeção de dados e, crucialmente, todos esses recursos de inspeção são disparados atomicamente - tudo ao mesmo tempo, não sequencialmente ou um de cada vez. Se você quiser saber mais sobre os recursos de segurança SSE da Netskope e como eles funcionam em uma arquitetura SASE, confira nosso resumo do Netskope Security Cloud. Você pode aprender tudo sobre o Netskope SSE, bem como os componentes individuais do SSE que compõem a metade de segurança do Secure Access Service Edge.


Resumo da solução: Netskope Security Service Edge (SSE)
Blog: Proteção contra ameaças em tempo real da Netskope e resultados do AV-TEST
eBook: Desenvolvendo uma Arquitetura SASE para Leigos


plus image
Relatório da Gartner

A Netskope é Líder no Quadrante Mágico™ do Gartner para Plataformas SASE e no Quadrante Mágico do Gartner para SSE — mantendo nossa posição de liderança em ambos os relatórios.

O Netskope SSE protege contra ameaças avançadas e habilitadas para a nuvem, além de proteger os dados em todos os vetores (qualquer nuvem, qualquer aplicação, qualquer usuário). Uma arquitetura de passagem única proporciona uma experiência rápida para o usuário e operações simplificadas. O Netskope One Security Service Edge coloca a segurança da nuvem e dos dados em primeiro lugar.


Nos relatórios mais recentes, você descobrirá por que fomos reconhecidos novamente como Líderes e posicionados mais à frente no eixo de Capacidade de Execução para Plataformas SASE.


Você também entenderá como o Gartner avalia os fornecedores nos mercados de SASE e SSE, e quais requisitos essenciais em ambas as categorias são necessários para proteger a IA com velocidade e escala.


Não perca esta oportunidade de entender o que nos diferencia e o que isso significa para a sua organização.

2026 SASE MQ