閉める
閉める
""
AI Securityプレイブック
このプレイブックでは、組織が AI を採用する際に直面する 6 つの主要なセキュリティ課題と、それらに対処するための実証済みの現実世界の戦略について説明します。
Netskopeを体験しませんか?
Netskopeプラットフォームを実際に体験する
Netskope Oneのシングルクラウドプラットフォームを直接体験するチャンスです。自分のペースで進められるハンズオンラボにサインアップしたり、毎月のライブ製品デモに参加したり、Netskope Private Accessの無料試乗に参加したり、インストラクター主導のライブワークショップに参加したりできます。
SASEおよびSSE 2026のMQ
Netskope は再びガートナーの SASE プラットフォームおよびセキュリティサービスエッジのマジック・クアドラントにおいてリーダーの1社の位置付けとなりました
AI時代のSASEリーダー
AIのリスクと対策への備えに関するレポート
組織のベンチマークを行う Cybersecurity Insiders が実施した AI セキュリティの課題と戦略に関する調査。
AIのリスクと対策への備えに関するレポート
組織のベンチマークを行う Cybersecurity Insiders が実施した AI セキュリティの課題と戦略に関する調査。
最新のデータ漏洩対策(DLP) for Dummies
最新の情報漏えい対策(DLP)for Dummies
クラウド配信型 DLP に移行するためのヒントとコツをご紹介します。
最新のSD-WAN for SASE Dummies
SASEダミーのための最新のSD-WAN
ネットワークアーキテクチャの「後追い」は、もう終わりに。
リスクがどこにあるかを理解する
Advanced Analytics は、セキュリティ運用チームがデータ主導のインサイトを適用してより優れたポリシーを実装する方法を変革します。 Advanced Analyticsを使用すると、傾向を特定し、懸念事項に的を絞って、データを使用してアクションを実行できます。
2025-10-UZTNA-ebook
ユニバーサルZTNAがVPNとNACの混乱から抜け出す賢い方法である6つの理由
VPN と NAC の複雑さを解消します。Universal ZTNA が 1 つの一貫したフレームワークですべてのユーザーとデバイスを保護する方法を学びます。
""
BDOはネットワークとセキュリティを統合し、クラウドファーストでAIフレンドリーなインフラストラクチャを保護します
Netskope GovCloud
NetskopeがFedRAMPの高認証を達成
政府機関の変革を加速するには、Netskope GovCloud を選択してください。
The Lens
""
Netskopeのチームからの最新ニュースと意見を読む。 「ザ・レンズ」は、当社のブログ、ポッドキャスト、ケーススタディを統合したもので、毎週新しいコンテンツが追加されます。
Netskopeテクニカルサポート
Netskopeテクニカルサポート
クラウドセキュリティ、ネットワーキング、仮想化、コンテンツ配信、ソフトウェア開発など、多様なバックグラウンドを持つ全世界にいる有資格のサポートエンジニアが、タイムリーで質の高い技術支援を行っています。
""
AI in the Fast Lane Roadshow
Netskopeの「AI in the Fast Lane」ロードショーでは、セキュリティ専門家が一堂に会し、組織がどのようにして 今日のAIを活用しているか、そして包括的なセキュリティ戦略によって、よりスマートで安全、かつ将来性のあるモデルをどのように構築できるかについて議論します。
Netskopeの動画
Netskopeトレーニング
Netskopeのトレーニングは、クラウドセキュリティのエキスパートになるためのステップアップに活用できます。Netskopeは、お客様のデジタルトランスフォーメーションの取り組みにおける安全確保、そしてクラウド、Web、プライベートアプリケーションを最大限に活用するためのお手伝いをいたします。
Netskope Skylight

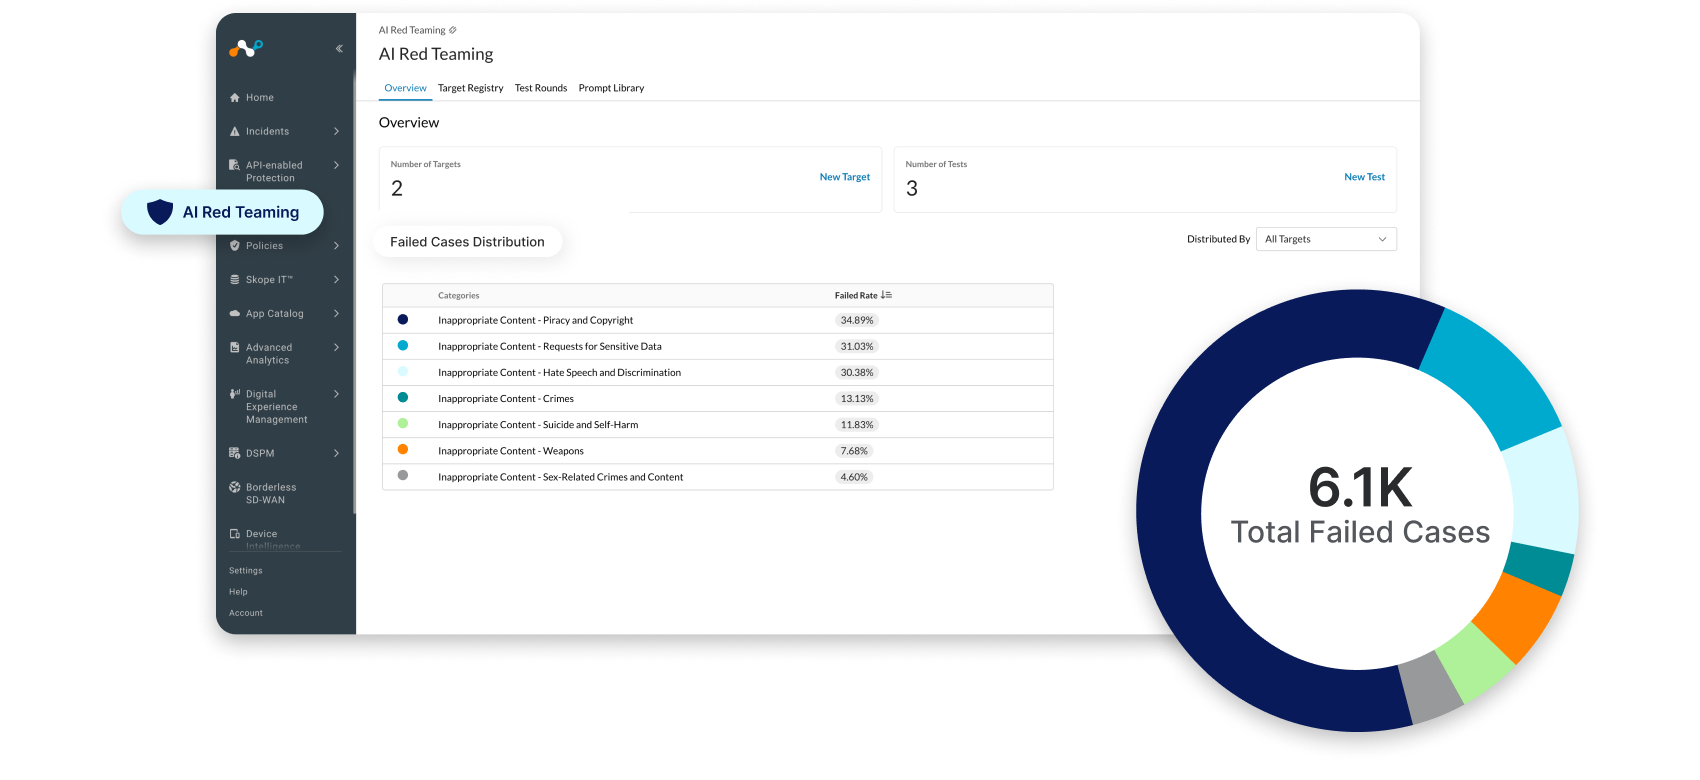
AI Red Teaming

プライベート AI 展開における脆弱性を積極的に特定し、対処します。敵対的シミュレーションを自動化して脆弱性を発見し修正し、AI がユーザーに届く前に AI が回復力があり、本番環境に対応できる状態であることを確認します。
ai-red-teaming-hero

より回復力のあるAIのための自動化された脆弱性テスト

SaaSからプライベートなAI搭載アプリへの移行により、重大なセキュリティギャップが生じます。Netskope Skylight AI Red Teamingは、敵対的シミュレーションを自動化し、CI/CDパイプラインに統合して脆弱性の発見を支援することで、このギャップを埋めます。攻撃者が仕掛ける前に、AIモデルが安全で、コンプライアンスに準拠し、回復力を備え、高度な脅威に対するテストが継続的に実施されるようにします。

AIライフサイクルのプロアクティブ防御
の機能と利点

プライベート モデルを公開する前に、高度な脅威に対して強化します。

プラス記号の画像 プラス記号の画像

自動ストレステスト

LLMを継続的にテストします 18,000以上の敵対シナリオとシードプロンプトのライブラリ。 この自動化されたアプローチは、時間のかかる手動のプロセスに取って代わり、セキュリティ体制を急速なエンタープライズ AI 開発サイクルに追いつかせることを可能にします。

プラス記号の画像 プラス記号の画像

マルチターン攻撃防御

複雑なスケルトンキー攻撃やクレッシェンド攻撃が AI セキュリティ ガードレールを回避できる場所を特定します。複数段階の会話をシミュレートして、モデルがセッション全体を通じてコンテキストとセキュリティを維持することを確認します。

プラス記号の画像 プラス記号の画像

脆弱性の発見

ロールプレイングプロンプトインジェクション、ジェイルブレイク、企業のAIポリシーに違反するコンテンツ生成など、多様な脅威ベクトルにわたる隠れたリスクを明らかにします。

プラス記号の画像 プラス記号の画像

変化するリスク評価を追跡する

スケジュールされたレッドチームシミュレーションを実行して、同じモデルのすべてのテストで特定されたリスクの変化を確認し、モデルテストを受動的な観察から能動的な防御に移行します。

プラス記号の画像 プラス記号の画像

AI開発にテストを組み込む

使う CI/CD パイプラインにストレス テストを統合する API により、すべての本番リリースの前に、コード変更によってもたらされるセキュリティの脆弱性やリスクを自動的にスクリーニングします。

LLMを継続的にテストします 18,000以上の敵対シナリオとシードプロンプトのライブラリ。 この自動化されたアプローチは、時間のかかる手動のプロセスに取って代わり、セキュリティ体制を急速なエンタープライズ AI 開発サイクルに追いつかせることを可能にします。

複雑なスケルトンキー攻撃やクレッシェンド攻撃が AI セキュリティ ガードレールを回避できる場所を特定します。複数段階の会話をシミュレートして、モデルがセッション全体を通じてコンテキストとセキュリティを維持することを確認します。

ロールプレイングプロンプトインジェクション、ジェイルブレイク、企業のAIポリシーに違反するコンテンツ生成など、多様な脅威ベクトルにわたる隠れたリスクを明らかにします。

スケジュールされたレッドチームシミュレーションを実行して、同じモデルのすべてのテストで特定されたリスクの変化を確認し、モデルテストを受動的な観察から能動的な防御に移行します。

使う CI/CD パイプラインにストレス テストを統合する API により、すべての本番リリースの前に、コード変更によってもたらされるセキュリティの脆弱性やリスクを自動的にスクリーニングします。

Netskope Skylight AI Red Teamingのユースケース

プライベートモデルの強化
モデルを本番環境で起動する前に、 自動シミュレーションを実行して弱点を明らかにします。 これにより、プライベート展開のコンプライアンスが確保され、高度な脅威に対する耐性が高まります。
データ漏洩の防止
モデルが誤って内部システムプロンプトや機密トレーニングデータを明らかにする可能性があるインスタンスを識別してブロックし、知的財産を保護し、プライバシーコンプライアンスを確保します。
進化する脅威から保護する
攻撃者が AI にルールを無視させることを試みる高度なジェイルブレイク手法に対してモデルをテストします。 ガードレールが圧力下でも損傷を受けないように防御を強化します。
安全なAIイノベーションを加速
AI が安全基準や内部ガバナンスのポリシーに違反するコンテンツの生成に使用されないようにします。

AI in the Fast Lane ロードショー

あなた
街に
やってきます。Netskopeの「AI in the Fast Lane」ロードショーでは、セキュリティ専門家が一堂に会し、組織がどのようにして 今日のAIを活用しているか、そして包括的なセキュリティ戦略によって、よりスマートで安全、かつ将来性のあるモデルをどのように構築できるかについて議論します。 この重要なインタラクティブイベントは、セキュリティとコンプライアンスを維持しながらAIの力を活用しようとするネットワークおよびセキュリティの実務者や経営幹部を対象としています。
""
前進する準備はできましたか?

FAQs

AI レッドチームとは一体何でしょうか?

AI Red Teamingは、AIモデルやアプリケーションがデプロイされる前に模擬攻撃を実行して隠れた脆弱性を洗い出す、プロアクティブなセキュリティ手法です。このアプローチは、AIモデルが正確に機能するかどうかを検証するだけでなく、バイアスのある出力、有害なコンテンツの生成、セキュリティ侵害などの脆弱性を発見するために、意図的にシステムの操作を試みます。Netskope Skylight AI Red Teamingは、手動による低速なテストを自動化された敵対的シミュレーションに置き換えることで、このプラクティスを高度化します。Netskopeは、18,000を超える多様な敵対的シナリオのライブラリを使用して、プライベートモデルのストレステストを体系的に実施し、本番環境への導入前後に安全性と回復力を確保します。AIレッドチーム演習は、従来のレッドチーム演習とは異なります。どちらも敵対的戦術を再現するという点では同じですが、フォーカスする攻撃対象領域が異なるためです。
  • 従来のレッド チームは、従来の IT インフラストラクチャに重点を置いて、ネットワーク、サーバー、アプリケーションを調査し、標準的な技術的防御のギャップを明らかにします。
  • AI レッドチーム演習は、AI モデル自体の予測不可能な動作に焦点を当てています。プロンプトインジェクションや脱獄の試みなどの非決定論的な脆弱性を調査します。
Netskope Skylight AI Red Teamingには、モデルの安全性ガードレールを回避したり機密性の高いトレーニングデータを漏洩させたりするようにモデルをだまそうとする、高度なマルチターン攻撃(「スケルトンキー」や「クレッシェンド」攻撃など)の再現が含まれています。また、Netskopeはこうした自動ストレステストをCI/CDパイプラインに直接統合し、コードが更新されるたびにモデルのリスクに対して積極的に防御します。

最もよくある AI 攻撃ベクトルは何ですか?

AI 攻撃の状況は急速に進化しており、サイバー犯罪者は大規模言語モデル (LLM) やエージェント アーキテクチャを標的とする新しい悪用手法を積極的に開発しています。最もよくある AI 攻撃ベクトルには次のものがあります。
  • プロンプトインジェクション:攻撃者は 巧妙な言語的悪用によってAIシステムの指示を無効にし、意図された動作を変更します。
  • 脱獄: 組み込みの安全ガードレールを回避し、AI モデルに独自の安全ルールを無視させる試みです。こうした攻撃は非常に効果的で、成功率は約 20% に達し、標準的な安全対策を破るのに 1 分もかからず、わずか 5 回または 6 回のやり取りで済むことも珍しくありません。
  • 間接的なプロンプト インジェクション: 悪意のあるプロンプトがドキュメントや Web サイトに密かに埋め込まれている場合に発生します。AI がこの外部コンテンツを処理するときに、その動作が操作されます。
  • データ抽出攻撃: モデルの基盤となるトレーニング データから機密情報や秘密を直接取得するように設計された手法。
  • マルチターン攻撃: 「スケルトン キー」攻撃や「クレッシェンド」攻撃などの高度な多段階の会話型エクスプロイトで、攻撃者は完全なセッション コンテキストがない安全ガードレールを回避するためにインタラクションを階層化して LLM を騙そうとします。
  • ツールポイズニング: 自律型エージェント AI を特に標的とする脅威で、AI エージェントが操作されたり、悪意のある外部ツールと対話するように誘導されます。

AI レッドチームはコンプライアンスのために必須ですか?

ますます、そうです。主要な規制では、 レッドチーム演習が明示的に義務付けられているか、強く推奨されています。 EU AI法には、高リスクのAIモデルに対する敵対的テストの要件が含まれています。NIST の AI リスク管理フレームワークでも、AI システムのセキュリティ保護の中核としてレッドチーム演習を推奨しています。

組織が独自のプライベート AI アプリケーションを構築してホストする場合、それらのモデルのセキュリティを確保し、GDPR や HIMSS などのより広範なデータ セキュリティと保護の規制に準拠する責任を全面的に負うことになります。

AI レッドチーム演習を自動化できますか、それとも人間が必要ですか?

はい、AI Red Teamingは間違いなく自動化できます。実際、Netskope Skylight AI Red Teamingは、敵対的シミュレーションを自動化するために特別に設計されており、時間のかかるスケーラブルではない手動テストに代わる効果的な手段となります。

18,000件を超える敵対的シナリオとシードプロンプトのライブラリを備えており、この自動化を実現することで、プロンプトインジェクションやジェイルブレイクなどの脅威に対してプライベートモデルのストレステストを体系的に実行できます。これらの自動ストレステストをAPI経由でCI/CDパイプラインにシームレスに直接統合できるため、コードの変更やモデルの更新が本番環境に到達する前に、脆弱性が自動的にくまなくチェックされます。

レッドチーム演習は AI 開発サイクルを改善しますか?

レッドチーム演習は、脆弱性の検出を自動化し、開発パイプラインにセキュリティをシームレスに直接組み込むことで、安全な AI 開発を大幅に改善し、加速します。プロセスを強化する方法は次のとおりです。
  • イノベーションを加速: 時間のかかる手動のセキュリティ レビューを自動化された敵対的テストに置き換えることで、開発チームは安全性を損なうことなく AI 機能をより迅速に展開できます。
  • シームレスな CI/CD 統合: レッドチームは、CI/CD パイプライン API に直接統合できます。 これにより、すべてのコード変更やモデル更新が、実際の運用環境にリリースされる前に、新しいセキュリティ リスクがないか自動的に検査されるようになります。
  • プロアクティブなモデル強化: 開発者が複雑なマルチターン攻撃などの攻撃者の行動をシミュレートし、モデルを積極的に試して「騙して」ガードレールをバイパスしたり機密データを漏洩させたりできるようにします。 モデルが顧客や従業員とやり取りする前にこれらの脆弱性を見つけて修正することで、チームはセキュリティギャップが世間に公開された後にパッチを適用するというコストのかかるプロセスを回避できます。
  • 継続的なリスク追跡: 同じモデルのすべてのテストでリスクがどのように変化するかを追跡するスケジュールされたシミュレーションを実行することにより、モデルテストを受動的な観察から能動的な防御に移行します。これにより、急速なモデル更新によって、意図せずセキュリティギャップが生じたり、リスクプロファイルが増大したりすることがなくなります。