戻る






40%
能力不足のため、アラートの調査が全く行われていない。





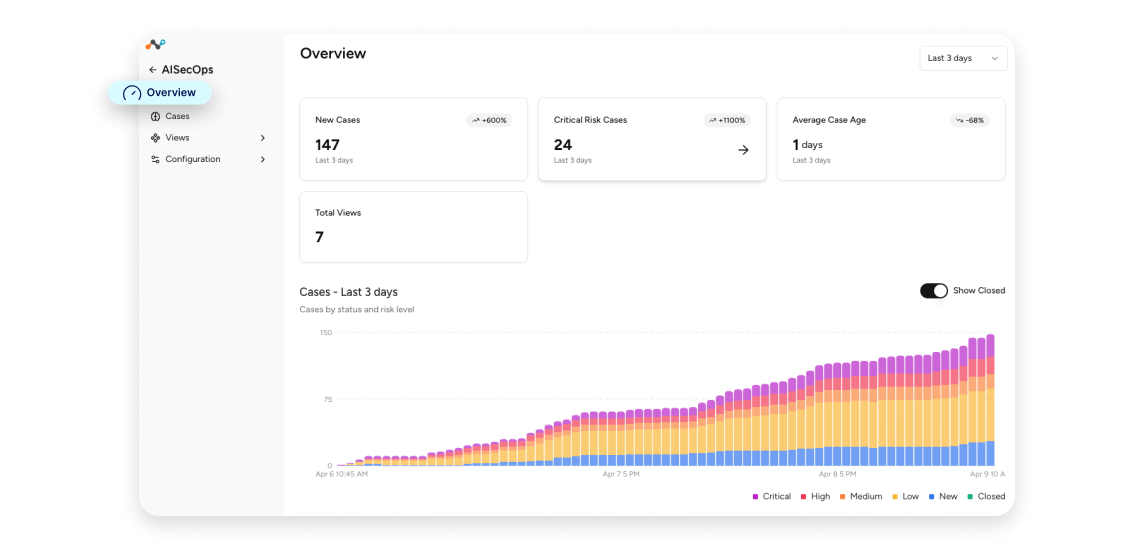
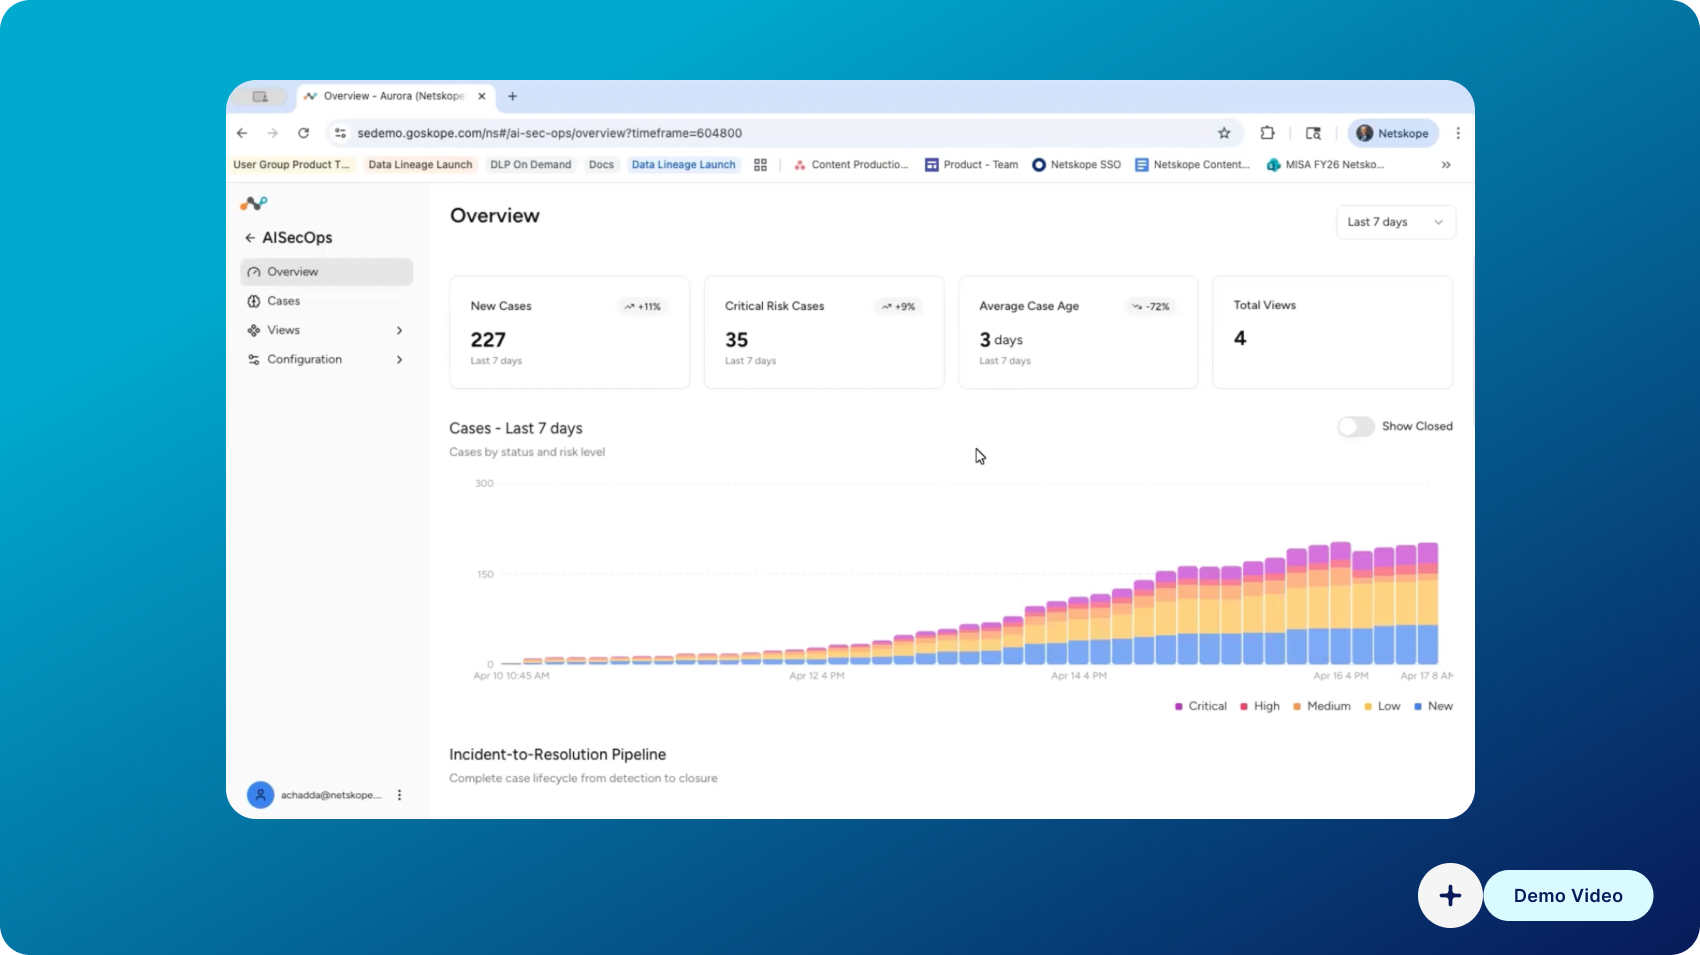
自動化された情報拡充、対話型AI、統合ワークフローを活用することで、疲労や手作業を排除し、複雑なリスクシグナルをわずか数分で明確かつ実行可能な意思決定へと変換します。


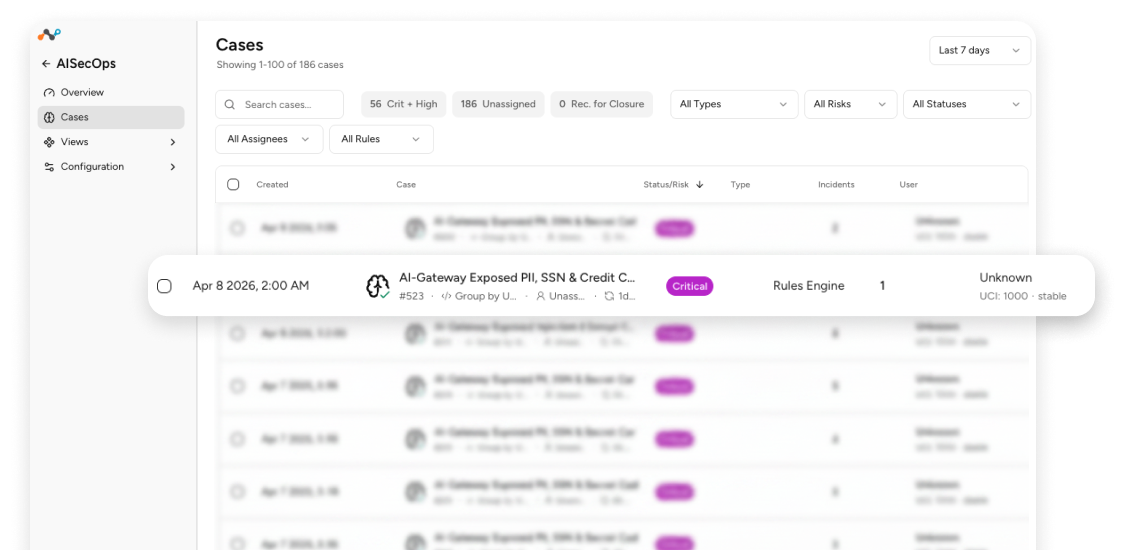
Netskope DLP AISecOps Agentは、大量の生のDLPアラートを、ユーザー、データ、アプリケーション、デバイスを中心に整理された少数の優先度の高いケースに統合することで、アラート疲労を軽減します。重複する信号を排除し、関連する活動を単一のケースにまとめることで、アナリストは文脈のない個別の警告をレビューする必要がなくなります。彼らは、真のリスクをより迅速に特定し、見落としたインシデントを減らし、アナリストの作業負荷を軽減することで恩恵を受け、日常的な雑音ではなく、影響の大きい問題に集中する時間を確保できる。
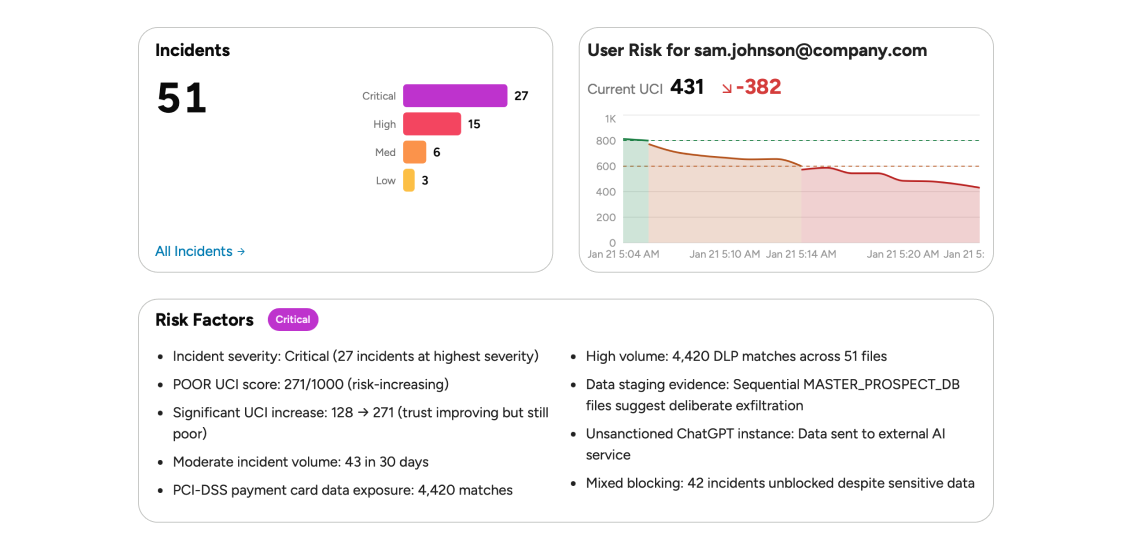
Netskope DLP AISecOps Agentは、Okta、Entra ID、Netskope Cloud Confidence Indexなどの統合を使用して、ID、デバイス、アプリケーション、データ コンテキストですべてのケースを自動的に拡張します。アナリストは、複数のツールにわたって手動で証拠を収集する必要はありません。代わりに、各調査は完全に標準化された情報から始める。これにより、調査時間の短縮と意思決定の矛盾の解消が図れます。
Netskope DLP AISecOps Agentは、インシデントのフォレンジックファイルをケース自体に添付します。アナリストはインシデントパネルでこれらのファイルをプレビューし、一致したコンテンツをハイライト表示できます。また、特定のファイルをダウンロードしたり、ケース内のすべてのフォレンジックファイルを1つのzipとしてダウンロードしたりすることも可能です。これにより、アナリストは調査から離れたり、別のシステムで元のファイルを探したりすることなく、共有された内容を確認できます。
Netskope DLP AISecOps Agentは、ファイルがどのように移動するかを明らかにします。各系列行は、対応するインシデントのフォレンジックにリンクしています。アナリストはファイルをホップごとに追跡し、各ステップでコンテンツを読むことができます。複数のツールからログをつなぎ合わせることなく、完全な露出パスを確認できます。
Netskope DLP AISecOps Agentは、ユーザーの行動、ID、デバイスの状態、データの機密性を数分で分析し、アナリストがイベントが偶発的なポリシー違反なのか、それともデータの不正使用なのかを検証できるようにします。この構造化されたコンテキストにより、時間のかかる手動調査が不要になり、より迅速かつ一貫性のある意思決定が可能になります。組織は、実際の脅威をより迅速に封じ込め、アナリストの時間を節約し、生産性を低下させる従業員への不要な中断を減らし、解決までの平均時間を大幅に短縮できます。
Netskope DLP AISecOps Agentを使用すると、アナリストは、良性の活動をミュートしたり、共有権限を取り消したり、JiraやServiceNowのチケットを更新したりする修復アクションを、すべてケースビュー内から直接実行できます。調査と対応を統合することで、ツールの切り替えや手作業による引き継ぎが不要になり、解決の迅速化、エラーの削減、監査証跡の強化、予測可能なセキュリティ運用が実現します。アウトバウンドWebhookは、SIEMプラットフォーム(Cortex XSIAM、Google SecOps、IBM QRadar、Microsoft Sentinel、Elastic、Splunk HEC、Sumo Logic、Datadog)、通知システム(Slack、Microsoft Teams、PagerDuty、Opsgenie)、自動化プラットフォーム(Tines、Zapier)、SentinelOne、汎用HTTPエンドポイントなどの既存のSOCツールにケースイベントをストリーミングします。
Netskope DLP AISecOps Agentは、繰り返し発生する低価値のアクティビティを特定し、実際の調査結果とアナリストのインプットに基づいて、DLPルールの正確な調整を推奨します。これにより、誤検知が減り、同じ重要でないアクティビティが繰り返しアラートをトリガーすることを防ぎます。その結果、組織はインシデント件数の持続的な減少、セキュリティチームの作業負荷の予測可能性の向上、そして人員を増やすことなく既存のDLP投資からより大きな価値を得られるというメリットを享受できます。
アナリストは、プレーン言語でNetskope DLP AISecOps Agentと対話します。アナリストは、アプリケーションが通常どのように使うかなど、組織についての常駐ガイダンスをエージェントに提供することもできます。ケースが繰り返し同じ結論に達すると、エージェントはチームが受け入れるか拒否するかのガイダンスを作成します。。これにより、エージェントはビジネスの実情を反映した判断を下せるようになり、新しいアナリストが必要とする内部知識の量も少なくなります。
Netskope DLP AISecOps Agentは、大量の生のDLPアラートを、ユーザー、データ、アプリケーション、デバイスを中心に整理された少数の優先度の高いケースに統合することで、アラート疲労を軽減します。重複する信号を排除し、関連する活動を単一のケースにまとめることで、アナリストは文脈のない個別の警告をレビューする必要がなくなります。彼らは、真のリスクをより迅速に特定し、見落としたインシデントを減らし、アナリストの作業負荷を軽減することで恩恵を受け、日常的な雑音ではなく、影響の大きい問題に集中する時間を確保できる。
Netskope DLP AISecOps Agentは、Okta、Entra ID、Netskope Cloud Confidence Indexなどの統合を使用して、ID、デバイス、アプリケーション、データ コンテキストですべてのケースを自動的に拡張します。アナリストは、複数のツールにわたって手動で証拠を収集する必要はありません。代わりに、各調査は完全に標準化された情報から始める。これにより、調査時間の短縮と意思決定の矛盾の解消が図れます。
Netskope DLP AISecOps Agentは、インシデントのフォレンジックファイルをケース自体に添付します。アナリストはインシデントパネルでこれらのファイルをプレビューし、一致したコンテンツをハイライト表示できます。また、特定のファイルをダウンロードしたり、ケース内のすべてのフォレンジックファイルを1つのzipとしてダウンロードしたりすることも可能です。これにより、アナリストは調査から離れたり、別のシステムで元のファイルを探したりすることなく、共有された内容を確認できます。
Netskope DLP AISecOps Agentは、ファイルがどのように移動するかを明らかにします。各系列行は、対応するインシデントのフォレンジックにリンクしています。アナリストはファイルをホップごとに追跡し、各ステップでコンテンツを読むことができます。複数のツールからログをつなぎ合わせることなく、完全な露出パスを確認できます。
Netskope DLP AISecOps Agentは、ユーザーの行動、ID、デバイスの状態、データの機密性を数分で分析し、アナリストがイベントが偶発的なポリシー違反なのか、それともデータの不正使用なのかを検証できるようにします。この構造化されたコンテキストにより、時間のかかる手動調査が不要になり、より迅速かつ一貫性のある意思決定が可能になります。組織は、実際の脅威をより迅速に封じ込め、アナリストの時間を節約し、生産性を低下させる従業員への不要な中断を減らし、解決までの平均時間を大幅に短縮できます。
Netskope DLP AISecOps Agentを使用すると、アナリストは、良性の活動をミュートしたり、共有権限を取り消したり、JiraやServiceNowのチケットを更新したりする修復アクションを、すべてケースビュー内から直接実行できます。調査と対応を統合することで、ツールの切り替えや手作業による引き継ぎが不要になり、解決の迅速化、エラーの削減、監査証跡の強化、予測可能なセキュリティ運用が実現します。アウトバウンドWebhookは、SIEMプラットフォーム(Cortex XSIAM、Google SecOps、IBM QRadar、Microsoft Sentinel、Elastic、Splunk HEC、Sumo Logic、Datadog)、通知システム(Slack、Microsoft Teams、PagerDuty、Opsgenie)、自動化プラットフォーム(Tines、Zapier)、SentinelOne、汎用HTTPエンドポイントなどの既存のSOCツールにケースイベントをストリーミングします。
Netskope DLP AISecOps Agentは、繰り返し発生する低価値のアクティビティを特定し、実際の調査結果とアナリストのインプットに基づいて、DLPルールの正確な調整を推奨します。これにより、誤検知が減り、同じ重要でないアクティビティが繰り返しアラートをトリガーすることを防ぎます。その結果、組織はインシデント件数の持続的な減少、セキュリティチームの作業負荷の予測可能性の向上、そして人員を増やすことなく既存のDLP投資からより大きな価値を得られるというメリットを享受できます。
アナリストは、プレーン言語でNetskope DLP AISecOps Agentと対話します。アナリストは、アプリケーションが通常どのように使うかなど、組織についての常駐ガイダンスをエージェントに提供することもできます。ケースが繰り返し同じ結論に達すると、エージェントはチームが受け入れるか拒否するかのガイダンスを作成します。。これにより、エージェントはビジネスの実情を反映した判断を下せるようになり、新しいアナリストが必要とする内部知識の量も少なくなります。